コンテンツにスキップ

がどのようなものかを示す。 クラウドストレージの統合 は、セキュリティ、制御性、コストを抑えながら、従来のホスティング環境を迅速に拡張します。ハイブリッド・ストレージ、S3ワークフロー、データ・レジデンシーのための明確なパターンを使って、私は次のような環境を構築する。 最新のデータ管理 レガシーワークロードを危険にさらすことなく。.
中心点
- ハイブリッドストレージ 大規模なマイグレーションを行うことなく、オンプレミスとパブリッククラウドを接続。.
- S3規格 バックアップ、アーカイブ、分析のための互換性のあるインターフェイスを提供します。.
- データ保護 GDPR、IAM、MFA、暗号化をゾーン間で保護します。.
- パフォーマンス エッジ・ストレージ、キャッシング、正しいデータ配置によって増加する。.
- コスト管理 階層化、従量課金、レポーティングで成功。.
なぜ今、クラウドストレージの統合が重要なのか
私はこうしている。 クラウドストレージ, は、既存のホスティング・ランドスケープをリプレースするのではなく、徐々に拡張している。現在の数字によると、多くの企業はすぐにアップグレードを計画しておらず、約13パーセントが現状維持、さらに30パーセントがあと1~2年はアップグレードを計画していないという。ERPや専門的なアプリケーションは稼働し続けながら、クラウドの容量を柔軟にドッキングできるからだ。コア・プロセスを中断することなくオブジェクト・ストレージに高速にアクセスでき、リスクなしにワークロードを移動できる。この戦略によって レガシーシステム そして同時に、現代のオートメーションへの扉を開く。.
レガシーとクラウドの架け橋としてのハイブリッド・ストレージ
コンバイン オンプレミス パブリッククラウドサービスと連携し、感度とアクセスパターンに応じてデータを分散する。すでに多くのチームが複数のクラウドを利用しており、約89パーセントが依存関係を減らすためにマルチクラウド・アプローチを利用していると推定されている。機密性の高いデータは従来のホスティングに残し、テストや分析、メディア再生などの弾力的なワークロードはオブジェクトストレージに移行する。これにより、コンプライアンス要件を遵守し、コストを管理し、プロバイダーがロックインするリスクを減らすことができる。オブジェクトストレージを賢明なウェブスペース・サプリメントとして分類したい人は、ここに紹介がある: 補足としてのオブジェクト・ストレージ; これこそ、私が混合環境で使いたいものだ。.
データガバナンスと分類
私はすべてのプロジェクトを明確にして始める。 データ分類公開、内部、機密、極秘。そこから保管期間、暗号化要件、保管レベルを導き出す。標準化 命名規則 バケット、パス、オブジェクト(リージョン-アプリレベルなど)に対して、無秩序な成長を防ぎ、自動化を促進します。.
私はこうしている。 タグ 部門、コストセンター、データ保護レベル、ライフサイクル、法的保存期間など、中央管理手段としてバケットとオブジェクトのレベルで。このメタデータは ライフサイクル・ポリシー, コスト・レポートと検索インデックスを相互に利用する。誰がデータ所有者なのか、誰が技術的なオペレーターなのか、誰がリリースを承認するのか。
私は、ビジネスやコンプライアンス上の要件を反映させる形で保管ルールを設定しています。運用目的のための短期的な保管、監査やコンプライアンス上の要件を反映させるための中期的な保管期限、そして、コンプライアンス上の要件を反映させるための長期的な保管期限です。 長期アーカイブ. .定期的な見直しを通じて、私はプロセスや法律、アクセスパターンが変更されるとすぐに規則を最新の状態に保つ。.
S3ホスティング設定:アーキテクチャと標準
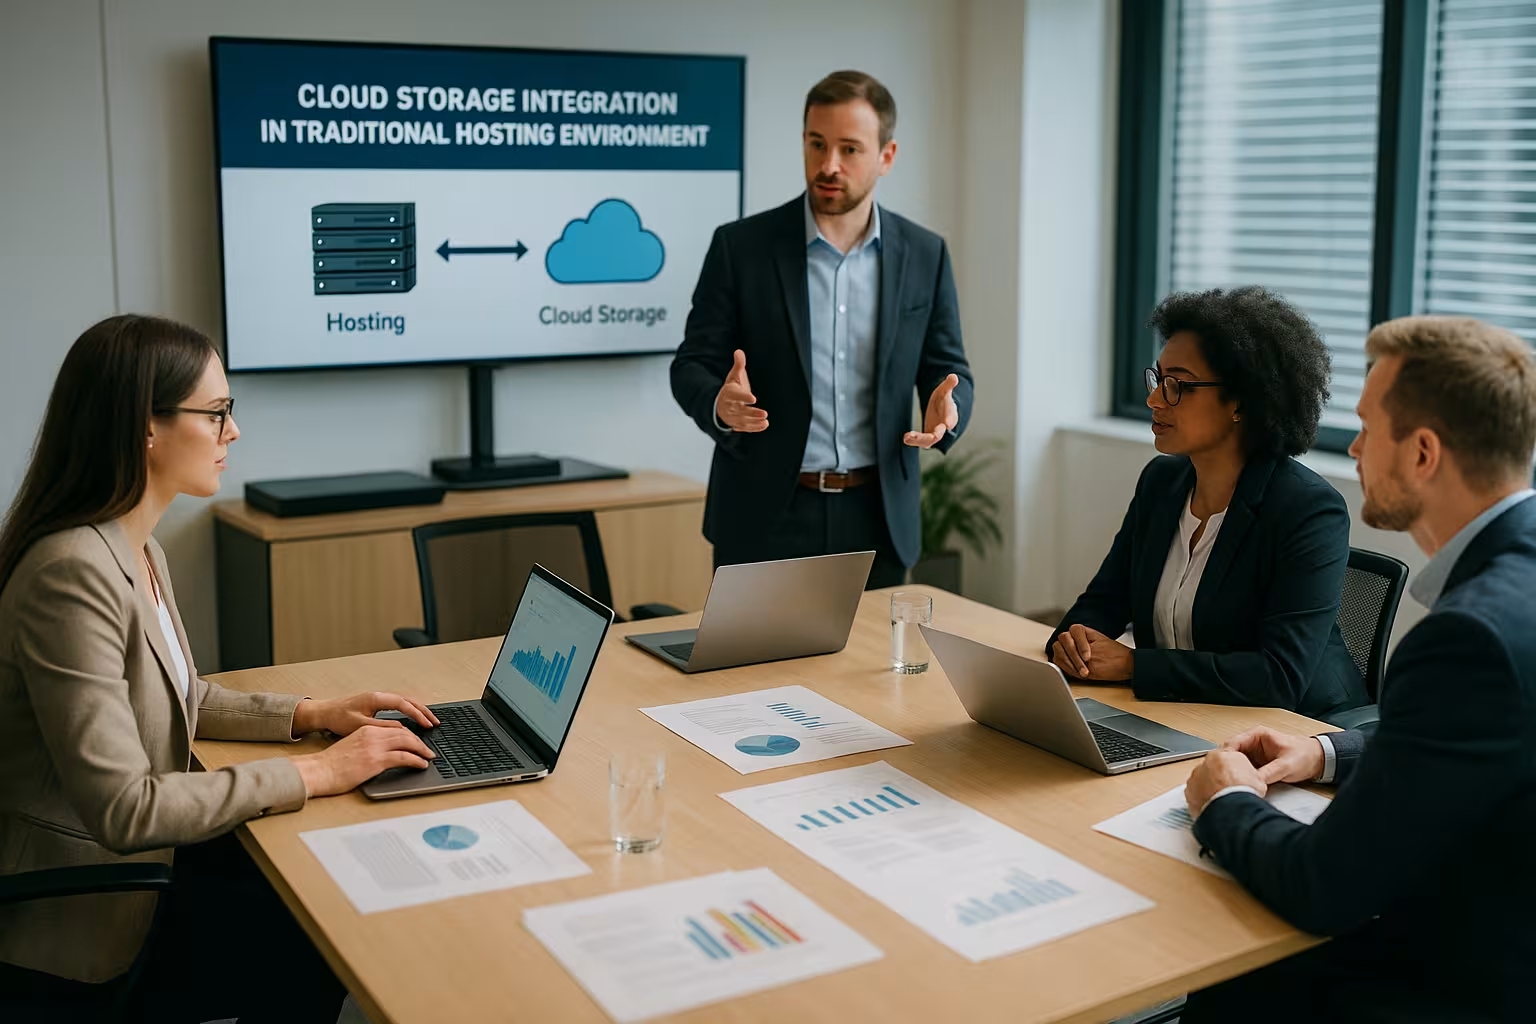
私は自分の方向性を定めている。 S3 API, オブジェクト・ストレージの準標準であり、多くのプロバイダーをサポートしているからだ。従来のホスティングかクラウドかを問わず、同一のエンドポイントとシグネチャを介してアプリケーションを接続する。そのため、バックアップ、アーカイブ、コンテンツ配信、データパイプラインは、標準化されたインターフェイスの恩恵を受けることができる。互換性のあるソリューションの概要については、私は適切なプロバイダーの比較を使用したい: S3互換プロバイダー. .この標準化により、統合コストが削減され、プロジェクトの実行時間が短縮され、再利用性が向上します。 オートメーション.
S3ワークロードの開発者パターン
私は、アプリケーションをオブジェクト・ストレージで安全かつ効率的に動作させるために、試行錯誤を重ねたパターンに頼っている。. 署名済みURL アップロードとダウンロードをアプリケーションサーバーから切り離し、イグレスを減らし、ボトルネックを回避する。大きなファイルには マルチパートのアップロード 並列パート、一定のパートサイズ、中断時の再開をETagsとオフセットで制御。.
私は、ブラウザやクライアントから直接オブジェクトストレージにアップロードする方法と、次のような方法を組み合わせている。 短命トークン と明確なCORSルール。私は、put/deleteのようなイベントを下流のステップ(トランスコーディング、画像派生、インデックス作成)にバインドすることで、以下のことを実現している。 イベント・ドリブン ポーリングなしのワークフロー私は、チームが毎回やり直す必要がないように、一貫したエラー処理と指数関数的バックオフによる再試行をライブラリとして提供している。.
実践的なシナリオバックアップ、アーカイブ、マイグレーション
私はウェブサーバーやアプリケーションサーバーのインベントリーデータをオブジェクトストレージに自動的にバックアップし、安全性を保っている。 災害復旧 リーン。めったに使わないデータにはアーカイブ層を使う。つまり、コールド情報をコスト効率よく保存し、プライマリストレージの負荷を減らす。移行パスは、まずデータ、次にサービス、そしてワークロード全体と段階的に計画し、常にフォールバック・オプションを用意している。弾力性のあるバックアップについては、私は現実的であり続け、3-2-1ルールに固執している: バックアップ戦略 3-2-1. そうして私は安全を確保します RPO/RTO-業務プロセスを中断させることなく、目標を達成する。.
段階的な移行:ツールとチューニング
私はまず レディネス・チェックデータ量、オブジェクトのサイズ、変化率、同期のためのウィンドウ。初期充填には 増分コピー チェックサム比較と意図的な並列化(レイテンシーと帯域幅に応じたスレッド/ストリーム)。可能であれば、小さなファイルをアーカイブにまとめ、メタデータのオーバーヘッドを最小限に抑える。.
時点では カットオーバー 私はフリーズ・アンド・スイッチを使っている。最終デルタの同期、アプリケーションの短期メンテナンス、最終調整、そしてエンドポイントの切り替えだ。時間ソース(NTP)を同期させておくことで、最後に更新された属性の信頼性を高めています。フォールバック・オプションについては、DNS/エンドポイントの変更を含め、スイッチバックの手順を文書化し、以前のデータのバージョンを保持しています。.
私は事前にガイドラインを定義しています。最大イグジット/イングジット率、リトライ戦略、タイムアウト、1日のウィンドウの制限などです。これにより、実行時間とコストをコントロールすることができます。複数の拠点が並行して移行する場合は特に重要です。.
パフォーマンスとレイテンシー:エッジとキャッシュを賢く使う
私は減らす レイテンシー, 頻繁に使用されるオブジェクトをエッジに持ち込み、コールドデータのみをセントラルストレージに保管する。エッジゲートウェイはメタデータを同期させ、ローカルアクセスを提供する一方で、オブジェクトソースは権威性を保つ。分散しているチームに対しては、拠点の近くでレプリケーションを設定し、大きなファイルの待ち時間を防いでいる。帯域幅が手に負えなくならないように、ファイルの種類、TTL、アクセス頻度に応じてキャッシュポリシーを制御しています。モニタリングを使ってアクセス履歴を観察し、次のような調整を行っている。 ポリシー 使用プロファイルによる。.
ネットワークの設計と接続性
私は次のことを計画している。 プライベート・コネクティビティ 可能な限りオブジェクト・ストレージに移行し、レイテンシーと攻撃対象領域を削減する。内部ゾーンと明確なエンドポイントによるDNS戦略は、誤設定を防止する。MTUサイズとウィンドウ・スケーリングをWANルートと調和させることで、以下のことを実現しています。 スループット はレイテンシーが高くても正しい。.
QoSルールはクリティカルなレプリケーションとバックアップフローを優先し、バルク転送はオフピーク時に実行する。私は、コストとセキュリティリスクを最小限に抑えるために、非対称ルーティングや予期せぬ出口がないか、出口ルートをチェックしています。外部からのアクセスについては、制限的なIPポリシーを使用し、必要に応じて以下のような対策をとっています。 プライベート・リンク/エンドポイント, データ・トラフィックが不必要にパブリック・ネットワークに触れないようにするためだ。.
セキュリティとデータ保護:隙間のないIAM、MFA、暗号化
私はそれを確立する IAM ロールベースのアクセス、細かく設定されたポリシー、短命のトークンを使用しています。重要な管理者アカウントやサービスアカウントを保護するために多要素認証を使用しています。データの機密性が高い場合や、鍵の主権を社内に維持する必要がある場合は、サーバーサイドの暗号化をクライアントサイドの手順で補完しています。ヨーロッパでは、厳格なデータレジデンシーを実装し、監査証跡を提供し、追跡可能な方法ですべてのオブジェクトのアクションを記録します。特に重要なデータについては、エアギャップと不変スナップショットを構築します。 バックアップ ランサムウェアに勝ち目がないように。.
バージョン管理、完全性、不変性
起動させる バージョニング をバケットに追加することで、偶発的な上書きや削除を取り消すことができます。チェックサム(MD5/CRCなど)による整合性チェックとETagsの検証は、アップロード、レプリケーション、リストアの各パイプラインに不可欠な要素です。.
規制されているデータや重要なデータには オブジェクトロック/WORM このシステムには、定義された保存期間と、保護期間内の変更を防止するリーガル・ホールド機能も含まれています。管理者の役割分担、厳格な削除ワークフロー、定期的なリストアテストを組み合わせることで、改ざんや不正アクセスに対する強固な保護を実現しています。 ランサムウェア.
コスト管理:従量課金、階層化、透明性の高いレポート
でデータを共有している。 ティア また、高価なプライマリストレージを満杯にすることなく、実際の使用量に対してのみ支払いを行うことができます。コールドデータは低コストのティアに移動し、パフォーマンスデータはアプリケーションの近くに留まる。ダウンロード・パターンを測定し、リクエストが集中する場所でキャッシュを有効にすることで、イグレス・コストを事前に計画しています。サイト、アカウント、ユーザーごとにレポートを作成することで、原因に基づいたコスト配分を可能にし、サプライズを回避します。次の表は、私がプロジェクトで適用し、変更があればすぐに定期的に見直している典型的な配置ルールです。 アクセス を変更します。
| シナリオ | データ状況 | 推奨保管レベル | コア・ベネフィット |
|---|---|---|---|
| 毎日のバックアップ | 温かく、頻繁なリストアテスト | 標準オブジェクトメモリ | 適正なコストで迅速な回復 |
| 長期アーカイブ | 寒い、稀なアクセス | アーカイブ/コールドアニマル | 非常に低い€/GB、予測可能なレイテンシー |
| メディアデータ | 中、高帯域幅 | オブジェクト・メモリ+エッジ・キャッシュ | 出入りが少なく、素早くアクセスできる |
| 分析データセット | 温かく、定期的な仕事 | スタンダード+ライフサイクル | 自動階層化によるコスト削減 |
FinOpsの実践
一緒に仕事をしている コストタグ をバケット作成時やデプロイ時に必須フィールドとして設定しています。チーム、製品、環境ごとのショーバック/チャージバックレポートを早い段階で作成し、責任の所在を明確にしています。. 予算とアラーム 私は、アーカイブ層の容量、APIリクエスト、イグレス、検索料金に注目している。.
小さなオブジェクトは、メタデータやリクエストのオーバーヘッドを不釣り合いに大きくする。ライフサイクルの遷移をチェックし、検索パターンを確認する。 検索料金 貯蓄を使い果たすことはない。プロバイダーが許可しているところでは、私は予測可能なものについてはコミットメントでキャパシティを計画し、不明確なものについてはペイ・アズ・ユー・グロウに任せることにしている。.
統合とAPI:ビジネス・ツールへの接続
リンク API ERP、CRM、コラボレーションスタックと連携することで、データフローが自動化され、追跡可能になります。パワーオートメーションワークフローや軽量ミドルウェアは、アップロード、タグ付け、リリースなどのイベントを後続のステップにリンクさせる。これにより、保存プロセス中に直接、トランスコード、分類、通知をトリガーすることができる。私は、検索インデックスやライフサイクルルールの制御手段として、オブジェクトメタデータを積極的に使用しています。これにより、手作業が大幅に削減され、私は 一貫性 システムを超えて。
検索性とメタデータ戦略
を定義する。 メタデータ・スキーマ 必須フィールド、許容値、名前空間。タグはライフサイクル、承認、コストのコントロールレバーとして機能し、ユーザー定義のメタデータは検索インデックスとAIがサポートする分類子を供給する。私は、オリジン(出所)、データ品質、処理ステップを記録し、監査がシームレスであり続けるようにしています。.
メディアとアナリティクスのワークロードでは、私は説明的なキー構造(年/月/日/アプリ/...など)と、事前に計算されたものに頼っている。 デリバティブ (サムネイル、プレビュー、ダウンサンプリング)は、エッジキャッシュを最適に利用する。これにより、アクセスが高速化され、コアメモリーがクリーンな構造に保たれます。.
日常生活における管理と監視
私は標準化されたものに頼っている。 コンソール, RBACは、キャパシティ、パフォーマンス、コストをサイトごとにコントロールするのに使っている。RBACによって、チームは本当に必要な情報だけを見ることができます。マルチテナントによって、顧客環境を個別に管理する必要があるサービス・チームを、島を作ることなく管理できるようになりました。私はイベントログとメトリクスをダッシュボードにまとめ、アラームをしきい値に設定しています。これにより、早い段階で異常を認識し、シャドーITを防ぎ、回復力のある環境を確保することができます。 運営管理.
オペレーション、ランブック、トレーニング
私は創造する ランブックス データ流出時のリストア、レプリケーション変更、キーローテーション、インシデント対応。計画 DRドリル 現実的なデータセットでRTO/RPOをチェックし、ボトルネックを文書化する。定期的にアクセス制御を見直し(アクセスレビュー)、未使用のキーとトークンを一貫して無効化しています。.
IAMの原則、セキュアなアップロードパターン、暗号化、タグ付けの標準についてチームをトレーニングしています。ライフサイクルルールの変更は軽量な 変更管理 コストとコンプライアンスのバランスを保つために、ピアレビューを行う。これにより、技術が信頼できる運営プロセスに変わるのだ。.
データ居住と主権
私は次のことを計画している。 データ居住 国や地域ごとにバケットを明確な場所に割り当てる。市民データは国境内にとどまり、国境を越えた同期は明確なルールに従って行われる。私は、文書化されたプロセスと厳格なアクセス制御で法的な要求に対応しています。暗号化キーはEUのHSMに保管するか、ガイドラインで要求されれば自分で管理します。このようにして、私は国家的要件を満たし、安全性を確保している。 透明性 データアクセスのたびに.
マルチクラウドとクライアント環境における主権
私は別 クライアント 技術的・組織的:バケット/アカウントの分離、専用のキールーム、厳密にセグメント化された役割。ポリシーにより、地域やプロバイダーをまたいだレプリケーションを制限し、承認された経路にのみデータが流れるようにしている。ポータビリティは、S3標準を遵守しているため維持されている。 エンドポイント コードの代わりにコンフィギュレーションでハードワイヤリングする。.
私は、文書化されたデータフロー、注文処理プロセス、明確な責任により、法律に準拠した処理を保証します。マルチクラウドが必要な場合、アーキテクチャは意図的に最小限の結合にとどめ、同一のインターフェイス、交換可能なパイプライン、一元化されたガバナンス・ルールを採用しています。.
30日間で計画:段階的実施
私は第1週目に、要件分析、ワークロードのインベントリ、および明確な データ分類. .2週目は、S3のテスト環境を立ち上げ、IAM、MFA、暗号化を設定し、重要なシステムのリストア時間を証明する。3週目には、ライフサイクルポリシーを使用し、ホットスポットでエッジキャッシュをアクティブにし、ロケーション間のレプリケーションをテストする。4週目には、キャパシティを拡大し、モニタリング・ダッシュボードを拡張し、最初のワークロードを本番稼動に切り替える。30日目には、レガシーを尊重した弾力性のあるパスが完成している。 クラウドの柔軟性 使える。.
簡単にまとめると
私は古典的なホスティング環境と クラウドストレージ, コア・プロセスを危険にさらすことなく、スケーラビリティ、セキュリティ、コスト管理を得ることができます。ハイブリッド・ストレージとS3標準が信頼性の高いインターフェイスを提供し、エッジとポリシーがパフォーマンスとアクセスを制御する。データ保護はIAM、MFA、暗号化、明確なデータレジデンシーで成功し、階層化とレポーティングでコストを削減できる。APIはビジネスツールをストレージイベントに直接リンクし、ワークフローを無駄のないものにします。今日から始めれば、すぐに具体的な効果を得ることができます。 トランスフォーメーション 制御可能。.