コンテンツにスキップ

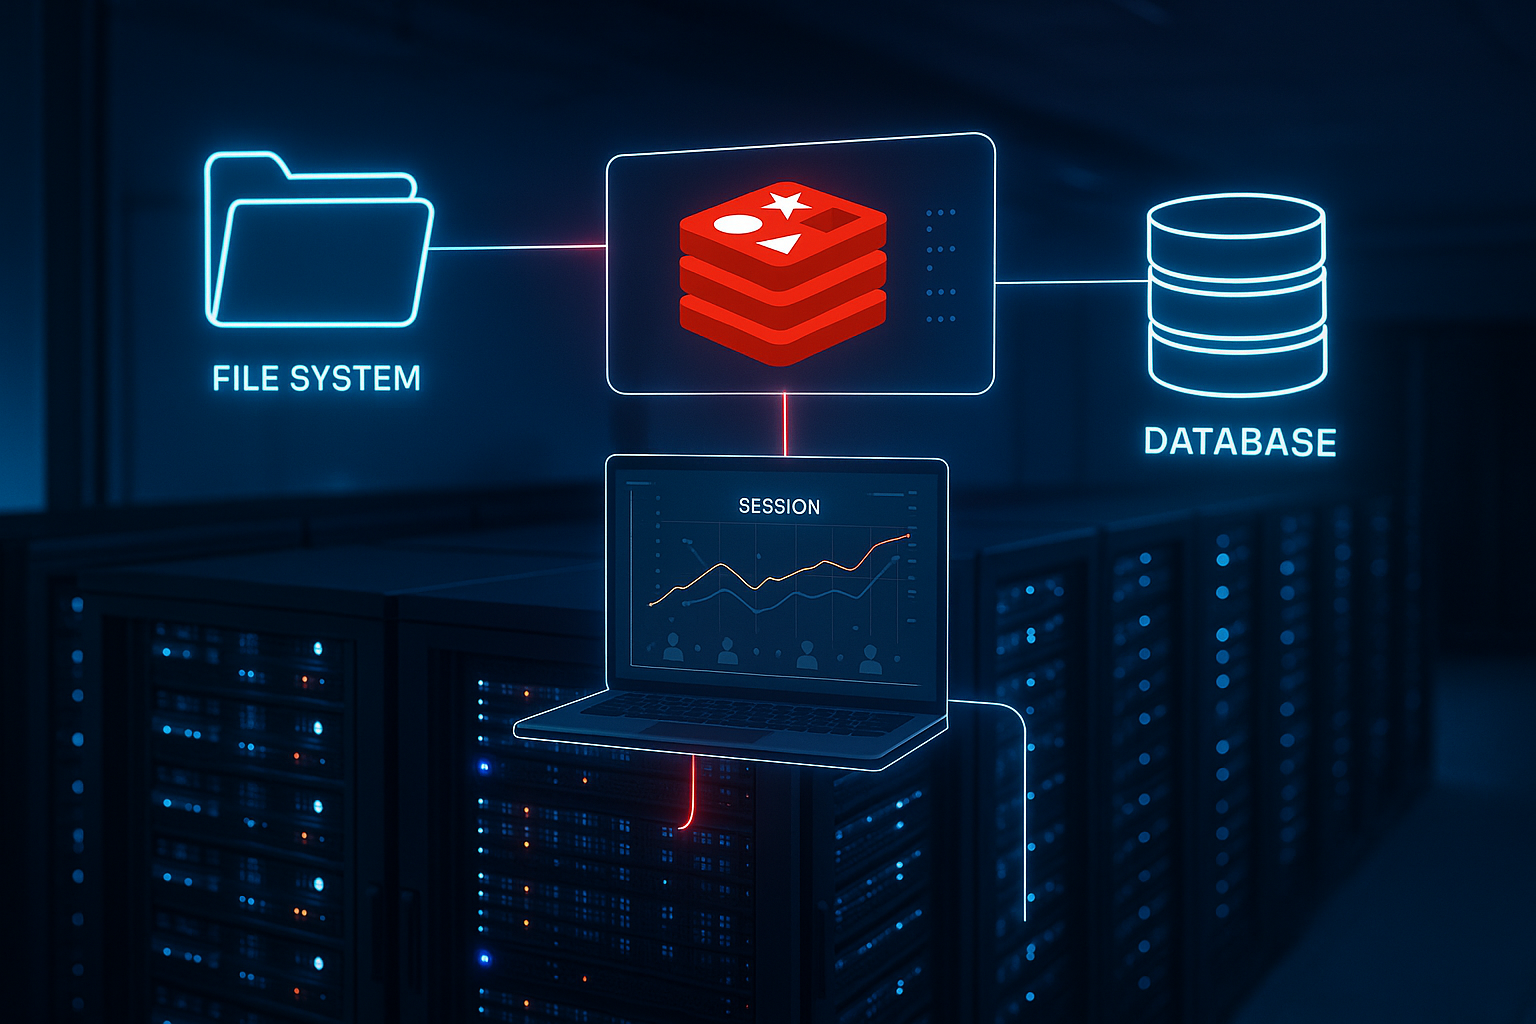
ホスティングでは、セッション処理によって、ログイン、ショッピングカート、ダッシュボードが負荷時に素早く反応するか、それとも停滞するかが決まります。どのストレージ戦略が最適かをご紹介します。 ファイルシステム, レディス 或いは データベース – あなたの用途に適しており、実用的に設定する方法。.
中心点
- レディス 最速のセッションを提供し、クラスタでスムーズに拡張します。.
- ファイルシステム シンプルですが、高い並列性ではI/Oのボトルネックになります。.
- データベース 快適さを提供しますが、多くの場合、追加のボトルネックをもたらします。.
- セッションロック そして、適切なTTLが体感パフォーマンスを決定します。.
- ピーエッチピーエフピーエム そして、キャッシュは、バックエンドがその可能性を発揮するかどうかを決定します。.
ホスティングにおけるセッション処理が成功を左右する理由
セッションを含むすべてのリクエストは、 ステータスデータ を閉じ、読み取りまたは書き込みの負荷を発生させます。PHP では、標準ハンドラがリクエストが終了するまでセッションをロックするため、同じユーザーによる並行タブは順番に実行されます。監査では、遅いメモリパスが TTFB ユーザー数が増えるにつれて、セッションロックは待ち時間を悪化させ、特にチェックアウトや支払いコールバックで顕著になります。ストレージの選択、ロック戦略、および有効期間を適切に設定することで、ブロックを減らし、応答時間を常に低く抑えることができます。.
セッションストレージの比較:主要指標
具体的な推奨事項を述べる前に、3つの保存方法の主な特徴をまとめておきます。この表は、その影響を把握するのに役立ちます。 レイテンシー およびスケーリングを評価します。PHP-FPM、キャッシュ、複数のアプリサーバーなど、典型的なホスティングの現実について焦点を当てます。これらの事実を念頭に置いて、後で移行のストレスに悩まされることなく、ロールアウトを計画してください。そうすることで、あなたの 負荷プロファイル フィットする。
| バックエンド | パフォーマンス | スケーリング | 適合性 |
|---|---|---|---|
| レディス | 非常に高速(RAM、低レイテンシ) | 複数のアプリサーバーやクラスタに最適 | 高度な並列性を備えたショップ、ポータル、API |
| ファイルシステム | 中程度、I/O依存 | 共有ストレージのないマルチサーバーでは難しい | 小規模サイト、テスト、シングルサーバー |
| データベース | Redisよりも低速、リクエストごとのオーバーヘッド | クラスタ対応、ただしDBはホットスポット | レガシー、暫定的な解決策、中程度の負荷 |
ファイルシステムセッション:シンプルだが制限がある
PHP はセッションファイルを session.save_path 処理中はロックし、処理後はロックを解除します。これは、同時に多くのリクエストが待ち行列に入り、ディスクが制限要因となるまでは、単純な作業のように思えます。 私は、並行して開いているタブで、I/O の待ち時間が長くなり、顕著な遅延が発生することがよくあります。マルチサーバーのセットアップでは、共有ストレージが必要になりますが、これにより追加のレイテンシが発生し、トラブルシューティングが難しくなります。ファイルシステムの動作について詳しく知りたい方は、こちらをご覧ください。 ファイルシステムの比較, ドライバーはI/Oの特性を大きく左右するからです。.
データベースセッション:便利だが、しばしば動作が遅い
保存 MySQL 或いは PostgreSQL セッションを一元化し、バックアップを容易にしますが、すべてのリクエストがデータベースに反映されます。その結果、セッションテーブルは急速に拡大し、インデックスは断片化され、すでに負荷の高いデータベースサーバーにさらなる負担がかかります。 書き込みアクセスが増えたり、レプリケーションが遅れたりすると、ここでレイテンシのピークが頻繁に発生します。移行期間中は、DB を十分に大きく設計し、メンテナンスを計画すれば、うまく機能するかもしれません。応答時間を短縮するには、さらに次の対策も有効です。 データベースプーリング, 接続確立時間やロック競合がそれほど目立たなくなるためです。.
Redisセッション:高負荷に対応するRAMパワー
Redis はセッションデータを ワーキングメモリ これにより、アクセス時間が非常に短くなります。データベースは専門的なコンテンツのために空いたまま、TCP 経由のセッションは高速で利用可能になります。分散セットアップでは、複数のアプリサーバーが同じ Redis クラスタを共有するため、水平スケーリングが容易になります。私は実際に、メモリが自動的にクリーンアップされるように、セッションに TTL を設定しています。パフォーマンスが低下している場合は、Redis を使用すべきです。 Redis の設定ミス バッファが小さすぎる、不適切な永続性、または複雑なシリアル化などを確認してください。.
セッションロック:理解と緩和
デフォルトのメカニズムは、 セッション, リクエストが終了するまで、同じユーザーによる並行リクエストは順番に実行されます。これにより、データの破損は防止されますが、ページの計算に時間がかかる場合、フロントエンドのアクションがブロックされます。 必要なデータのみをセッションに保存し、その他の情報はキャッシュまたはステートレスで転送することで、セッションの負荷を軽減しています。最後の書き込みアクセス後、後続のリクエストがより早く開始されるように、セッションを早期に終了します。長いタスクはワーカーに移し、フロントエンドはステータスを個別に照会します。.
TTL とガベージコレクションを適切に選択する
寿命は、その製品がどれくらい使えるかを決めるものです。 セッション アクティブな状態を維持し、メモリが解放されるタイミングを決定します。TTL が短すぎると、ユーザーに不要なログアウトが発生して不満が生じ、長すぎるとガベージコレクションが肥大化します。私は、ログインには 30~120 分、匿名ショッピングカートにはそれより短い時間など、現実的な時間枠を設定しています。PHP では、 session.gc_maxlifetime, 、Redis ではさらにキーごとに TTL を設定しています。管理エリアについては、リスクを最小限に抑えるため、意図的に短い時間を設定しています。.
PHP-FPM とワーカーを適切に調整する
最速のバックエンドでさえ、以下の場合にはあまり役に立ちません。 ピーエッチピーエフピーエム ワーカーの数が少なすぎるか、ストレージの負荷が発生している。キャリブレーションを行います。 pm.max_children ハードウェアとピーク負荷に合わせて、リクエストがキューに入らないよう調整します。 pm.max_requests メモリの断片化を制限し、計画可能なリサイクルサイクルを生成します。意味のある メモリリミット サイトごとに、1つのプロジェクトがすべてのリソースを独占することを防ぎます。この基本設定により、セッションアクセスがより均等に分散され、負荷のピーク時にTTFBが低下することを防ぎます。.
キャッシュとホットパス最適化
セッションは 汎用メモリ, そのため、繰り返し使用される非パーソナライズされたデータは、ページキャッシュまたはオブジェクトキャッシュに保存しています。これにより、PHP の呼び出しが削減され、セッションハンドラは実際に必要な場所でのみ動作します。 ホットパスを特定し、不要なリモートコールを削除し、コストのかかるシリアル化を削減します。多くの場合、DB クエリの前に小さなキャッシュを設定するだけで、セッションの負荷を軽減できます。重要なパスがスリムなままなら、アプリケーション全体の応答性が大幅に向上します。.
スケーリングのためのアーキテクチャの設計
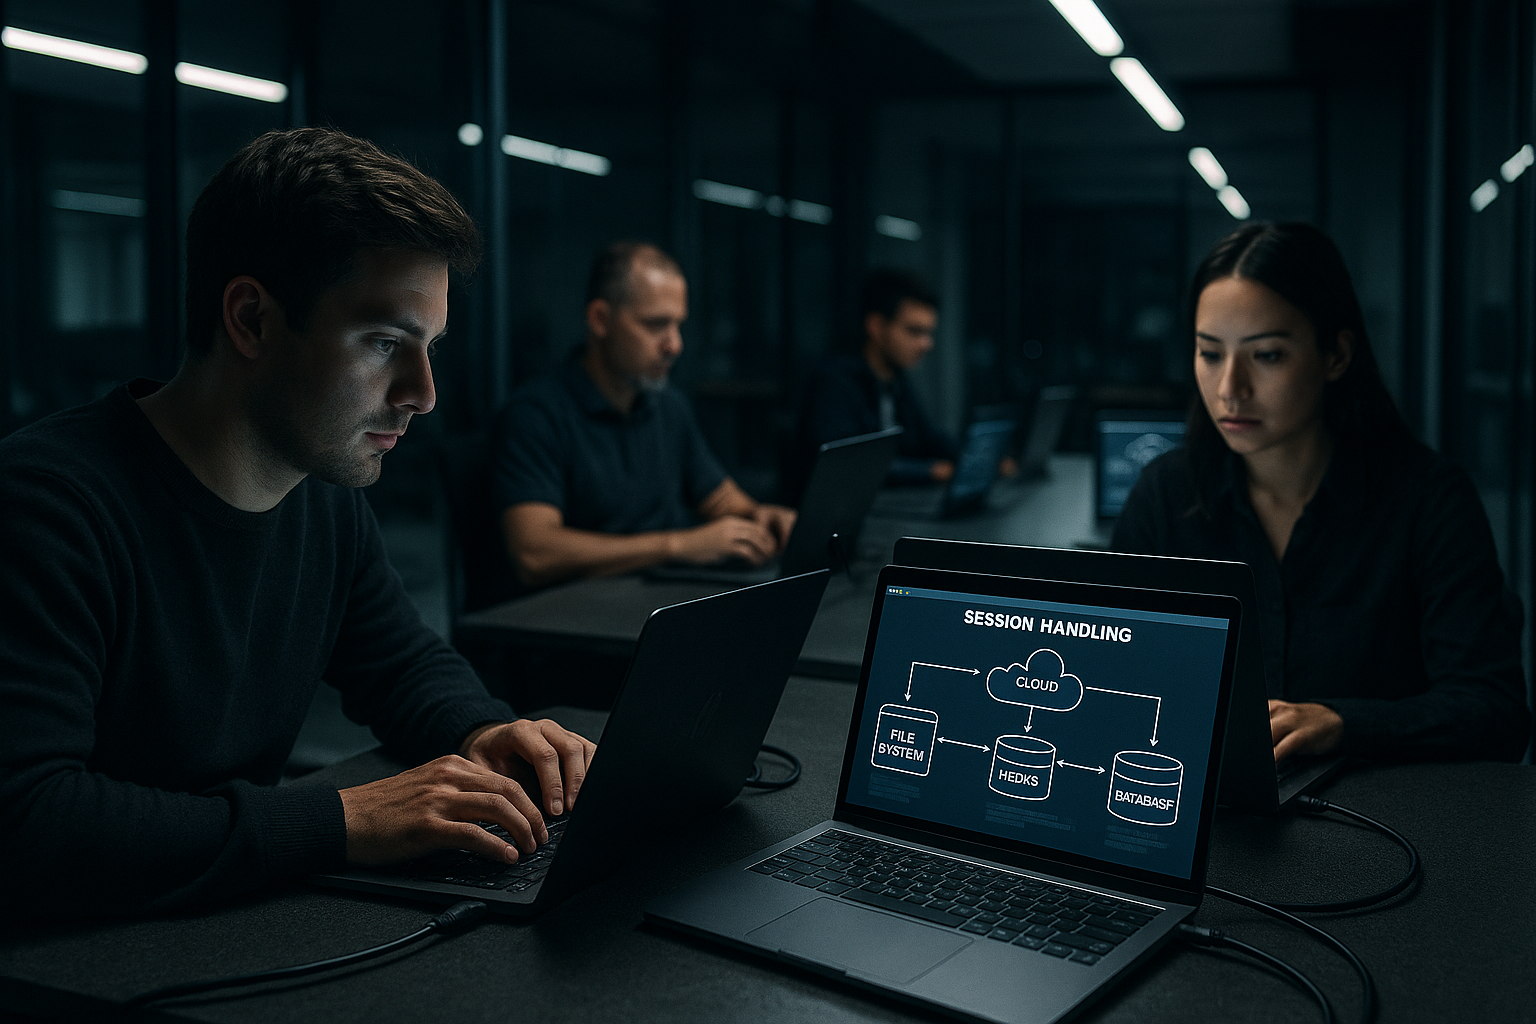
複数のアプリサーバーがある場合は、以下を避けてください。 スティッキーセッション, 柔軟性を損ない、障害を悪化させるためです。Redis のような集中型ストアは、真の水平スケーリングを容易にし、デプロイメントを予測可能に保ちます。特定のデータについては、ステートレスな手法を選択し、セキュリティ関連情報はセッション内に保持します。重要なのは、本当に状態を必要とするものと、短期的にキャッシュできるものを明確に区別することです。この方針により、移行パスは開かれたままになり、ロールアウトはよりスムーズに進みます。.
実践ガイド:正しい戦略
最初にそれを明確にしておきます。 負荷プロファイル同時ユーザー、セッションの強度、サーバーのトポロジー。状態の少ないシングルサーバーは、ページが長いリクエストを引き起こさない限り、ファイルシステムセッションでうまく動作します。Redis がない場合、監視とメンテナンスが利用可能であれば、データベースが暫定的な解決策となります。 高負荷およびクラスタの場合、レイテンシとスループットが優れている Redis をセッションストアとして使用します。その後、TTL、GC パラメータ、PHP-FPM 値を調整し、ロックが短期間に留まるようセッションを早期に終了させます。.
構成:PHP およびフレームワークの例
Redis の場合 セッションハンドラー PHPでは通常、次のように設定します。 session.save_handler = redis そして session.save_path = "tcp://host:6379". Symfony や Shopware では、次のような接続文字列をよく使います。 redis://ホスト:ポート. 。接続の遅延が連鎖反応を引き起こさないよう、適切なタイムアウトを設定することが重要です。CPU 負荷が過大にならないよう、シリアル化形式と圧縮に注意を払っています。構造化されたデフォルト設定により、予期せぬ問題が発生することなく、迅速なロールアウトを実現しています。.
エラーパターンとモニタリング
典型的な症状は、以下のように認識しています。 待ち時間 並行タブ、散発的なログアウト、またはセッションディレクトリの過負荷の場合。ログで、ロックの兆候、長い I/O 時間、および再試行を探します。レイテンシ、スループット、エラー率、Redis メモリなどのメトリックは、問題の範囲を絞り込むのに役立ちます。 応答時間の延長やキューの長さの増加など、異常値に対してアラームを設定します。的を絞ったモニタリングにより、ほとんどの場合、短時間で原因を特定し、解決することができます。.
Redisの運用:永続性、レプリケーション、エヴィクションを適切に設定する
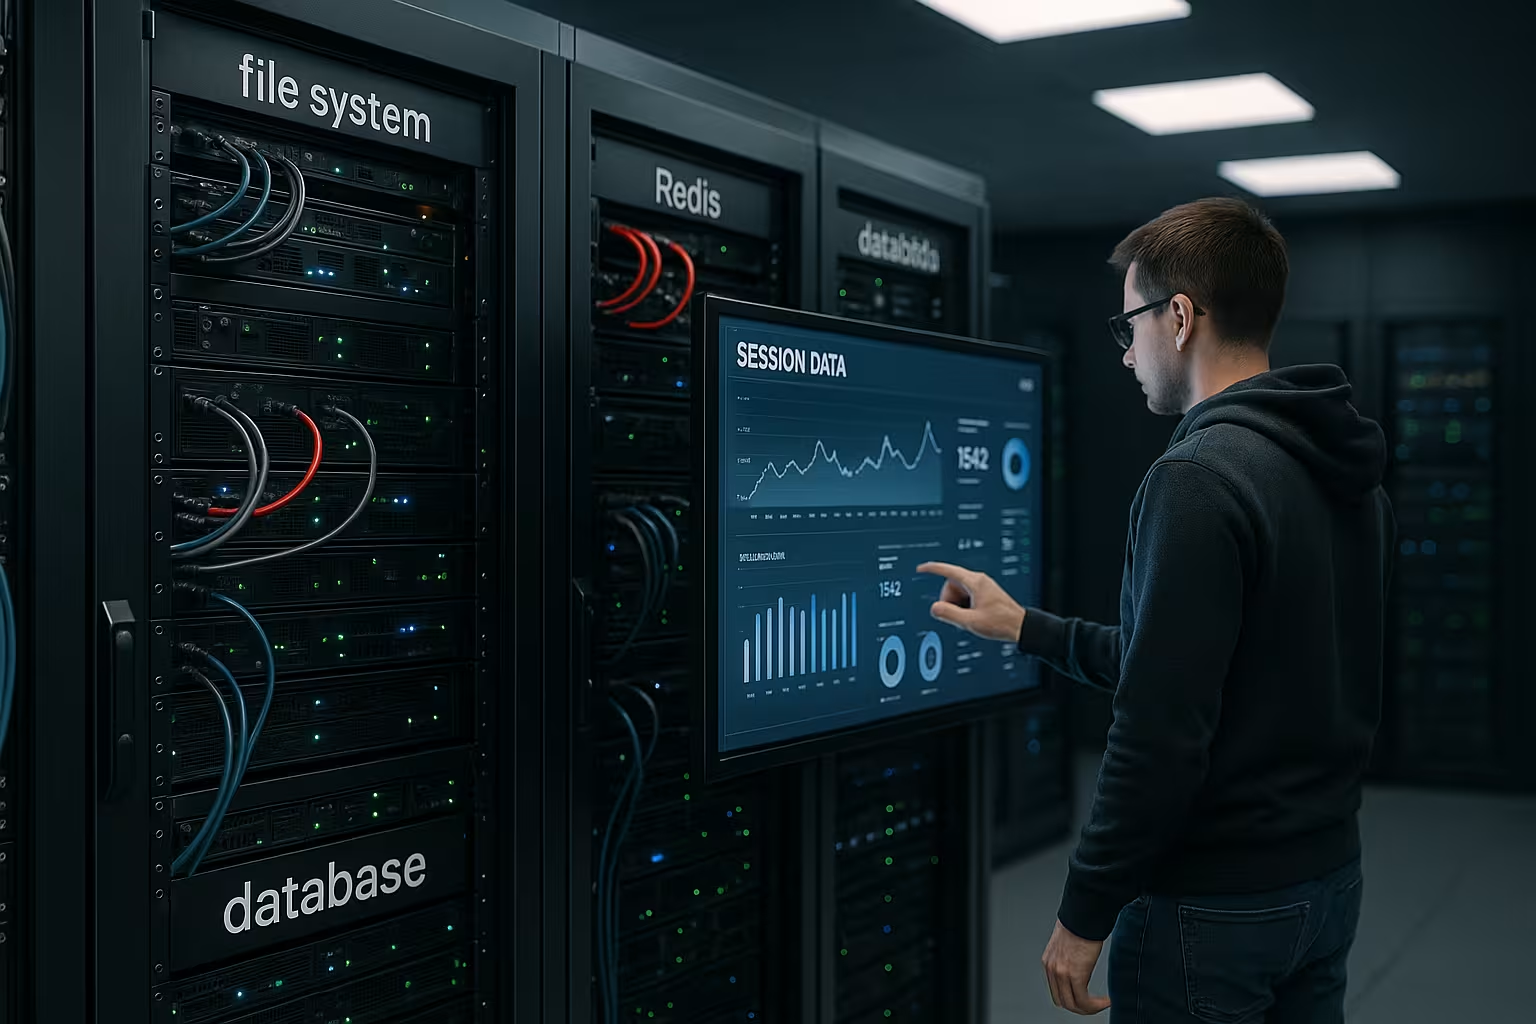
セッションは一時的なものですが、私は Redis の運用を慎重に計画しています。 maxmemory ピークを吸収できる大きさでなければならない。 volatile-ttl 或いは volatile-lru TTL(つまりセッション)を持つキーだけがメモリの競合に残ります。 noeviction リクエストが失敗する可能性があるため、リスクが高いです。障害発生時には、Sentinel またはクラスタによるレプリケーションを採用し、ダウンタイムのないマスターフェイルオーバーを実現しています。永続性(RDB/AOF)は、スリムなものを選択しています。セッションが失われることは許容範囲であり、より重要なのは、短いリカバリ時間と安定したスループットです。. appendonly yes をもって everysec AOF が必要な場合、これはしばしば良い妥協案となります。レイテンシのピークについては、以下を確認してください。 tcp-keepalive, タイムアウト およびパイプライン処理。過度に積極的な永続性または書き換え設定は、チェックアウト時に顕著になるミリ秒単位の遅延を招く可能性があります。.
セキュリティ:クッキー、セッション固定、ローテーション
安全性を伴わないパフォーマンスは価値がありません。私は有効化します。 厳格モード セッションが引き継がれないように、安全なクッキーフラグを設定しています。ログイン後や権限変更後には、固定化を防ぐために ID をローテーションしています。クロスサイト保護には、 セイムサイト 意識的:多くの場合、緩い設定で十分ですが、SSO や決済フローでは、外部リダイレクトではクッキーが送信されないため、意図的にテストを行っています。.
実績のあるデフォルト設定 php.ini または FPM プール:
session.use_strict_mode = 1 session.use_only_cookies = 1 session.cookie_secure = 1 session.cookie_httponly = 1 session.cookie_samesite = Lax session.sid_length = 48
session.sid_bits_per_character = 6 session.lazy_write = 1 session.cache_limiter = nocache
コードでは、ID を次のように回転させています。 session_regenerate_id(true); – ログイン成功直後に最適です。また、私は保存します 機密性の高い個人データなし セッションではなく、トークンや参照のみを使用します。これにより、オブジェクトのサイズが小さくなり、シリアル化によるデータ流出や CPU 負荷などのリスクが軽減されます。.
ロードバランサー、コンテナ、共有ストレージ
コンテナ環境(Kubernetes、Nomad)では、ローカルファイルシステムは一時的なものであるため、ファイルセッションは避けています。中央の Redis クラスタにより、ポッドを自由に移動することができます。ロードバランサーでは、スティッキーセッションは使用していません。スティッキーセッションは、トラフィックを個々のノードに結び付け、ローリングアップデートを困難にするからです。その代わりに、リクエストは同じ 中央セッションストア. NFS によるファイルセッションの共有ストレージは可能ですが、ロックとレイテンシが大きく変動するため、トラブルシューティングが困難になる場合が多くあります。私の経験では、真にスケーラビリティを求めるなら、インメモリストアは必須だと思います。.
GC戦略:副作用のないクリーンアップ
ファイルシステムセッションでは、ガベージコレクションを session.gc_probability そして session.gc_divisor例えば 1/1000 トラフィックが集中している場合。あるいは、cronジョブがセッションディレクトリをクリーンアップします。 外側 リクエストパスの場合。Redis では、TTL がクリーンアップを担当します。その後、私は session.gc_probability = 0, PHPに余計な負担をかけないようにするためです。重要なのは、 gc_maxlifetime 製品に合ったもの:短すぎると再認証が増えるし、長すぎるとメモリが膨れ上がって攻撃の機会が増える。匿名カートなら15~30分で十分で、ログインエリアは60~120分くらいがちょうどいい。.
ロックの微調整:書き込みウィンドウを短縮する
そのほか session_write_close() phpredis ハンドラでのロック設定は、衝突を緩和するのに役立ちます。 php.ini 例えば、私は次のように設定します。
redis.session.locking_enabled = 1 redis.session.lock_retries = 10 redis.session.lock_wait_time = 20000 ; マイクロ秒 redis.session.prefix = "sess:"
これにより、積極的なビジー待機を防ぎ、キューを短く保つことができます。コンテンツが変更された場合にのみ書き込み(レイジーライト)を行い、長いアップロードやレポートでセッションを開いたままにしておくことは避けています。並列 API コールについては、状態を最小限に抑え、本当に重要なステップでのみセッションを使用するようにしています。.
実践から得たフレームワークに関するヒント
時点では Symfony フレームワーク設定でハンドラを定義し、以下を使用します。 ロックフリー 可能な場合は読書スペース。. ララベル Redis ドライバーが付属しており、Horizon/Queue はセッションストアとは別にスケーリングされます。. ショップウェア そして マジェント Redisセッションの恩恵を大きく受けるけど、シリアル化(igbinaryとか)と圧縮をちゃんと選んでいないと、I/Oの負荷がCPUに移っちゃうよ。 ワードプレス セッションは控えめに使用しています。多くのプラグインは、セッションを汎用キーバリューストアとして誤用しています。オブジェクトは小さく保ち、カプセル化し、ページを可能な限りステートレスにして、リバースプロキシのキャッシュ能力を高めています。.
ダウンタイムのない移行:ファイル/DB から Redis へ
私は段階的に進めます。まず、現実的なダンプと負荷テストでステージング環境で Redis を有効にします。その後、他の部分は旧方式を継続使用しながら、Redis 搭載のアプリサーバーを展開します。旧セッションは引き続き有効であるため、ハードカットは発生せず、新規ログインは Redis に直接登録されます。その後、すべてのノードを移行し、旧セッションは自然に期限切れになるか、別途クリーンアップで削除します。 重要:移行後は、古いハンドラがメモリに残らないよう、PHP-FPM を再起動してください。段階的なロールアウトにより、リスクを大幅に軽減することができます。.
可観測性と負荷テストの深化
私は平均値だけでなく、 P95/P99レイテンシー, ユーザーはまさにこうした異常値を感知するからです。PHP-FPM では、キューの長さ、ビジーワーカー、スローログ、メモリを監視しています。Redis では、以下の項目に関心があります。 コネクテッド・クライアント, メモリ断片化率, ブロックされたクライアント, evicted_keys そして、その レイテンシー-ヒストグラム。ファイルシステムでは、IOPS、フラッシュ時間、キャッシュヒットを記録します。負荷テストはシナリオベース(ログイン、ショッピングカート、チェックアウト、管理者エクスポート)で実行し、ホットパスでロックが滞留していないかを確認します。RPS カーブが上昇する小規模な試運転により、ボトルネックを早期に発見します。.
エッジケース:支払い、ウェブフック、アップロード
決済プロバイダーやウェブフックは、多くの場合クッキーを使用しません。ここではセッションに依存せず、署名付きトークンと冪等なエンドポイントを使用しています。 ファイルアップロードでは、進行状況を追跡するためにセッションをロックするフレームワークもありますが、私はアップロードのステータスをメインセッションから切り離すか、早めに終了させています。クロンジョブやワーカープロセスについては、セッションを最初から開かないという方針をとっています。その場合は、ステートはキュー/DB または専用のキャッシュに保存し、ユーザーセッションには保存しません。.
シリアル化と圧縮の細かい点
シリアル化は、レイテンシとメモリ使用量に影響を与えます。標準フォーマットは互換性がありますが、必ずしも効率的とは限りません。. igbinary セッションを縮小し、CPU 時間を節約することができます。ただし、ツールチェーンがこれを一貫してサポートしている場合に限ります。圧縮はネットワークのバイト数を削減しますが、CPU を消費します。私は、大きなオブジェクトの場合にのみこれを有効にし、その前と後の測定を行います。基本ルール:セッションは小さく保ち、大きなペイロードは分離し、参照のみを保存する。.
簡単なまとめ:最も重要な点を一目で確認
低 遅延時間 そして、クリーンなスケーリングのために、セッションストアとして Redis を採用し、ファイルおよびデータベースレベルの負荷を軽減しています。ファイルシステムは小規模プロジェクトでは依然として簡単な選択肢ですが、並行処理ではすぐにボトルネックになります。 データベースは短期的には役立つかもしれませんが、多くの場合、ボトルネックを移すだけになります。適切な TTL、早期のセッション終了、合理的な PHP-FPM チューニング、明確なキャッシュコンセプトによって、セットアップは完璧なものになります。これにより、チェックアウトはスムーズになり、ログインは信頼性を維持し、ホスティングは負荷のピーク時にも耐えることができます。.