コンテンツにスキップ

3-2-1バックアップルールに従ったバックアップは、ウェブプロジェクトを障害、ランサムウェア、操作ミスから確実に保護する。これにより、1つの不具合や事件、場所の問題がすべてのデータに同時に影響することはなく、いつでも復元できるようにしている[1][2]。
中心点
- 3部 を保持する:オリジナル+ヒューズ2本
- つのメディア ローカルとクラウドの組み合わせ
- 1部 外部ストレージ:オフサイト/クラウド/オフライン
- オートメーション をアクティブにする:スケジュールとモニタリング
- 不変 とエアギャップ:削除からの保護
3-2-1ルールの実際の意味は?
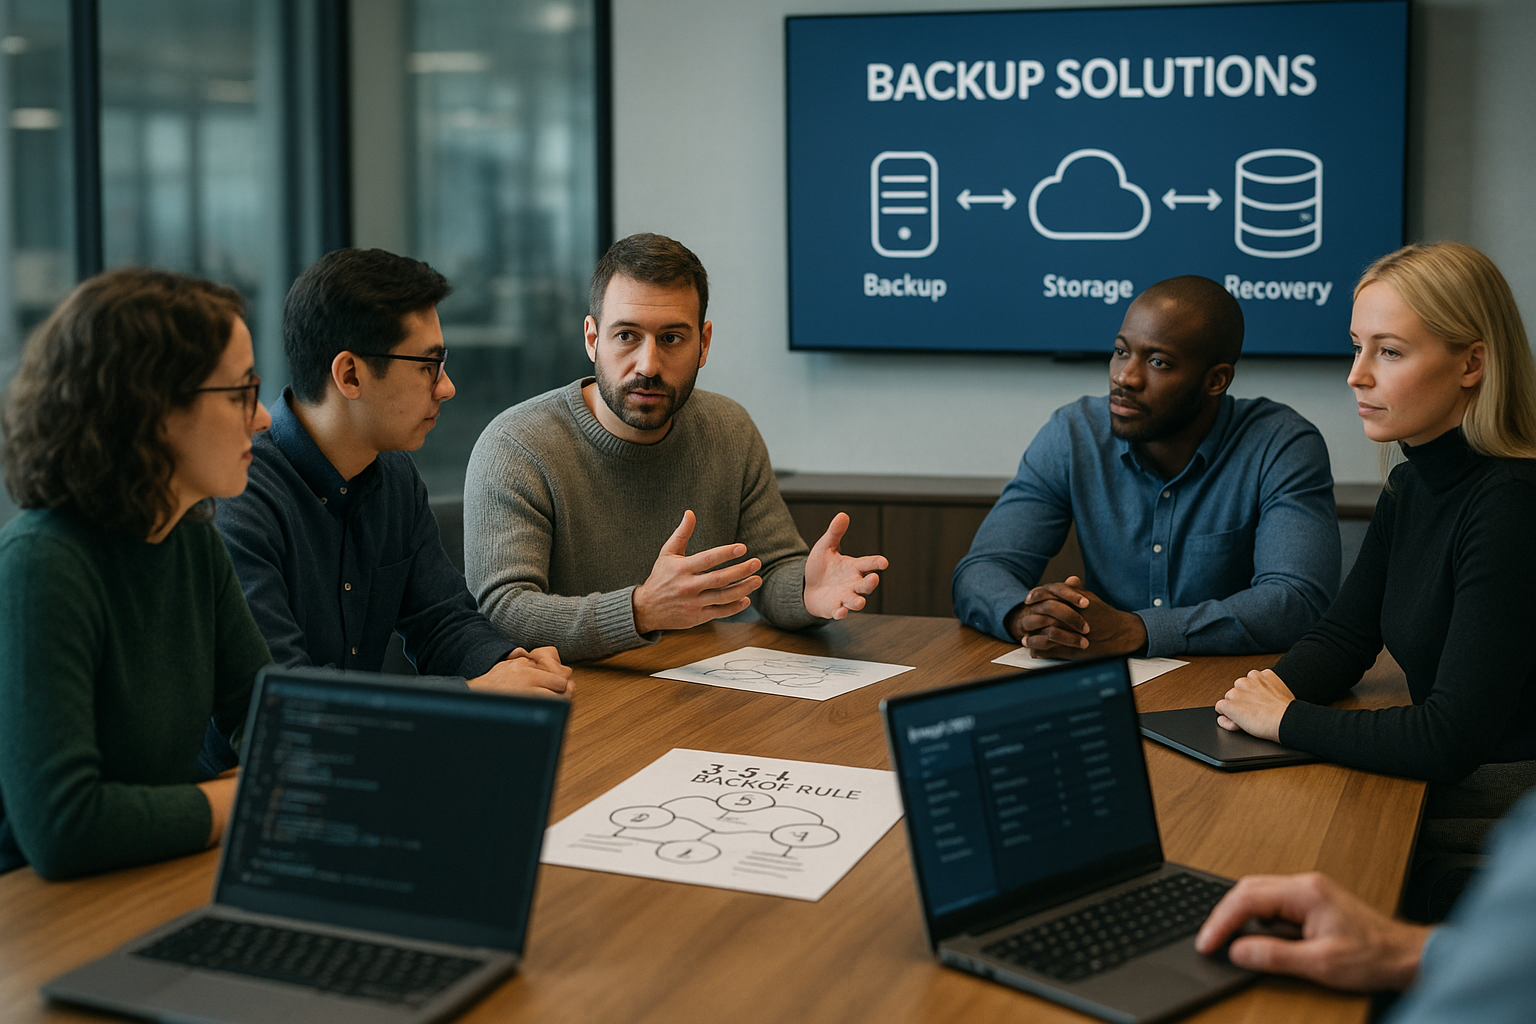
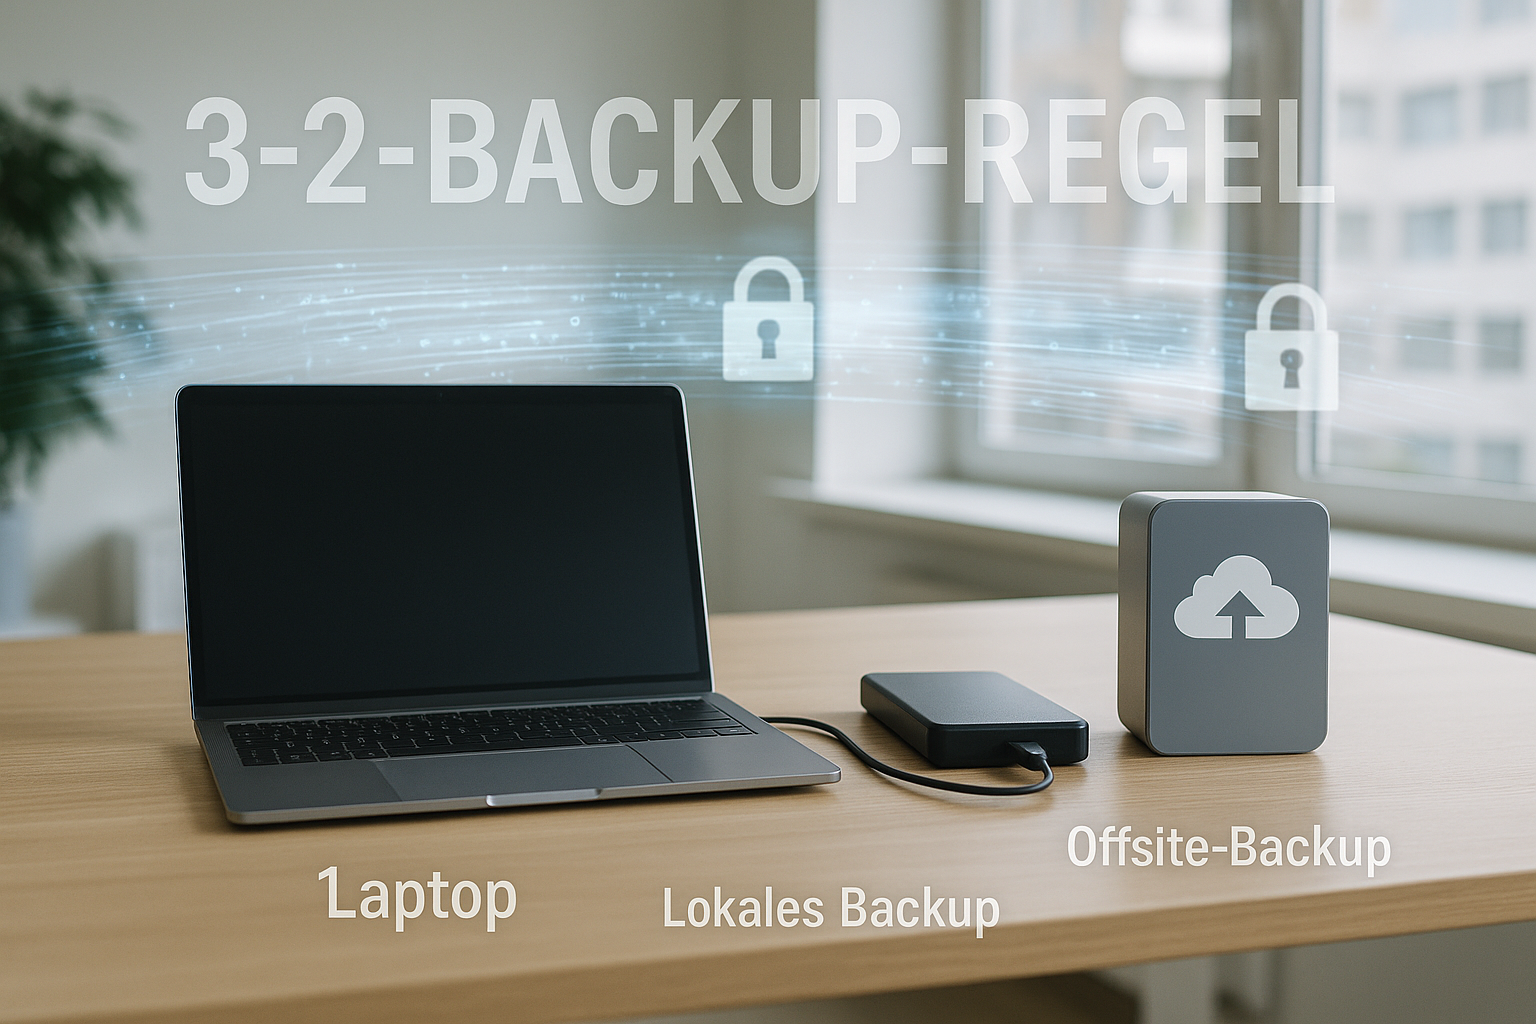
私はいつも 3部 オリジナルと2つのバックアップだ。これらのバックアップは、少なくとも 2種類のメディア例えば、ローカルのNASにクラウドストレージを追加することで、1つの障害が災害の引き金にならないようにしている [1][2]。プライマリ・ロケーションの火災、盗難、停電によって完全なデータ・ギャップが生じないように、少なくとも1つのコピーを別の場所に保存する[3]。ウェブプロジェクトでは、ファイル、データベースのダンプ、コンフィギュレーションを別々に一貫性を持ってバックアップし、現実的にアプリケーションを再構築できるようにします。また、エラーに気づかずに何世代にもわたってしまった場合に備えて、古いバージョンも利用できるように保存期間を計画します。
3-2-1以降、ウェブホスティングのバックアップが必須である理由
同じサーバー上のバックアップは便利なようだが 全損ランサムウェアや欠陥のあるアップデートは、システムとバックアップの両方を同時に襲う可能性がある。私は、ローカルスピードと外部ストレージを組み合わせることで、このようなリスクを劇的に軽減しています。 冗長性 を実現できる。攻撃を受けても、不変コピーやオフラインコピーはそのまま残るので、きれいにロールバックできる[4][2]。メディアフォルダの削除など、単純な操作ミスであっても、バージョンベースのクラウドスナップショットを使えば、すぐに元に戻すことができる。ウェブショップや顧客データを運用している人なら誰でも、ダウンタイムや契約上のペナルティ、信頼の喪失を避けることができる。
私が日常生活で実践している方法
私は明確なバックアップ計画から始めます:毎日から毎時のバックアップ、個別のバックアップ先と定義されたバックアップ先。 ストレージ.その後、自動化を有効にし、転送中と静止時にデータを暗号化し、リカバリ手順を文書化します。ファイル・ベースのプロジェクト・データには、増分ジョブを使用します。スナップショットやダンプ・ツールを使用して、一貫してデータベースをバックアップします。ファイル・ベースの同期が必要な場合は、次の手順を実行します。 rsyncによるバックアップの自動化を使って効率的に変更を転送しています。新しいプラグインやアップデートなど、スタックに変更を加えるたびに、別のインスタンスにリストアしてテストしているので、緊急時に変更を加える必要はありません。 サプライズ効果 を経験した。
保存先とメディアを正しく組み合わせる
日常生活でのスピードは、地元に頼っている。 NAS またはバックアップアプライアンスで、小さなファイルのリストアが数秒で済むようにした。2つ目のコピーは、地理的なリスクを軽減できるよう、バージョン管理とリージョン選択が可能なクラウドに置く。保護要件が特に厳しい場合は、リムーバブル・メディアやテープなどのオフライン・コピーを追加します。明確なプロセスは重要です:いつメディアを交換するのか、どのように完全性をチェックするのか、どのようにチェーンを文書化するのか。これにより、あらゆる規模のウェブ・プロジェクトにおいて、スピード、距離、分離の弾力的なミックスが実現します。
バックアップの種類フル、増分、差分
コンバイン フルバックアップ リカバリーとストレージ要件のバランスを保つために、増分バックアップを使用します。毎週のフルバックアップはアンカーとして機能し、毎日の増分バックアップは最小限の時間ウィンドウで変更をキャプチャする。差分バックアップは、より妥協のないリストア時間を好む場合に中間的な役割を果たす。データベースの場合は、トランザクションがきれいに取り込まれるように、さらに時間をかけて計画する。決定的な要因は残っている:どのチェーンに基づいてリストアするかを文書化し、すべての世代が読み取り可能かどうかを定期的にチェックする。
| バックアップタイプ | 説明 |
|---|---|
| フルバックアップ | すべてのデータを完全にコピーし、クリーンリストアのための定期的なリセットとして機能する。 |
| インクリメンタル | 前回のバックアップ以降に変更されたデータのみをバックアップ。 |
| ディファレンシャル | 最後のフルバックアップ以降の変更を保存。純粋なインクリメンタルより高速なリストア。 |
RPOとRTOを賢く決める
私はまず、「どれくらいの量なのか」を定義する。 データ損失 私は最大で(RPO)、どのくらい早くサイトを再開しなければならないか(RTO)を受け入れます。ブログは毎日更新されることが多いが、ショップはもっと短い間隔で更新する必要がある。これらの値から頻度、目標値、保存期間を導き出す。RPOが厳しい場合は、増分間隔を短く設定し、データベースのレプリケーションをより頻繁に行う。RTOが厳しければ厳しいほど、ローカルコピー、文書化されたプロセス、ターゲットシステム上のテストリストアが重要になる。
| プロジェクトの種類 | 典型的なRPO | 典型的なRTO | 周波数提案 |
|---|---|---|---|
| ブログ / ポートフォリオ | 24時間 | 4~8時間 | デイリー+ウィークリー フル |
| 編集機能付きCMS | 6~12時間 | 2~4時間 | 1日に数回ずつ |
| 電子商取引 | 15~60分 | 60~120分 | 1時間ごと+ローカルスナップショット |
| SaaS/アプリ | 5~30分 | 15~60分 | 短いインターバル+レプリケーション |
比較:プロバイダーと機能
ホストを選ぶとき、私は以下の点に注意している。 オートメーション暗号化、バージョン管理されたストレージ、明確なリストアパス。スケジュール、通知、個々のファイルやデータベースの詳細なリストアが可能なダッシュボードがあると便利です。また、オフサイト・ロケーション、イミュータブル・オプション、役割ベースのアクセスが提供されているかどうかもチェックする。webhoster.deのようなテスト勝者は、3-2-1の実装に適合する高いセキュリティと柔軟なバックアップ戦略で得点を稼いでいる。さらに実用的な面では バックアップ戦略ガイドプランニングと実施。
不変、バージョニング、エアギャップ
バックアップへの攻撃を防ぐために、私は次のようにしている。 不変 保持時間が経過するまでは、誰もデータを削除したり変更したりできないメモリ[2][5]。バージョン管理は、エラーや悪意のあるコードが新しい世代に忍び込んだ場合に備えて、以前の状態を保存する。オフラインメディアを介した物理的なものであれ、隔離されたアカウントを介した論理的なものであれ、エアギャップはバックアップを日常的なアクセスから切り離します。ウェブプロジェクトの場合、これは次のようなことを意味する:オブジェクト・ロック/ライトワンス・リードマニーのメカニズムを有効にし、保存期間を定義し、管理者の役割を分ける。これにより、アクセスデータが漏洩しても、少なくとも1つのコピーは手を付けられない状態に保たれます。
モニタリング、テスト、リカバリー
私は、すべての バックアップ 通知、ログのチェック、定期的なテスト・リストアの実行。リカバリ・プレイブックを定義し、手順、優先順位、連絡先を記述しています。重要なウェブサイトは、隔離されたステージング環境でテストし、印刷開始時のプロセスをしっかりと把握できるようにしています。緊急事態が発生した場合、私は以下のような明確な手順を遵守します。 災害復旧ガイドこれには、代替のストレージターゲットや一時的なサーバーも含まれます。リストアを実践することで、ダウンタイムを大幅に短縮し、時間的なプレッシャーの下での典型的なエラーを回避することができます。
よくある間違いとその回避方法
私は古典的なものを避けている。 シングルポイント つの記憶媒体だけに依存しないことで、失敗の可能性を減らすことができる。バックアップを同じサーバーに保存しておくのは、障害が発生した場合に価値がなくなるからだ。テストの復元を先延ばしにする誘惑に負けない。テストの欠落は厄介なサプライズにつながるからだ。また、正しいステータスにすぐにアクセスできるよう、命名と保存を適切に計画する。最後に、アクセス権とログの変更を厳しく制限し、偶発的な削除や悪用がより困難になるようにしている。
実用的な保管とローテーション計画
私は、新鮮なストックと過去のストックの両方を利用できるように、試行錯誤を重ねたローテーション・スキームに頼っている。GFSプラン(Grandfather-Father-Son)がその価値を証明している。毎日増分(Sons)を7-14日間、毎週フルバックアップ(Fathers)を4-8週間、毎月フルバックアップ(Grandfathers)を6-12ヶ月またはそれ以上。コンプライアンス要件があるプロジェクトでは、アーカイブとして四半期ごとや年ごとのステータスを追加しています。チェーンがいつ終了するかを文書化し、有効なフル・ステータスのない "ぶら下がり "インクリメンタルを保管しないようにしています。また、メジャーリリースの前にフリーズポイントを定義し、既知の安定したステータスに素早くジャンプバックできるようにしている。
コスト、キャパシティ、ライフサイクル・ルール
バックアップが手に負えなくなることがないように、私は次のように計算している。 ベースサイズ データの量と日々の変化率。その両方から1週間/1ヶ月あたりのストレージ要件を導き出し、重複排除と圧縮を考慮に入れている。クラウドでは ライフサイクル・ポリシーを使えば、バージョン管理やオブジェクト・ロックをしなくても、古い世代をより有利なメモリー・クラスに自動的に移動させることができる。また、次のことも計画している。 復旧費用 (Egress)。大規模なリストアに驚かないようにするためだ。厳密なRTOのために、私は "ウォーム "なターゲット環境を維持するか、少なくとも数分でサーバーを起動できるテンプレートを準備しておく。重要:バックアップ・ウィンドウのために十分なスループットを確保し、生産性の高いシステムが遅くならないようにジョブを分散させます。
暗号化と鍵の管理
データを暗号化する 通過中 (TLS)と 一休み 強力なアルゴリズムで。鍵の管理は非常に重要だ。鍵をバックアップ・ストレージとは別に保管し、役割ベースのアクセスを使用し、MFAを有効にしている。可能な限り KMS-キーサービスや書類のローテーション・サイクルも活用している。緊急事態には、厳格な4つの目の原則を持つ「ブレークグラス」手順を定義しています。生産的なアカウントが侵害されたとしても、バックアップを解読できないようにしています。例えば、別のサービスアカウントや分離されたテナントを使用することで、バックアップを解読できるようにしています。チェックサムと署名は、早い段階で操作を認識するのに役立っている。
法律、データ保護、GDPR
バックアップには多くの場合、個人情報が含まれています。 ディーエスジーボ.私はプロバイダーとデータ処理契約(DPA)を締結し、EU地域を選択し、削除および情報要求が保持義務に沿っているかどうかをチェックします。原則として、バックアップ内の個人データを選択的に削除することはしませんが、必要に応じて保存期間を短縮したり、義務を果たすためにデータプールを分離したりします。バックアップへのアクセスを記録し、一貫して暗号化し、生データへのアクセスを許可する人数を最小限にします。こうして、法的なセキュリティと実務的な運用を両立させている。
バックアップ範囲の拡大:ファイルとデータベースだけではない
完全なリカバリーのために、私はウェブサイトを構成するすべてのコンポーネントをバックアップする:
- DNS-ゾーンとレジストラデータ(ネームサーバー、ゾーンエクスポート、TTL)
- TLS証明書 および秘密鍵、ACME/Let's Encryptアカウント
- サーバー/スタック構成 (ウェブサーバー、PHP-FPM、キャッシュ、cronjobs、ファイアウォールルール)
- 展開ビルドスクリプト、CI/CDパイプライン、.env/secretファイル
- オブジェクトストレージ-バケット、メディアCDN、アップロードディレクトリ
- 補助システム 検索インデックス、キュー、画像コンバータ、メールリレー設定など
私は、"忘れられた "設定が本番を遅らせることがないように、リストアの際にこれらのコンポーネントをどのように組み合わせたかを説明する。
コンテナとクラウドネイティブなワークロード
を使うか? ドッカー 或いは Kubernetes私はコンテナイメージをバックアップするだけでなく、何よりも 永続性ボリューム、データベース、コンフィギュレーションの状態。アプリケーションを一貫性のある状態にするために、プリ/ポストフックを使っている(短い書き込みロックやログのフラッシュなど)。Kubernetesでは、マニフェスト/ヘルムチャート(Infrastructure as Code)を文書化し、セキュアにする。 etcd またはCSI経由で永続ボリュームのスナップショットを使用する。データベースについては、論理ダンプ(mysqldump/pg_dumpなど)やホットバックアップツールを追加して、テーブルや時点の選択的なリストアもできるようにしています。
拡張ルール:3-2-1-1-0
リスクの高いシナリオでは、私はルールを次のように拡大する。 3-2-1-1-0私は、2つのメディアに3部、オフサイトに1部コピーすることに加えて、次のようなものを考えています。 不変またはオフライン 保存されたコピー。0 "は エラーゼロ 私は定期的にチェックサムをチェックし、リストアと完全性をテストしています。特にクリティカルなプロジェクトでは 4-3-2 (より多くのコピー、追加メディア、2つの外部ロケーション)により、ロケーションとサプライヤーのリスクを幅広く緩和する。
回復訓練と測定可能な品質
私は次のように考えている。 レストア・エクササイズ月次で部分リストア、四半期ごとにステージング上でフルリストア。RTO/RPOを測定し、障害を文書化し、プレイブックを更新する。最低限のプロセスには以下が含まれる:
- インシデントの分類、役割、コミュニケーションを定義する
- 正しいバックアップ・ステータスを選択し、チェックサムを検証する。
- ターゲット環境の準備(ネットワーク、DNS、証明書、シークレット)
- データの復元、サービスの開始、スモークテストの実行
- リリース、研ぎ澄まされたモニタリング、根本原因分析、そして教訓
私は、より複雑な部分がロールアウトされる間、アクセシビリティを確保するためにバックアップパス(一時的なドメインや静的なフォールバックページなど)を準備しておく。それぞれの作業は、実際のダウンタイムを著しく短縮します。
簡単な要約
3-2-1ルールが機能するのは 多角化 複数のコピー、異なるメディア、外部の場所。自動化、暗号化、不変オプション、エアギャップによって、私は一般的な障害シナリオや攻撃から身を守っている[2][5]。実践的なリストアプロセス、明確なRPO/RTO目標、そして目に見えるモニタリングが、一分一秒を争うようなときに、すべての違いを生む。ローカルのスピードとクラウドの回復力を組み合わせることで、プロジェクトを迅速に救い、結果的な損害を回避することができる。これにより、ウェブサイト、店舗、アプリケーションは、たとえ問題が発生しても、確実にオンライン状態を維持することができます。