 コンテンツにスキップ

と一緒に プレスク 攻撃に対するシンプルで自由な防御を有効にすることができます。
Pleskの設定では、管理者としてログインした場合のFail2banサービスの設定を行うことができます。
フェールツーバンサービス
fail2banは、有効化されたサービスのログファイルを監視し、定義されたパターンとIPアドレスを検索します。このプログラムは、常に同じIPアドレスから同じサービスへの多数のアクセスをマーキングすることで、サービス拒否攻撃に対して安全を確保することになっており ファイアウォール をブロックすることができます。
これは通常、SSH サービスのパスワードの自動テストに対して非常にうまく機能します。しかし、多くの設定ファイルを使用すると、システムはもはや適していません。

プログラムがアラームを報告した後の正確なパターンや、攻撃者のIPアドレスをブロックする時間など、多くの設定を定義することができます。
そして、個々のサービスの要件は、いわゆる「監獄」で定義されています。
刑務所

一般的には、当分の間は何も起動しません。合理的な保護としては、SSHアクセスとFTPアクセスが考えられますが、標準のSSHポートを22番ポートから別のポートに変更した方が理にかなっています。
もう一つの良い保護は、以下へのアクセスでしょう。 ワードプレス xmlrpc.phpまたはwp-adminとjoomlas /administrator/index.php .ここでは、その後比較的迅速にブロックすることができるDoS攻撃も時々あります。
しかし、Fail2banもサーバーへのアクセスが多いとシステムの速度が著しく低下します。一方で、LFDを使ったファイアウォールソリューションとしてのcsfや、この文脈では完成したパッケージのimunify360など、非常に良い選択肢があります。
これにより、DoS攻撃が発生した場合など、攻撃者が再びロックを解除する可能性を提供します。一見無茶苦茶かもしれませんが、ほとんどの攻撃はボットによって完全に自動化されています。しかし、定期的なアクセスも攻撃としてマークされることがたまにあります。しかし、この場合は、パスワードを入力することで再度ロックを解除することができます。
ホワイトリストとブラックリスト
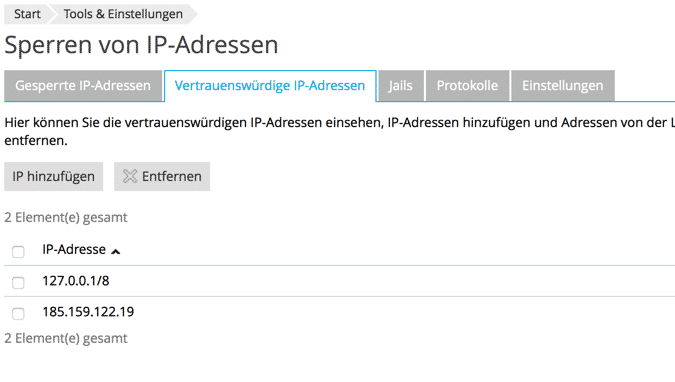
もちろん、単一のIPアドレスや範囲をホワイトリストやブラックリストに入れることもできます。
Plesk のライセンスが高すぎると感じているすべての人のために、fail2ban は、少なくとも基本的な標準保護を提供しています。


