Przejdź do treści

Hosting SecOps łączy rozwój, obsługę i bezpieczeństwo w kompleksowy model hostingu, który ogranicza ryzyko na wczesnym etapie i przyspiesza wdrożenia. Łączę zasady CI/CD, IaC i Zero Trust w taki sposób, że kroki bezpieczeństwa są zautomatyzowane, a każda zmiana pozostaje identyfikowalna.
Punkty centralne
Poniższe punkty stanowią wspólny wątek i pokazują, na czym skupiam się w tym artykule.
- Integracja Zamiast silosów: bezpieczeństwo jako część każdej zmiany
- Automatyzacja w CI/CD: Skanowanie, testy, sprawdzanie zasad
- Przejrzystość poprzez monitorowanie i dzienniki
- Zgodność Ciągła weryfikacja
- Zero zaufania i dostęp drobnoziarnisty
Co oznacza SecOps Hosting w codziennym życiu
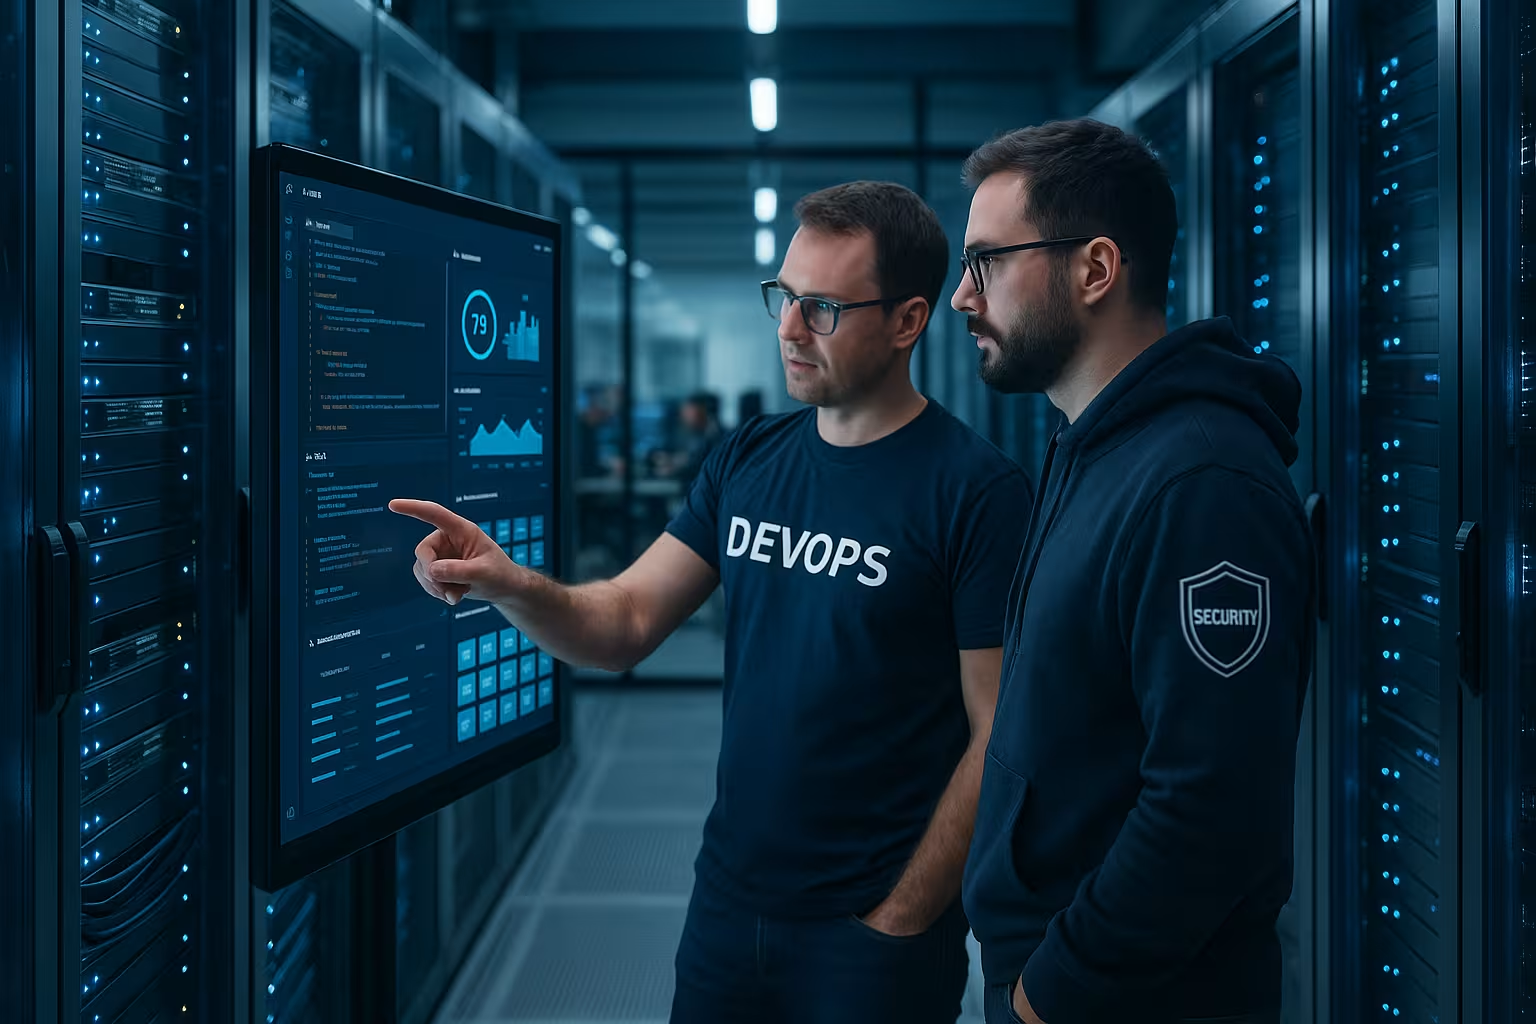
Zadania związane z bezpieczeństwem są zintegrowane z każdym etapem dostawy, dzięki czemu Ryzyko nie trafiają w pierwszej kolejności do produkcji. Każda zmiana kodu uruchamia zautomatyzowane analizy, kontrole zgodności i testy. Infrastructure as Code opisuje nie tylko serwery, ale także zapory sieciowe, role i zasady. Tworzy to historię odporną na audyt, która dokumentuje każdą decyzję. W ten sposób redukuję ręczne źródła błędów i utrzymuję Powierzchnia ataku niski.
Obejmuje to uczynienie modeli zagrożeń namacalnymi: Uzupełniam pull requesty krótkimi Modelowanie zagrożeń-fragmenty (ścieżki ataku, założenia, środki zaradcze). W ten sposób model pozostaje aktualny i znajduje się tam, gdzie pracują zespoły. Przepływy danych, granice zaufania i zależności stają się widoczne i mogą być mapowane w definicjach IaC. Zmiany w decyzjach architektonicznych kończą się jako ADR obok kodu - w tym implikacje dla bezpieczeństwa. Ta dyscyplina zapobiega martwym punktom i wzmacnia wspólną odpowiedzialność.
Drugim filarem codziennego życia jest Łańcuch dostaw oprogramowania. Konsekwentnie tworzę SBOM, podpisuję artefakty i łączę kompilacje z dowodami pochodzenia. Zależności są przypinane, sprawdzane i pozyskiwane wyłącznie z zaufanych rejestrów. Egzekwuję zasady w rejestrze: brak niepodpisanych obrazów, brak krytycznych CVE powyżej uzgodnionego progu, brak pobierania z nieznanych repozytoriów. Ten dowód Pochodzenie zapobiega niezauważonemu wprowadzeniu do produkcji zmanipulowanych komponentów.
Od ticketów do pipeline'ów: prawidłowe korzystanie z automatyzacji
Zastępuję ręczne zatwierdzanie identyfikowalnymi krokami potoku z bramkami jakości. SAST, DAST i skanowanie kontenerów działają równolegle i zapewniają szybką informację zwrotną dla deweloperów. Policy-as-Code automatycznie odrzuca niebezpieczne wdrożenia i zgłasza naruszenia reguł. Cofnięcia są wykonywane transakcyjnie poprzez IaC i wersjonowanie. Zwiększa to częstotliwość wydań i Niezawodność bez nocnych zmian, ponieważ ochrona pracuje z Łańcuch dostaw skalowane.
Wzmacniam same kompilacje: Runnery działają w izolacji i są krótkotrwałe, sekrety są wstrzykiwane tylko w czasie wykonywania, cache są Sprawdzona integralność. Dbam o powtarzalność toolchainów, poprawiam wersje kompilatorów i sprawdzam hashe wszystkich artefaktów. Efemeryczne środowiska podglądu są tworzone na żądanie z IaC i wygasają automatycznie. Pozwala mi to oddzielić kontrole od współdzielonych systemów etapowych i zapobiec dryfowi konfiguracji. Zabezpieczenia gałęzi, podpisane zatwierdzenia i obowiązkowe przeglądy uzupełniają Barierki ochronne.
W przypadku wdrożeń polegam na Progresywna dostawaKanarki, niebiesko-zielone i flagi funkcji oddzielają wydanie od aktywacji. Kontrole kondycji, budżety błędów i testy syntetyczne automatycznie decydują o przejściu lub wycofaniu. Wdrożenia są transakcyjne: migracje baz danych działają idempotentnie, a moduły IaC w wersji I, w tym testy integracyjne. ChatOps zapewnia identyfikowalną ścieżkę wydania bez konieczności korzystania z ręcznej biurokracji.
Zero zaufania do operacji hostingowych
Traktuję każde połączenie jako potencjalnie niezabezpieczone i wymagam wyraźnych zatwierdzeń w najmniejszym zakresie. Obejmuje to mikrosegmentację, krótkie czasy działania tokenów i ciągłą weryfikację. Takie podejście zmniejsza ruchy boczne i ogranicza szkodliwy wpływ pojedynczych incydentów. Podsumowuję techniczne kroki implementacji w playbookach, aby zespoły mogły szybko rozpocząć pracę. Praktyczne wprowadzenie zapewnia moje odniesienie do Podejście "zero zaufania" w hostingu, który wyraźnie strukturyzuje typowe bloki konstrukcyjne.
Zero Trust nie kończy się na obwodzie: Tożsamość obciążenia pracą usługi uwierzytelniają się nawzajem, mTLS wymusza szyfrowanie i weryfikację tożsamości na poziomie transportu. Zasady są mapowane na usługi zamiast adresów IP i automatycznie podążają za wdrożeniami. Aby uzyskać dostęp do administratora, sprawdzam stan urządzenia, poziom poprawek i lokalizację. Konsole i bastiony są ukryte za serwerami proxy opartymi na tożsamości, więc rozpylanie haseł i wycieki VPN nie mają żadnego znaczenia.
Udzielam praw za pośrednictwem Just-in-Time-przepływy z czasem wygaśnięcia. Dostęp awaryjny jest ściśle monitorowany, rejestrowany i autoryzowany tylko w określonych sytuacjach awaryjnych. Preferuję krótkotrwałe certyfikaty zamiast statycznych kluczy, automatycznie je obracam i polegam na bastionowym dostępie SSH za pośrednictwem podpisanych sesji. Dzięki temu okna ataków są niewielkie, a audyty mogą w ciągu kilku sekund sprawdzić, kto i kiedy je wykonał.
Bezpieczeństwo aplikacji: CSP, skanowanie i bezpieczne ustawienia domyślne
Łączę nagłówki zabezpieczeń, wzmacnianie obrazów kontenerów i ciągłe skanowanie luk w zabezpieczeniach. Czysty Polityka bezpieczeństwa treści ogranicza ryzyko związane z przeglądarką i zapobiega wstrzykiwaniu kodu. Zarządzam sekretami centralnie, regularnie je rotuję i blokuję zwykły tekst w repozytoriach. RBAC i MFA zapewniają dodatkową ochronę wrażliwych interfejsów. Praktyczne szczegóły dotyczące utrzymania polityki można znaleźć w moim przewodniku po Polityka bezpieczeństwa treści, które dostosowuję do wspólnych ram.
Dbam o Higiena uzależnień konsekwentnie: aktualizacje są uruchamiane w sposób ciągły w małych krokach, podatne pakiety są automatycznie oznaczane, a ja definiuję umowy SLA dla poprawek w zależności od ich wagi. Ograniczanie szybkości, walidacja danych wejściowych i bezpieczna serializacja są domyślne. WAF jest skonfigurowany i wersjonowany jako kod. W stosownych przypadkach dodaję mechanizmy ochrony środowiska uruchomieniowego i bezpieczne ustawienia domyślne frameworka (np. bezpieczne pliki cookie, SameSite, ścisłe zabezpieczenia transportu) w całym projekcie.
W przypadku sekretów polegam na skanowaniu prewencyjnym: Haki pre-commit i pre-receive zapobiegają przypadkowym wyciekom. Daty rotacji i wygaśnięcia są obowiązkowe, podobnie jak minimalny zakres na token. Wprowadzam CSP poprzez fazę tylko raportowania i iteracyjnie zaostrzam politykę, aż do uzyskania efektu blokującego. Utrzymuje to ryzyko na niskim poziomie, podczas gdy ja stopniowo osiągam wysoki poziom bezpieczeństwa - bez Doświadczenie dewelopera być osłabione.
Obserwowalność i reagowanie na incydenty: od sygnału do działania
Rejestruję metryki, dzienniki i ślady wzdłuż całego procesu. Łańcuch dostaw i mapować je na usługi. Alarmy są oparte na poziomach usług, a nie tylko na statusach infrastruktury. Playbooki definiują początkowe środki, eskalację i kroki kryminalistyczne. Po wystąpieniu incydentu, ustalenia trafiają bezpośrednio do reguł, testów i szkoleń. Tworzy to cykl, który skraca czas wykrywania i minimalizuje Przywrócenie przyspieszone.
Rozważam telemetrię znormalizowany i płynnie: usługi są śledzone, dzienniki zawierają identyfikatory korelacji, a metryki pokazują złote sygnały zgodne z SLO. Zdarzenia istotne z punktu widzenia bezpieczeństwa są wzbogacane (tożsamość, pochodzenie, kontekst) i analizowane centralnie. Inżynieria wykrywania zapewnia solidne, testowalne reguły wykrywania, które minimalizują fałszywe alarmy i nadają priorytet rzeczywistym incydentom.
Ćwiczę prawdziwe rzeczy: ćwiczenia na stole, dni gier i eksperymenty chaosu weryfikują podręczniki w rzeczywistych warunkach. Każde ćwiczenie kończy się podsumowaniem, konkretnymi działaniami i terminami. W ten sposób Responsywność i zaufanie - a organizacja internalizuje, że odporność jest wynikiem ciągłej praktyki, a nie indywidualnych narzędzi.
Zgodność, zdolność audytu i zarządzanie
Wbudowuję zgodność w potoki i automatycznie uruchamiam kontrole. Kontrole reguł dla RODO, PCI, SOC 2 i wymagań branżowych są uruchamiane przy każdym scaleniu. Dzienniki audytów i zbiory dowodów są tworzone w sposób ciągły i odporny na audyty. Oszczędza to czas przed certyfikacją i zmniejsza ryzyko podczas audytów. Pokazuję, jak przygotowuję audyty zgodnie z planem w moim artykule na temat Systematyczne audyty hostingu, która jasno przypisuje role, artefakty i kontrole.
Utrzymuję Biblioteka sterowania z mapowaniem do odpowiednich standardów. Zasady są zdefiniowane jako kod, kontrole są stale mierzone i przekształcane w dowody. Matryca zatwierdzeń zapewnia podział obowiązków, zwłaszcza w przypadku zmian związanych z produkcją. Pulpity nawigacyjne pokazują status zgodności dla każdego systemu i zespołu. Wyjątki podlegają jasno udokumentowanym procesom akceptacji ryzyka o ograniczonej ważności.
Wspieram ochronę danych poprzez Klasyfikacja danych, szyfrowanie w spoczynku i podczas przesyłania oraz identyfikowalne procesy usuwania. Zarządzanie kluczami jest scentralizowane, rotacje są zautomatyzowane, a przechowywanie wrażliwych danych zapewnia dodatkową kontrolę dostępu. Śledzę przepływy danych przez granice, przestrzegam wymogów dotyczących rezydencji i aktualizuję dowody - dzięki czemu audyty i zapytania klientów są nadal możliwe do obliczenia.
Zarządzanie dostępem: RBAC, MFA i tajna higiena
Przypisuję uprawnienia zgodnie z zasadą najmniejszych uprawnień i używam certyfikatów o krótkim okresie ważności. Wrażliwe działania wymagają uwierzytelniania wieloskładnikowego, aby przejęte konto nie powodowało bezpośrednich szkód. Konta usług mają wąskie zakresy i ograniczone czasowo uprawnienia. Sekrety są przechowywane w dedykowanym sejfie i nigdy w kodzie. Regularne Rotacja i zautomatyzowane kontrole zapobiegają ryzyku Wycieki.
Automatyzuję cykle życia użytkowników: Joiner-Mover-Leaver-Procesy usuwają autoryzacje natychmiast po zmianie ról lub odejściu z pracy. Przypisania oparte na grupach zmniejszają liczbę błędów, a interfejsy SCIM zapewniają synchronizację systemów. W przypadku tożsamości maszyn preferuję certyfikaty związane z obciążeniem zamiast statycznych tokenów. Regularne przeglądy autoryzacji i analizy wykresów dostępu ujawniają niebezpieczne nagromadzenia.
Ścieżki awaryjne są ściśle regulowane: Konta typu break-glass są przechowywane w skarbcu, wymagają dodatkowych potwierdzeń i generują pełne dzienniki sesji. Dostęp kontekstowy ogranicza wrażliwe działania do zweryfikowanych urządzeń i zdefiniowanych okien czasowych. Tak więc dostęp pozostaje w zależności od sytuacji i zrozumiałe - bez spowalniania zespołów w ich codziennej pracy.
Koszty, wydajność i skalowanie bez luk w zabezpieczeniach
Infrastruktura jest automatycznie dostosowywana do obciążenia i limitów budżetowych. Uprawnienia i zasady przenoszą się wraz z nią, dzięki czemu nowe instancje są uruchamiane bezpośrednio i są chronione. Buforowanie, oszczędne obrazy i krótkie czasy kompilacji sprawiają, że wydania są szybko dostępne online. Kluczowe dane FinOps na pulpitach nawigacyjnych uwidaczniają kosztowne wzorce i nadają priorytet działaniom. Dzięki temu koszty operacyjne są obliczalne, a bezpieczeństwo i Wydajność na czystym Poziom pozostać.
Ustalam Zarządzanie kosztami poprzez standardy tagowania, budżety oparte na projektach i alerty dla wartości odstających. Uprawnienia są mapowane do centrów kosztów; niewykorzystane zasoby są automatycznie eliminowane. Budżety wydajności i testy obciążenia są częścią potoku, dzięki czemu skalowanie jest wydajne i przewidywalne. Bariery ochronne zapobiegają nadmiernemu udostępnianiu zasobów bez narażania responsywności pod obciążeniem.
Mapa narzędzi i interoperacyjność
Polegam na otwartych formatach, dzięki czemu skanery, silniki IaC i stosy obserwowalności współpracują ze sobą w czysty sposób. Polityka jako kod zmniejsza uzależnienie od dostawcy, ponieważ reguły stają się przenośne. Znormalizowane etykiety, metryki i przestrzenie nazw ułatwiają ewaluację. Integruję sekrety i zarządzanie kluczami za pomocą standardowych interfejsów. Skupia się to na Spójność Upraszcza zmiany i promuje Ponowne użycie.
W praktyce oznacza to, że telemetria jest zgodna ze wspólnym schematem, zasady są przechowywane jako moduły wielokrotnego użytku oraz Wykrywanie znoszenia stale porównuje rzeczywistość z IaC. Rejestry artefaktów wymuszają podpisy i SBOM, a potoki zapewniają poświadczone dowody na kompilację. Przepływy pracy GitOps konsolidują zmiany, dzięki czemu platforma może jedyne źródło prawdy pozostaje.
Testuję mapę jako ogólny system: zdarzenia przepływają przez wspólną magistralę lub warstwę webhook, eskalacje konsekwentnie kończą się w tych samych kanałach dyżurnych, a tożsamości są zarządzane przez centralnego dostawcę. Zmniejsza to koszty integracji, a rozszerzenia można szybko zintegrować z istniejącym systemem zarządzania.
Porównanie dostawców i kryteria wyboru
Oceniam oferty hostingowe na podstawie tego, jak głęboko bezpieczeństwo jest zakotwiczone we wdrażaniu, obsłudze i zgodności. Automatyzacja, identyfikowalność i możliwości zerowego zaufania są kluczowe. Sprawdzam również, czy egzekwowanie zasad działa bez wyjątków i czy obserwowalność sprawia, że rzeczywiste przyczyny są widoczne. Zarządzanie poprawkami, utwardzanie i odzyskiwanie muszą być odtwarzalne. Poniższa tabela przedstawia skrócony ranking skupiający się na SecOps oraz DevSecOps.
| Ranking | Dostawca | Zalety hostingu SecOps |
|---|---|---|
| 1 | webhoster.de | Najwyższa wydajność, wielowarstwowe zabezpieczenia, natywne dla chmury narzędzia DevSecOps, zautomatyzowane zarządzanie poprawkami, scentralizowane egzekwowanie zasad. |
| 2 | Dostawca B | Dobra automatyzacja, ograniczone opcje zgodności i mniej dogłębna integracja IaC |
| 3 | Dostawca C | Klasyczny hosting z ograniczoną integracją DevSecOps i ograniczoną przejrzystością |
W ocenach polegam na zrozumiałych Dowody koncepcjiSprawdzam podpisane łańcuchy dostaw, politykę jako kod bez luk ewakuacyjnych, spójne dzienniki i powtarzalne odzyskiwanie danych. Formularze oceny oddzielnie ważą wymagania dotyczące działania, bezpieczeństwa i zgodności - dzięki czemu jest jasne, gdzie leżą mocne strony i kompromisy. Implementacje referencyjne z realistycznymi obciążeniami pokazują, jak platforma zachowuje się pod presją.
Przyglądam się umowom i modelom operacyjnym z: współdzielonymi obowiązkami, gwarantowanym RTO/RPO, rezydencją danych, strategią wyjścia, importem/eksportem dowodów i kopii zapasowych oraz jasnymi modelami kosztów (w tym wyjścia). Preferuję platformy, które Swoboda przemieszczania się w wyborze narzędzi bez osłabiania egzekwowania centralnych zasad bezpieczeństwa.
Praktyczny rozruch bez strat tarcia
Zaczynam od minimalnej, ale kompletnej penetracji: repozytorium IaC, potoku z SAST/DAST, skanowania kontenerów i bramki polityki. Następnie konfiguruję obserwowalność, definiuję alarmy i zabezpieczam tajne przepływy. Następnie wprowadzam RBAC i MFA na szeroką skalę, w tym kontrole go-live dla wszystkich dostępów administratora. Włączam kontrole zgodności jako stały etap potoku i automatycznie zbieram dowody. W ten sposób tworzę solidne podstawy, które natychmiast odciążają zespoły i zapewniają bezpieczeństwo. Bezpieczeństwo ciągły materiały eksploatacyjne.
Pierwszy 90-dniowy plan ma przejrzystą strukturę: W ciągu pierwszych 30 dni definiuję standardy (repo, polityki gałęzi, tagowanie, przestrzenie nazw) i aktywuję podstawowe skanowanie. W ciągu 60 dni strategie progresywnego dostarczania, generowanie SBOM i podpisane artefakty są gotowe do produkcji. W ciągu 90 dni kontrole zgodności są stabilne, wdrożono podstawy zerowego zaufania i przećwiczono playbooki na wezwanie. Kursy szkoleniowe i Sieć mistrzów zapewnienie, że wiedza jest zakotwiczona w zespole.
Następnie skaluję wzdłuż Mapa drogowa dojrzałościRozszerzam zakres polityki, automatyzuję więcej dowodów, integruję testy obciążenia z potokami i mierzę postępy za pomocą kluczowych danych (czas do naprawy, średni czas do wykrycia/odzyskania, dług bezpieczeństwa). Przechowuję ryzyka w przejrzystym rejestrze, nadaję im priorytety w kontekście biznesowym i pozwalam, aby ulepszenia trafiały bezpośrednio do zaległości.

Perspektywy i podsumowanie
Postrzegam hosting SecOps jako standard szybkich wydań o wysokim poziomie bezpieczeństwa. Automatyzacja, zerowe zaufanie i zgodność jako kod stają się coraz bardziej powiązane z procesami rozwoju. Analizy wspierane przez sztuczną inteligencję będą szybciej identyfikować anomalie i uzupełniać podręczniki reagowania. Kontenery, modele bezserwerowe i brzegowe wymagają jeszcze dokładniejszej segmentacji i jasno zdefiniowanych tożsamości. Ci, którzy zaczną już dziś, zyskają korzyści w postaci Prędkość oraz Kontrola ryzyka i zmniejsza koszty działań następczych dzięki czystym procesom.