...
Categoria: Computer und Internet

Distribuzione centralizzata delle patch con gruppi scaglionati per diversi server di hosting
Sicurezza
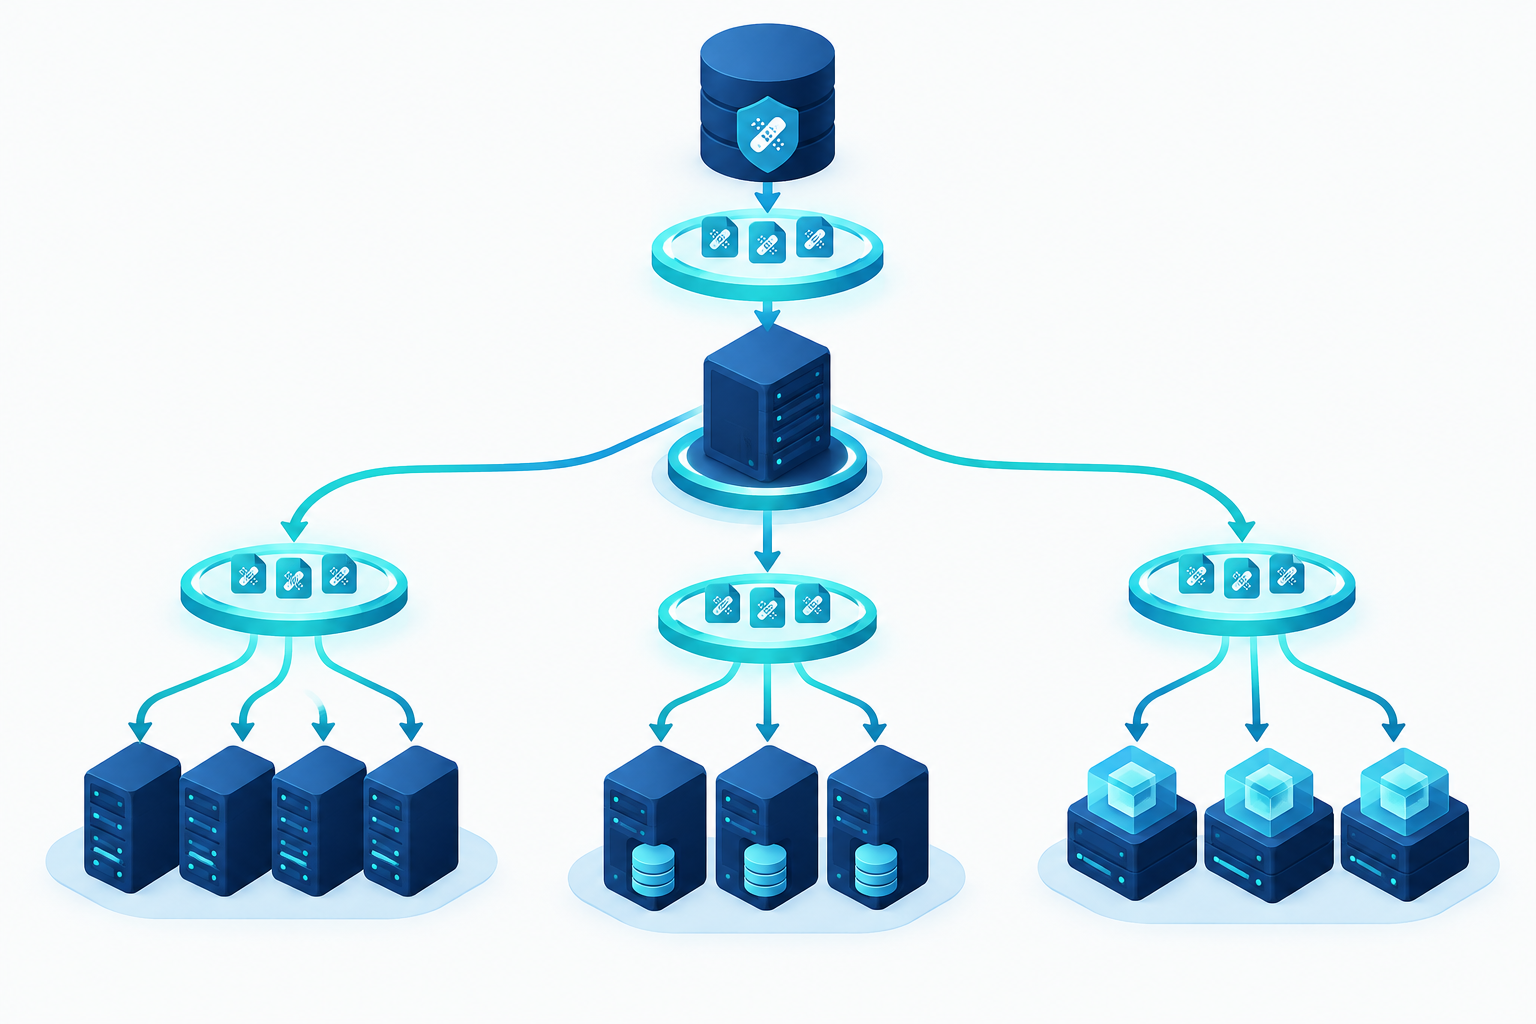
KernelCare ePortal per infrastrutture di hosting di grandi dimensioni

KernelCare ePortal centralizza la distribuzione e l'approvazione delle patch live in grandi parchi di sistemi Linux. L'articolo illustra quando vale la pena utilizzare questa piattaforma aggiuntiva e come gestire in modo controllato i cicli di patch, lo mirroring, la replica e i controlli di sicurezza.

Leggere "
Sala server con server Linux e icona di avviso relativa alla vulnerabilità del kernel GhostLock
Sicurezza
GhostLock CVE – Analisi tecnica della vulnerabilità del kernel Linux

GhostLock CVE-2026-43499 è una vulnerabilità critica di tipo “use-after-free” nel kernel di Linux. In questa analisi dedicata a GhostLock CVE illustriamo la catena di exploit per l’escalation dei privilegi a root e forniamo raccomandazioni concrete in materia di sicurezza per gli amministratori.

Leggere "
Centro dati con server Linux e visualizzazione della sicurezza
Sicurezza
Valutare correttamente i CVE del kernel Linux: critici o no?

Scoprite come valutare correttamente ogni vulnerabilità CVE del kernel Linux in base al punteggio CVSS, allo stato dell'exploit e al contesto di sistema, per poter prendere decisioni informate in materia di sicurezza del kernel e gestione delle patch.

Leggere "