Vai al contenuto

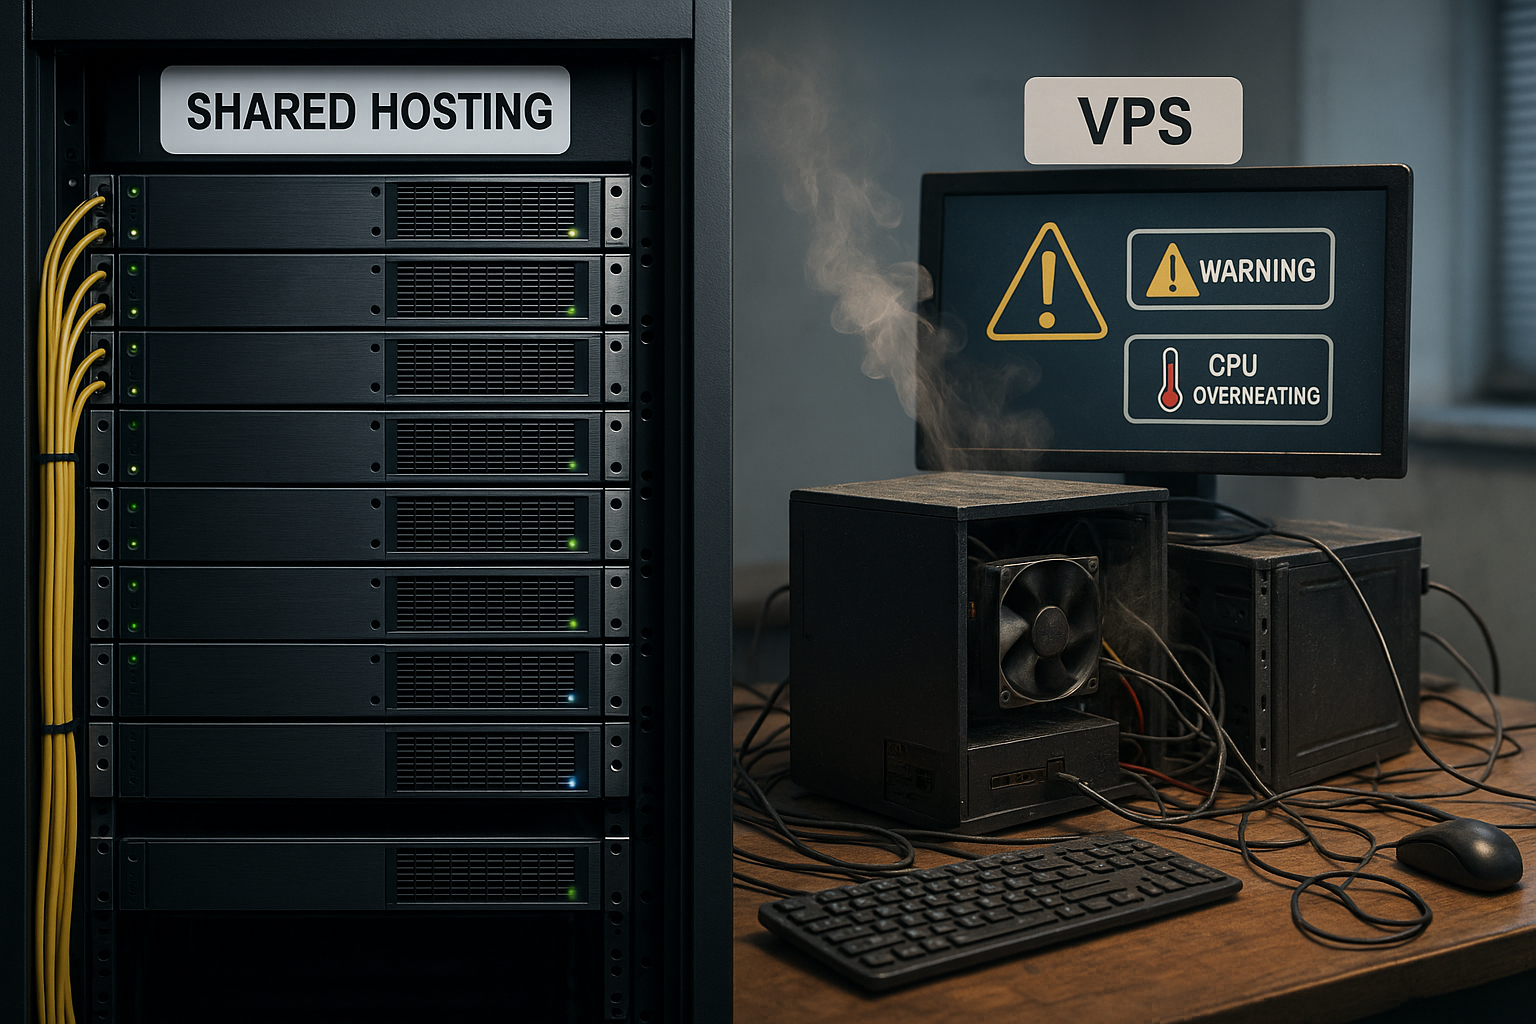
Trovo che l'hosting condiviso sia più stabile rispetto a molte configurazioni VPS non curate, perché i provider applicano in modo coerente limiti, monitoraggio e aggiornamenti. La mancanza di amministrazione, configurazioni errate e lacune di sicurezza mettono in difficoltà anche i VPS più potenti.
Punti centrali
Riassumo brevemente e chiaramente gli argomenti più importanti.
- Gestione dei provider previene i guasti grazie a limiti fissi e monitoraggio attivo.
- Vicino rumoroso rallenta i VPS mal configurati, mentre i limiti condivisi distribuiscono equamente le risorse.
- Pacchetti sicurezza con scansioni, patch e backup mantengono le pagine online.
- TTFB rimane spesso basso con Shared, mentre i VPS non curati soffrono di picchi.
- Costi e il tempo richiesto sono notevolmente inferiori con Shared.
Perché i server condivisi spesso funzionano in modo più fluido rispetto ai VPS autogestiti
I fornitori professionali puntano su una comunicazione chiara Limiti, impostazioni predefinite di qualità e monitoraggio 24 ore su 24, 7 giorni su 7, mentre su un VPS autogestito devo controllare personalmente ogni singolo aspetto. Prima di trasferirmi, decido consapevolmente le basi, ovvero cosa sia un VPS e quali obblighi ne derivino; chi non è sicuro al riguardo, può informarsi rapidamente., Cosa contraddistingue un VPS. Un singolo errore nei PHP worker, nella cache o nei parametri del database genera code e timeout, anche se la CPU e la RAM sembrano essere libere. Gli ambienti condivisi distribuiscono le risorse per account, rallentano i processi eccessivi e mantengono così il server affidabile per tutti i clienti. Queste impostazioni predefinite mi garantiscono costanza, senza dover intervenire ogni settimana su kernel, server web e servizi.
Gestione delle risorse: limiti, cgroup e TTFB
I buoni host condivisi impongono rigidi limiti per ogni account Contingenti per CPU, RAM, I/O e processi, solitamente tramite Cgroups, in modo che nessun singolo sito possa rallentare il nodo. A ciò si aggiungono NVMe Storage, OPcache e caching lato server, che spesso mantengono il First Byte Time al di sotto dei 400 ms, anche quando il numero di visitatori aumenta. Su un VPS non ottimizzato, i valori TTFB superano rapidamente i 1000 ms perché PHP-FPM non è scalato correttamente, i buffer MySQL sono scarsi o lo storage più lento blocca il sistema. Nei log vedo quindi un aumento degli errori 502/504, anche se la macchina sembra nominalmente libera. È proprio questa discrepanza che viene compensata dall'hosting condiviso, perché il sistema rallenta, bufferizza e riadatta automaticamente i worker.
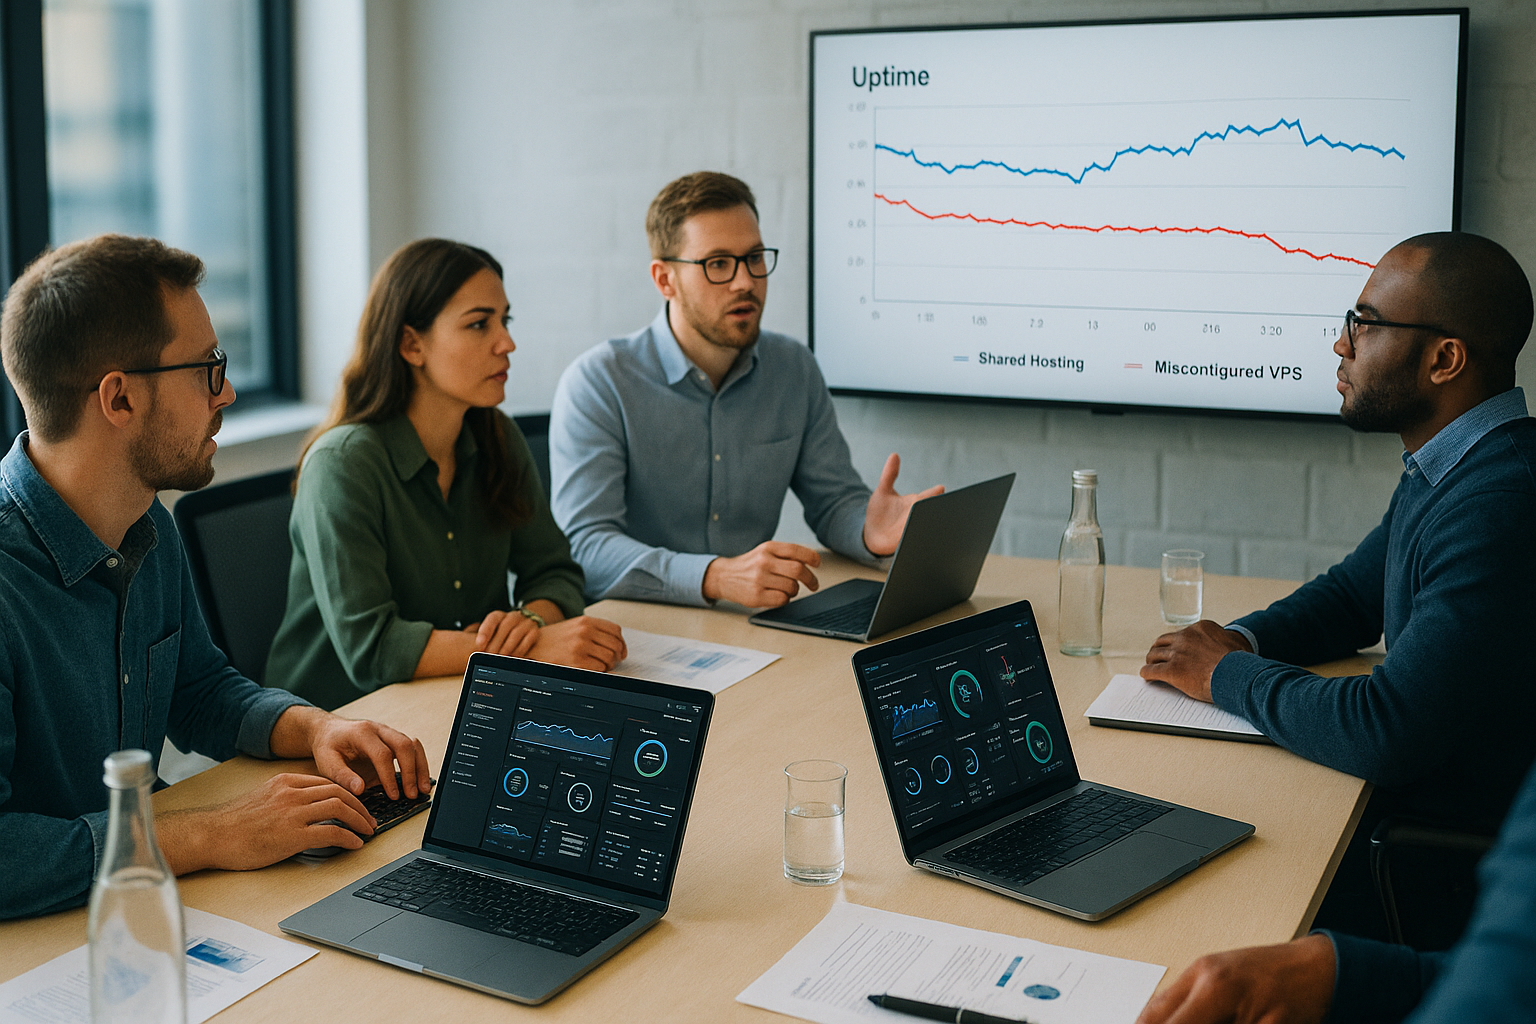
La sicurezza come fattore che aumenta la disponibilità
Considero la disponibilità come domanda di sicurezza, perché i sistemi compromessi generano immediatamente guasti. Gli host condivisi applicano tempestivamente patch ai server web, a PHP e alle librerie di sistema, eseguono scansioni alla ricerca di malware e bloccano gli account sospetti prima che il danno si aggravi. L'isolamento degli account, i firewall delle applicazioni web e le impostazioni predefinite rafforzate riducono il rischio che un „vicino“ influenzi il mio sito. Su un VPS autogestito, tutto dipende da me: chiudere le porte, impostare Fail2ban, mantenere ModSecurity, testare i backup ed esercitarsi nei processi di ripristino. Chi lavora con negligenza in questo ambito, subisce tempi di inattività più lunghi rispetto a qualsiasi istanza condivisa onesta.
Insidie di configurazione su VPS
Errore in ScambioLe dimensioni, i pool PHP-FPM, i limiti OPcache o i buffer del database richiedono molto tempo. I worker Apache o Nginx si bloccano se Keep-Alive, MaxConnections o Timeouts non sono impostati correttamente. Senza limitazione della velocità sui bot, senza integrazione CDN e senza protezione dai picchi Layer 7, le pagine si bloccano durante i picchi di traffico. Aggiornamenti del kernel dimenticati, versioni OpenSSL obsolete e pannelli di amministrazione non protetti aprono la porta agli hacker. Chi poi interviene solo dopo l'incidente perde ore preziose che i clienti condivisi risparmiano grazie alle impostazioni predefinite dei provider.
Scalabilità e trasparenza dei costi
I pacchetti condivisi partono spesso da 3-5 Euro mensili e comprendono amministrazione, backup e monitoraggio. Un VPS è disponibile a partire da 10-20 euro, ma il tempo che dedico alla configurazione, alla manutenzione e all'analisi degli errori fa lievitare i costi complessivi. Elementi sottovalutati sono gli ambienti di staging, i rollback di test, le licenze aggiuntive e gli strumenti di performance. Gli host condivisi ampliano le capacità in background, migrano su nodi più potenti e tengono sotto controllo il carico di lavoro. In questo modo posso pianificare il budget e non pagare con interruzioni di servizio.
Per chi è più indicata la condivisione
Blog, piccoli negozi online e landing page con circa 10.000 visite al mese funzionano molto bene su Shared. rotondo. Questi progetti beneficiano di impostazioni predefinite fisse, aggiornamenti automatici e canali di assistenza rapidi. Chi in seguito cresce, migra verso tariffe condivise più grandi o passa a un VPS gestito. Al momento del cambio, valuto la forma di assistenza e utilizzo come aiuto decisionale la Checklist gestito vs. autogestito. Solo quando la pianificabilità, i requisiti di conformità o software speciali lo richiedono, opto per un VPS.
Comprendere i valori misurati: TTFB, uptime e error budget
Valuto l'hosting in base a Tempo di attività e i tempi di risposta, non solo in base alla potenza della CPU. I fornitori di servizi condivisi spesso dichiarano 99,9 %, che è realisticamente raggiungibile con una piattaforma pulita. Per analizzare le cause, controllo il TTFB, i tempi di query, i tempi di attesa I/O e, in particolare, il Tempo di appropriazione della CPU. Steal Time individua i colli di bottiglia sugli host VPS quando altre macchine virtuali occupano i core o il livello dell'hypervisor rallenta. Chi ignora questo indicatore va alla ricerca di errori fantasma e perde l'occasione di apportare miglioramenti reali.
Guida pratica: se nonostante tutto scelgo un VPS
Inizio con un GestitoVariante, se la disponibilità è più importante della profondità delle viti. Successivamente, imposto un provisioning riproducibile, ad esempio tramite Ansible, e documento tutte le impostazioni predefinite. Le regole del firewall, WAF, Fail2ban, gli aggiornamenti regolari del kernel e di PHP e i percorsi di ripristino testati sono obbligatori. Effettuo misurazioni continue: log, APM, controlli sintetici e test di carico rivelano i colli di bottiglia prima che i clienti se ne accorgano. Senza questa disciplina, è meglio che rimanga su Shared, perché lì ottengo costanza senza manutenzione continua.
Tabella comparativa: Shared vs. VPS mal gestito
Il seguente Tabella riassume le differenze e mostra quando puntare sull'opzione gestita. La costanza deriva da una piattaforma assistita, limiti ragionevoli e aggiornamenti verificati. Un VPS autogestito può essere più veloce se lo richiedo esattamente e lo mantengo pulito. Senza questa cura, prevalgono guasti, falsi allarmi e capacità sprecate. I costi non si traducono in spese, ma in perdita di tempo e calo del fatturato.
| Caratteristica | hosting condiviso | VPS configurati male |
|---|---|---|
| Costanza | Alto grazie alla gestione dei provider | Basso a causa di configurazioni errate |
| Tempo di attività | 99,9 % garantito | Oscillante, in parte < 99 % |
| Amministrazione | Assistenza completa | Autoresponsabile |
| Picchi di carico | Ammortizzato | Colli di bottiglia causati dai processi |
| Sicurezza | Proattivi con scansioni e patch | Rischio elevato |
| Costi totali | Basso e pianificabile | Elevato a causa della manutenzione necessaria |
Consegna delle e-mail e lavoro di base sul DNS
La stabilità è evidente anche nelle e-mail. Sugli host condivisi, SPF, DKIM e rDNS sono spesso impostati automaticamente, la reputazione IP viene monitorata e gli account abusivi vengono rapidamente isolati. In questo modo, i moduli di contatto e le notifiche dello shop arrivano in modo affidabile. Su un VPS autogestito, configuro l'intera catena in modo indipendente: voce PTR, record SPF, chiave DKIM, politica DMARC, limiti di velocità ed elaborazione dei bounce. Tengo d'occhio le blacklist e le regole di throttling delle grandi caselle di posta e reagisco quando il mio IP diventa sospetto. Chi trascura questo aspetto ne risente indirettamente: le e-mail di ordine non arrivano, le password di reset non raggiungono gli utenti e i ticket di assistenza rimangono inevasi. È proprio qui che le piattaforme condivise brillano con impostazioni predefinite curate e monitoraggio centralizzato, mentre su un VPS devo proteggere ogni singolo elemento.
DDoS, traffico bot e limitazione della velocità
I picchi di traffico non sono causati solo dagli utenti reali, ma anche dai bot e dagli attacchi. Molti host condivisi filtrano ai margini della rete, applicano regole WAF, riconoscono modelli Layer 7 e attenuano le anomalie HTTP/2. Approfitto dell'esperienza combinata e delle capacità di scrubbing che i singoli progetti da soli difficilmente potrebbero permettersi. Su un VPS ciò significa: gestire iptables o nftables, definire regole limit_req/limit_conn significative sul server web, riprodurre correttamente i codici 429 e memorizzare nella cache i contenuti statici in modo aggressivo. Senza questo livello di protezione, i worker PHP collassano durante le ondate di bot, mentre le richieste legittime rimangono in attesa. Le impostazioni predefinite condivise riducono questo carico a livello di sistema, aumentando la stabilità percepita.
Backup, RPO/RTO e ripristino
Distinguo tra RPO (perdita massima di dati) e RTO (tempo necessario per il ripristino). I provider condivisi eseguono regolarmente il backup di file e database, conservano diverse generazioni e offrono semplici strumenti di ripristino nel pannello. Ciò riduce RPO e RTO senza la necessità di scripting propri. Su un VPS definisco entrambi io stesso: pianificazioni, conservazione, archiviazione offsite, crittografia e test di integrità. Testo il ripristino in modo realistico, non solo il log di backup. Molti guasti durano più a lungo del necessario perché mancano snapshot, i dump sono incoerenti o nessuno ha provato il ripristino. Shared mi evita queste insidie grazie a processi predefiniti e verificati regolarmente.
Database: prestazioni senza diritti di ottimizzazione
Negli ambienti condivisi spesso mi mancano i diritti di root per i parametri del database. Questo non è uno svantaggio se parto dal livello dell'applicazione: identificare query lente, aggiungere indici, ridurre le voci di autocaricamento nel CMS, attivare la cache ed evitare query N+1. In questo modo si riducono i tempi di query e il TTFB senza dover ottimizzare my.cnf. Su un VPS devo inoltre impostare in modo adeguato le dimensioni del buffer (ad es. buffer InnoDB), le connessioni e i log: valori errati generano pressione di swap o blocchi e peggiorano la latenza. Gli host condivisi forniscono impostazioni predefinite coordinate per la maggior parte dei carichi di lavoro e impediscono che un singolo schema blocchi il servizio.
WordPress in pratica: Cron, cache oggetti e media
Per WordPress, faccio attenzione ad alcuni fattori che influiscono sia sullo shared hosting che sul VPS. Sostituisco WP-Cron con veri e propri cronjob, in modo che le attività di manutenzione non dipendano dal traffico dei visitatori. Le cache degli oggetti (Redis o Memcached), spesso già disponibili su Shared, riducono i costosi accessi al database. Mantengo i plugin snelli, disattivo le funzioni non necessarie, regolo Heartbeat e impedisco le chiamate admin-ajax bloccanti. Ottimizzo i media durante il caricamento, esterno i video di grandi dimensioni e utilizzo la cache lato server prima dello stack PHP. Gli hoster condivisi offrono molte di queste funzionalità come impostazioni predefinite; sul VPS ho bisogno di disciplina e processi di implementazione puliti affinché le ottimizzazioni abbiano un effetto duraturo.
Monitoraggio e allarme nella pratica
Preferisco misurare pochi indicatori, ma significativi: TTFB, 95° percentile dei tempi di risposta, tasso di errore, inode liberi, tempo di attesa I/O e CPU Steal Time. Molti pacchetti condivisi offrono pannelli con metriche di base e controlli di uptime; questo è sufficiente per individuare le tendenze. Su un VPS integro APM, test sintetici e aggregazione dei log, inclusi allarmi con soglie significative, in modo da non diventare „cieco“. Importante: il carico medio non sostituisce le metriche di latenza e la „CPU libera“ copre l'I/O bloccante. Mantengo gli avvisi concisi, do priorità all'effetto piuttosto che al rumore e memorizzo i runbook che portano al primo sollievo in cinque minuti.
Conformità, ubicazione e accesso
I requisiti legali influenzano fortemente la scelta. I fornitori di servizi condivisi forniscono garanzie chiare in merito alla posizione di archiviazione, ai contratti di elaborazione degli ordini, ai concetti di accesso e alla registrazione dei log a prova di revisione. Io traggo vantaggio dai modelli di ruolo, dal login a due fattori per il pannello e dai processi di offboarding standardizzati. Su un VPS autogestito, documento personalmente gli accessi degli utenti, la rotazione delle chiavi, l'assegnazione dei diritti e la conservazione dei log, compresa la verificabilità in caso di audit. Chi ha bisogno di conformità, ma non vuole occuparsi di amministrazione approfondita, può optare per varianti gestite o condivise più pianificabili.
Quando un VPS autogestito è davvero vantaggioso
Ci sono carichi di lavoro in cui ricorro specificatamente al VPS: moduli Nginx personalizzati, WebSocket, API in tempo reale, elaborazione speciale delle immagini, queue worker propri o build pipeline per Node/Python. Ottengo IP dedicati, impostazioni TLS granulari e pieno controllo sulle funzionalità del kernel. Il prezzo da pagare è l'impegno richiesto per la manutenzione: finestre di manutenzione, distribuzioni blue/green, test canary e rollback sono obbligatori. Chi accetta questa responsabilità o la acquista come soluzione gestita ottiene vantaggi in termini di prestazioni, chi la ignora va incontro a instabilità.
Guida alla migrazione senza tempi di inattività
Quando effettuo una migrazione, seguo una procedura fissa: 1) Inventario e mappatura delle dipendenze (database, cron, e-mail, file). 2) Riduzione anticipata del DNS-TTL. 3) Impostazione dello staging e migrazione dei dati. 4) Breve congelamento degli accessi in scrittura o pianificazione del delta sync. 5) Eseguire i test (funzionalità, prestazioni, log degli errori). 6) Effettuare il passaggio, monitorare attentamente e avere pronto un rollback chiaro. Questo piano riduce RPO e RTO ed evita sorprese il giorno del go-live, indipendentemente dal fatto che lo stato finale sia condiviso, gestito o VPS.
Frequenti malintesi che prolungano i guasti
- Più vCPU non risolvono il 502 quando i worker PHP si bloccano.
- NVMe da solo non garantisce un TTFB elevato se le query sono lente.
- Un CDN non nasconde un origin malfunzionante, ma alleggerisce solo il carico di punta.
- HTTP/3 non è una panacea per i blocchi del backend o le sessioni eccessive.
- Un carico medio basso non significa una bassa latenza con un tempo di attesa I/O elevato.
- I backup non testati non sono backup: ciò che conta è il ripristino.
- L'assenza di limiti trasforma i picchi „di breve durata“ in disturbi prolungati.
In breve: la mia matrice decisionale
Ordino i progetti in base a Il rischio, know-how e budget. I siti piccoli e le installazioni WordPress tipiche rimangono su shared hosting perché lì ottengo costanza, protezione e velocità senza costi di manutenzione. Se il traffico cresce in modo prevedibile, valuto un upgrade nello stesso ecosistema prima di passare a VPS. Per software speciali o requisiti di conformità rigorosi, utilizzo un VPS gestito e documento ogni fase. In questo modo garantisco le prestazioni, riduco al minimo i guasti e mantengo la flessibilità finanziaria e organizzativa.