 コンテンツにスキップ

Plesk イベント ハンドラーを活用することで、繰り返し行われるホスティング作業を的確に自動化し、プロセスを確実に標準化することができます。ここでは、イベントを連携させ、スクリプトを実行することで、管理業務、統合、品質の向上を目に見える形で加速させる方法を実践的にご紹介します。.
中心点
本題に入る前に、重要な点を簡潔にまとめ、スケーラブルで安全、かつ追跡可能な自動化に焦点を当てます。 ここでは、典型的なトリガー、整然としたスクリプト、優先順位、および外部システムとの連携について取り上げます。その際、プロセスをスリムに保ち、結果を文書化し、実行プロセスにエラー処理の経路を組み込みます。こうしたガイドラインは、ハンドラーを円滑に運用し、リスクを最小限に抑えるのに役立ちます。そうすることで、 オートメーション 管理しやすく、効率の向上に直結する。.
- トリガー 定義:イベントを選択し、アクションを適切に紐付ける
- スクリプト ビルド:エラー処理、ロギング、終了コード
- 優先順位 制御:イベントごとの複数のハンドラの処理順序
- 権利関係 留意点:適切なユーザーコンテキスト、最小限の権限
- 統合 活用:CRM、請求管理、モニタリングの統合
私は、迅速な対応、明確な責任分担、そして一貫した成果を重視しています。これらを通じて、信頼できる ワークフロー, 、これはいつでも追加したり交換したりしています。.
Pleskにおけるイベントハンドラーとは何ですか?
イベントハンドラは、特定のイベントとあらかじめ定義されたアクションを関連付け、それによって技術的な カップリング トリガーと反応の間。Pleskが「Customer Account Created」、「Subscription Created」、または「Domain Deleted」といったイベントをトリガーすると、私のハンドラーはコマンド、スクリプト、またはバイナリファイルを実行します。 その際、ワークフローや環境に応じて、ウェブインターフェース([Tools & Settings] → [Event Manager])またはCLIユーティリティ「event_handler」のいずれかを使用しています。基本的な仕組みは同じです。イベントが発生すると、Pleskがコンテキスト変数を渡し、ハンドラーがそれらを確定的に処理します。このようにして、一貫性のある プロセス, 時間や気分、その日の調子にかかわらず、常に同じように反応する。.
ユーザーインターフェースからのクイックスタート
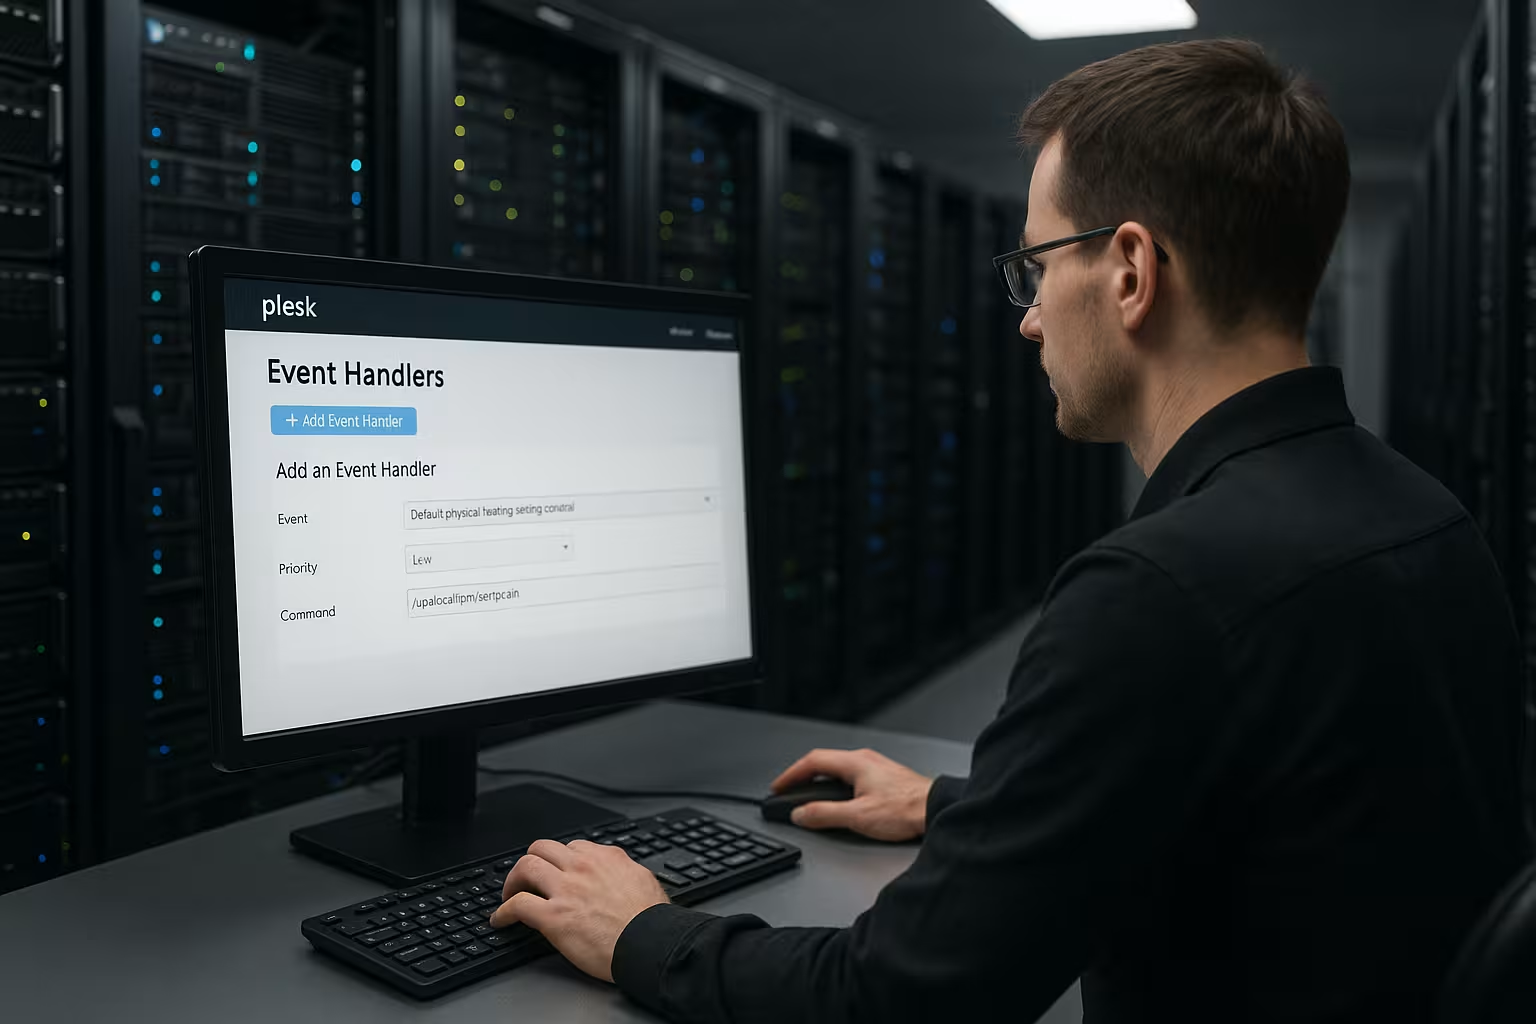
まずはGUIを活用し、シェルを開くことなく素早く新しいハンドラーを作成します。対象となるイベントを選択し、適切な優先度を設定し、実行ユーザー(Linux:root、Windows:Plesk管理者)を指定し、スクリプトの完全なパスを指定します。 その後、イベントの変数を確認し、それらをスクリプトに渡すことで、アクションに必要なデータがすべて含まれるようにします。日常的にPleskを幅広く活用しているユーザーにとっては、機能や活用分野の概要を把握できることが役立ちます。その点で、このコンパクトな Plesk サーバー管理. 保存後、テストイベントを使って結果を検証し、ログで自分の アクション 正しく動作した。この手順は時間を節約し、明確な ドキュメンテーション ハンドラー1人あたり。.
CLI による自動管理
自動化された環境では、デプロイの再現性を確保するため、イベントハンドラーをCLIに一貫して組み込んでいます。利用可能なイベントを一覧表示し、新しいハンドラーを作成し、既存のエントリをスクリプトで更新することで、CI/CDパイプラインがスムーズに実行されるようにしています。 これを一貫して活用することで、多数のサーバーにまたがって明確な履歴と一貫した状態が確保されます。エラーを早期に検出できるよう、スクリプトの出力をログに記録し、戻りコードを確認しています。以下の基本コマンドを定期的に使用し、イベント、優先度、ユーザー、コマンドなどのパラメータをそれぞれの状況に合わせて調整しています。 周辺環境 へ:
# 利用可能なイベントを表示する
plesk bin event_handler --list-events

# ハンドラーを作成する(例)
plesk bin event_handler --create \
  -event "Customer account created" \
  -priority 20 \
  -user root \
  -command "/usr/local/bin/on_customer_created.sh"

# 設定の確認
plesk bin event_handler --list
実例
新規の顧客アカウントが作成されると、CRMのエントリを作成し、内部メッセージを送信するスクリプトを実行しています。サブスクリプションを作成する際には、標準化されたDNSレコードを設定し、オプションのメールボックスをセットアップし、監査ログを記録します。 ドメインの追加時には、証明書をリクエストしたり、リバースプロキシの設定ファイルを更新したりするルーチンを実行します。 サブスクリプションに変更があった場合、ハンドラーが外部API呼び出しをトリガーし、ライセンスや課金レートを同期させます。これらのユースケースにより、管理負担を軽減し、エラー率を低減し、 トレーサビリティ すべてのアクションにおいて。そうすることで、顧客ごとに目的を定めて活用できる、再現性のある枠組みが構築される 展開する.
表:主なイベントと設定
ハンドラを作成する前に、イベント、優先度、ユーザーコンテキスト、およびアクションの目的を計画します。以下の概要は、適切な基準を設定し、複数のホスト間で一貫性を確保するのに役立ちます。 ここでは、典型的なPleskのイベントをグループ分けし、推奨されるユーザーや一般的な対応策に関する注記を追加しています。「変数」の列は、Pleskがスクリプトに提供するコンテキストを思い出させてくれます。この構造により、習熟までの時間を短縮し、品質を向上させ、技術的な クラリティ 稼働中
| イベント | 代表的な変数 | おすすめのユーザー | キャンペーン例 | 優先順位 |
|---|---|---|---|---|
| 顧客アカウントが作成されました | NEW_CONTACT_NAME, NEW_LOGIN | root / 管理者 | CRM登録、ウェルカムメール | 20 |
| 定期購読が作成されました | SUBSCRIPTION_ID、DOMAIN_NAME | root / 管理者 | DNSレコードの設定、標準メールボックス | 30 |
| ドメイン作成日 | DOMAIN_NAME、IP_ADDRESS | root / 管理者 | SSLを申請し、プロキシ設定を作成する | 40 |
| メール 名前 作成日 | MAIL_NAME、DOMAIN_NAME | root / 管理者 | 割り当ての設定、自動返信のテンプレート | 50 |
| ホスティング設定が更新されました | HOSTING_TYPE、DOCUMENT_ROOT | root / 管理者 | ファイル権限の調整、キャッシュのクリア | 60 |
このリファレンスがあれば、長い時間をかけて調べる手間が省け、新しいオートメーションを大幅に素早く作成できます。 勤勉さ そうしなければならない。
セキュリティ、権利、およびモニタリング
スクリプトが意図された動作のみを行うよう、実行ユーザーを慎重に選択し、権限を可能な限り最小限に抑えています。 機密性の高いルーチンは個別のラッパーにカプセル化し、入力を検証し、適切な終了コードを強制します。繰り返し発生する事象に対しては、例えば以下のものに基づいた強化策を講じることも有効です。 Fail2ban の使い方, 、不審なパターンを早期に遮断するためです。私はロギングを必須と考えています。各ハンドラーは、時刻、イベント、パラメータ、結果を中央のファイルまたはモニタリングバックエンドに記録します。これにより、異常を検知し、原因を絞り込み、監査に対応することができます。 クリア. セキュリティは単なる追加機能ではなく、あらゆるものの不可欠な構成要素である オートメーション.
優先順位、順序、および依存関係
複数のハンドラーが同じイベントに設定されている場合、優先順位によって実行を制御し、依存関係を厳格に遵守します。適切な処理の流れは、多くの場合、ロギングから始まり、次に通知、そしてその後に外部システムを操作する統合処理が続くという順序になります。 この順序をチームWikiに記録し、ハンドラの説明からリンクを張ることで、全員がコンテキストを把握できるようにしています。相互作用がある場合は、副作用が冪等であるかを確認し、二重実行による問題を未然に防ぎます。 疑わしい場合は、副作用をカプセル化し、リターンコードや隔離された処理を通じてクリティカルパスを保護します。 トランザクション 。この手法により、レースコンディションを防ぎ、技術的な 清潔さ 私のプロセス。.
テスト、ステージング、およびロールアウト
本番環境にリリースする前に、ステージング環境で、現実的なデータと管理されたタイミングを用いて、すべてのハンドラーをテストします。 意図的にイベントをトリガーし、ログを確認し、目標状態と実態を比較して、差異を記録します。結果が再現可能になって初めて、スクリプトや構成管理を用いて展開を自動化します。 サービスに支障をきたすことなく、不具合のあるバージョンを迅速に元に戻せるよう、ロールバックの手順を常に用意しています。その後、初期の実行状況を綿密に監視し、初期の不具合を速やかに解消します。これにより、ロールアウトを計画通りに進めることができ、 品質 生産において信頼性が高い 高い.
障害診断と復旧
ハンドラーが起動しない、あるいは失敗した場合は、まずイベントの割り当て、ユーザーコンテキスト、ファイル権限、およびパスを確認します。 その後、ログを確認し、必要に応じて詳細レベルを引き上げ、シェルを使用して変数を含めた実行をシミュレートします。Pleskの設定に不整合が生じた場合、これが役立ちます。 Plesk リペア・ツールキット, 既知の不具合を自動的に修正します。また、決まった復旧手順も用意しています。具体的には、不具合のあるハンドラーを無効化し、修正し、再テストを行い、順序立てて再有効化することです。明確な診断手順により、ダウンタイムを最小限に抑え、 空室状況 私の サービス内容.
フックと拡張機能による統合
従来のイベントハンドラーでは不十分な場合、フックやリスナーを使用してPleskの内部にさらに深く介入します。admin/plib内のPHPイベントリスナーは、内部処理に直接紐付けられ、対応の幅を広げてくれます。 さらに、拡張機能内に独自のカスタムイベントを追加しています。これらは後でアクションログに表示され、ネイティブのイベントと同様に処理されます。これにより、Pleskがイベントを生成し、私のモジュールがそれにぴったりのアクションを返すという、柔軟なアーキテクチャが実現されます。 その際、バージョン間の互換性に注意を払い、インターフェースを文書化し、更新を早期にテストしています。これにより、統合は長期にわたって維持され、メンテナンス期間中も円滑に運用できます。 可変.
スクリプト・ブループリント:堅牢、テスト可能、再利用可能
私は、エラーを早期に捕捉し、正確にログを記録し、確定的に終了する一貫性のあるスクリプトテンプレートを作成しています。これにより、ダウンタイムを削減し、トラブルシューティングを迅速化できます。Linuxでは、厳格なオプションと明確な機能を備えたBashを好んで使用しています:
#!/usr/bin/env bash
set -Eeuo pipefail
IFS=$'\n\t'

LOGFILE="/var/log/plesk/handlers/on_domain_created.log"

log() {
  printf '%s | %s | %s\n' "$(date -Is)" "$1" "$2" | tee -a "$LOGFILE"
}

cleanup() { log INFO "クリーンアップを実行しました"; }
trap cleanup EXIT
trap 'log ERROR "行 $LINENO が失敗しました"; exit 1' ERR

: "${DOMAIN_NAME:=}"
: "${IP_ADDRESS:=}"
if [[ -z "$DOMAIN_NAME" ]]; then
  log ERROR "DOMAIN_NAME がありません"; exit 2
fi

log INFO "IP ${IP_ADDRESS:-n/a} を持つ $DOMAIN_NAME のハンドラを起動します"

# 例:冪等な DNS システム
if ! grep -q "$DOMAIN_NAME" /etc/bind/managed.list; then
  echo "$DOMAIN_NAME" >> /etc/bind/managed.list
  log INFO "DNSエントリを登録待ちに追加"
else
  log INFO "DNSエントリはすでに存在します"
fi

log INFO "完了"; exit 0
Windowsでは、Try/Catch、構造化されたロギング、明確な終了コードを備えたPowerShellを活用しています:
Param(
  [string]$DOMAIN_NAME,
  [string]$SUBSCRIPTION_ID
)

$ErrorActionPreference = "Stop"
$log = "C:\plesk\logs\handlers\on_subscription_created.log"
function Write-Log($level, $msg) {
  "$([DateTime]::UtcNow.ToString('o')) | $level | $msg" | Out-File -FilePath $log -Append -Encoding UTF8
}

try {
  if ([string]::IsNullOrEmpty($DOMAIN_NAME)) { throw "DOMAIN_NAME がありません" }
  Write-Log "INFO" "$DOMAIN_NAME (サブスクリプション ID: $SUBSCRIPTION_ID) の起動"
  # アクションの例
  Write-Log "INFO" "アクションが正常に完了しました"
  exit 0
} catch {
  Write-Log "ERROR" $_.Exception.Message
  exit 1
}
変数、引数渡し、および適切な引用符の使い方
Pleskはイベントごとに固有の コンテキスト変数, 、多くの場合、NEW_/OLD_ といった接頭辞(例:NEW_LOGIN)や、意味が分かりやすい名前(DOMAIN_NAME、SUBSCRIPTION_ID)が付いています。私は各スクリプトで、どの変数が設定されているかを確認し、防御的なクォーティングを使用しています:
- Linux:スペースやメタ文字の影響を防ぐため、パラメータは常に二重引用符で囲むこと。.
- Windows:文字列を正しく引用符で囲み、コードページに注意し、パスにはバックスラッシュでエスケープする。.
- 不足している変数を早期に検出し、明確な終了コードで処理を終了する。.
重要:すべてのイベントが期待される値をすべて返すとは限りません。予期せぬ事態を防ぐため、ハンドラーごとに実際に使用される変数を記録し、境界ケース(空、特殊文字、非常に長い値)をテストしています。.
時間的挙動、非同期性、およびリソース
ハンドラーはコアアクションをブロックしませんが、以下の場合は 短い かつリソースを節約できるようにする。長時間のワークロードは、ユーザーインターフェースやプロビジョニングがスムーズに動作するよう、非同期で実行するようにしている。そのために、Linux では例えば systemd-run やバックグラウンドプロセスを利用し、Windows ではジョブを利用している:
# Linux:非同期で実行
systemd-run --unit=plesk-handler-%i --collect /usr/local/bin/langläufer.sh "$DOMAIN_NAME"

# あるいは、単にバックグラウンドで実行
nohup /usr/local/bin/langläufer.sh "$DOMAIN_NAME" >/dev/null 2>&1 &

# Windows:バックグラウンドジョブ
Start-Job -ScriptBlock { & "C:\Scripts\langlaeufer.ps1" $env:DOMAIN_NAME } | Out-Null
リモート呼び出しにはタイムアウトを設定し、バックオフを用いてリトライ回数を制限し、処理が中断されても状態の不整合が生じないよう、中間結果を書き出しています。リソースを永続的に占有することはありません。キャッシュをクリアし、ハンドルを閉じ、一時ファイルを削除しています。.
並行性、冪等性、およびロック
イベントが立て続けに開催される場合、私は万全の備えをしておく レース条件 。よく使われる2つのパターン:
- べき乗: アクションを、複数回実行しても問題が生じないよう設計する(例:「create if not exists」、「upsert」など)。.
- 錠前: 短時間のロックにより、同時書き込みアクセスを防止します。Linuxでは、flockを使用しています:
exec 9>" /var/lock/plesk-handler.lock"
flock -n 9 || { echo "gesperrt"; exit 0; }
# kritischer Abschnitt
Windowsでは、ミューテックスやロックファイルの排他的な作成によって同様の処理を実現しています。ボトルネックが発生した際に原因を迅速に特定できるよう、ロックを明示的にログに記録しています。.
チームでの管理:命名規則、バージョン管理、ロールバック
保守性は、まず 名前. ハンドラーの命名は「[イベント] – [目的] – [チーム]」というパターンで一貫性を保ち、優先度も固定のレベル(例:10=ロギング、20=通知、30=設定、40=統合)に統一しています。 スクリプトは、ホームディレクトリに散らばらせるのではなく、/usr/local/bin または C:\Scripts にバージョン管理された状態で保存されています。.
変更は段階的に展開します:新しいバージョンを保存し、チェックサムを確認し、CLI 経由でハンドラーを更新し、その内容を文書化します:
リストから# IDを読み取る
plesk bin event_handler --list

#ハンドラーを更新する
plesk bin event_handler --update 123 \
  -priority 30 \
  -command "/usr/local/bin/on_subscription_created.sh" \
  -user root

# ハンドラの削除
plesk bin event_handler --remove 123
ロールバックに備えて、以前のバージョンを用意しておき、スクリプトを使って素早く元に戻すことができます。変更内容は関係者全員が把握できるようになっています。.
プラットフォームの違い:Linux 対 Windows
どちらのプラットフォームも基本的な動作は似ていますが、細部では異なります。 Linuxでは、インタプリタのシェバン、実行権限(chmod +x)、絶対パスに注意を払っています。Windowsでは、ExecutionPolicy(セキュリティ要件に応じて署名/バイパス)、パス区切り文字、エンコーディングを考慮しています。 ログの出力先はプラットフォームごとに(ファイル、イベントログ、Journald)選択し、分析結果にばらつきが出ないよう、フォーマットを統一しています。.
モニタリングと評価
ログの価値は、その 分析可能性. タイムスタンプ、イベント、オブジェクト(ドメイン/サブスクリプション)、ステータス、継続時間、相関(PIDなど)のフィールドを含む、構造化された行(例:JSON形式)を作成します。これらのデータから、基本的な指標を生成します:
- イベントの種類別・期間別の成功率
- 平均実行時間および95パーセンタイルの実行時間
- 再試行回数と中断回数
- 主な原因トップ
異常(例えば、成功率の低下や実行時間の急増など)が発生した場合はアラートを設定しています。そうすることで、ユーザーが影響を感じる前にボトルネックを特定することができます。.
よくある落とし穴とチェックリスト
- 経路の問題: 常に絶対パスを使用すること。ハンドラのコンテキストでは、PATHが最小限に設定されていることが多いため。.
- 権利関係: ファイルおよび実行権限、ならびにSELinux/AppArmorのプロファイルを確認する。.
- インタープリタが見つかりません: /usr/bin/python3 または /usr/bin/node が存在しない?依存関係を調べ、インストールしてください。.
- 引用: ドメイン名やログイン名に含まれる予期せぬ空白や特殊文字を適切にエスケープする。.
- タイムアウト: タイムアウトとリトライ戦略を設定して外部APIを呼び出し、結果をキャッシュする。.
- エラーコード: 成功の場合は0、エラーパスには明確に定義された0以外のコードを割り当てる――これにより分析が容易になる。.
- デバッグ: イベントフローをシミュレートするために、テスト変数を手動で設定し、スクリプトを個別に実行する。.
# Linux:シミュレーション
export DOMAIN_NAME="example.test"; export SUBSCRIPTION_ID="4711"
bash -x /usr/local/bin/on_subscription_created.sh

# Windows:シミュレーション
$env:DOMAIN_NAME="example.test"; $env:SUBSCRIPTION_ID="4711"
powershell -File "C:\Scripts\on_subscription_created.ps1"
個人情報保護、機密保持、および監査
個人データに関しては、私は データの最小化 :必要なパラメータのみを渡すようにし、ログでは擬似匿名化または匿名化を行う(例:実名ではなくハッシュ値を使用、末尾の桁をマスクするなど)。アクセスデータやトークンは厳格に分離して管理する(ファイル権限、個別の設定ファイル、環境変数は必要なスコープ内でのみ使用)。 保存ポリシーにより、ログが永久に残留しないようにします。監査用に、ハンドラーごとに簡潔かつ明確な説明(目的、イベント、変数、責任者、連絡先、最終更新日)を用意しています。.
マルチサーバー環境におけるスケーリング
環境が拡大するにつれ、中央集権的なボトルネックを回避しています。バッファ(例:非同期処理)を用いて外部システムとの連携を分離し、イベントの重複排除を行い、サードパーティシステムへのリクエストレートに制限を設けています。 設定の展開は段階的に行い、メトリクスを監視しながら、個々の処理チェーンが長くなりすぎた場合は優先順位を調整します。共有リソース(DNSやプロキシなど)については、並行して行われる変更が競合しないよう、イデポタントな更新と包括的な競合チェックを採用しています。.
要約:日常生活のための指針
私は、標準的なタスクの自動化、エラーの低減、そして統合の適切なオーケストレーションを実現するために、Pleskイベントハンドラーを戦略的に活用しています。主な手順は、イベントの定義、エラー処理を含むスクリプトの作成、優先度の設定、ユーザーコンテキストの確認、そしてロギングの有効化です。 大規模な環境では、CLI を使用してハンドラーを管理し、パイプラインを通じて変更を展開し、ロールバックの準備を整えています。その際、セキュリティ、モニタリング、テスト環境を常に注視し、アクションの信頼性と透明性を確保しています。このような姿勢で、保守性の高い オートメーション ホスティング管理の効率化を図り、長期的に品質を向上させる 確保する.


