 Перейти к содержимому

Мероприятие Plesk Хендлеры позволяют мне целенаправленно автоматизировать повторяющиеся задачи хостинга и надежно стандартизировать рабочие процессы. Я на практике покажу, как я связываю события, запускаю скрипты и тем самым заметно ускоряю администрирование, интеграцию и повышаю качество.
Центральные пункты
Прежде чем углубиться в тему, я кратко обобщу основные аспекты и сосредоточусь на масштабируемой, безопасной и прозрачной автоматизации. Я рассмотрю типичные триггеры, чистые скрипты, приоритеты и подключение внешних систем. При этом я стремлюсь к оптимизации процессов, документирую результаты и встраиваю механизмы обнаружения ошибок в процесс выполнения. Эти ориентиры помогают обеспечить бесперебойную работу обработчиков и ограничить риски. Таким образом, Автоматизация поддается контролю и напрямую способствует повышению эффективности.
- Триггер Определить: выбрать событие, четко связать с действием
- Скрипты настройка: обработка ошибок, ведение журнала, коды завершения
- Приоритет управление: порядок работы нескольких обработчиков для одного события
- Права Следует учитывать: соответствующий пользовательский контекст, минимальные привилегии
- Интеграция использовать: интегрировать CRM, биллинговую систему, систему мониторинга
Я делаю ставку на оперативность, четкое распределение обязанностей и стабильные результаты. Благодаря этим принципам я создаю надежную Рабочие процессы, которые я в любой момент могу пополнить или заменить.
Что такое обработчики событий в Plesk?
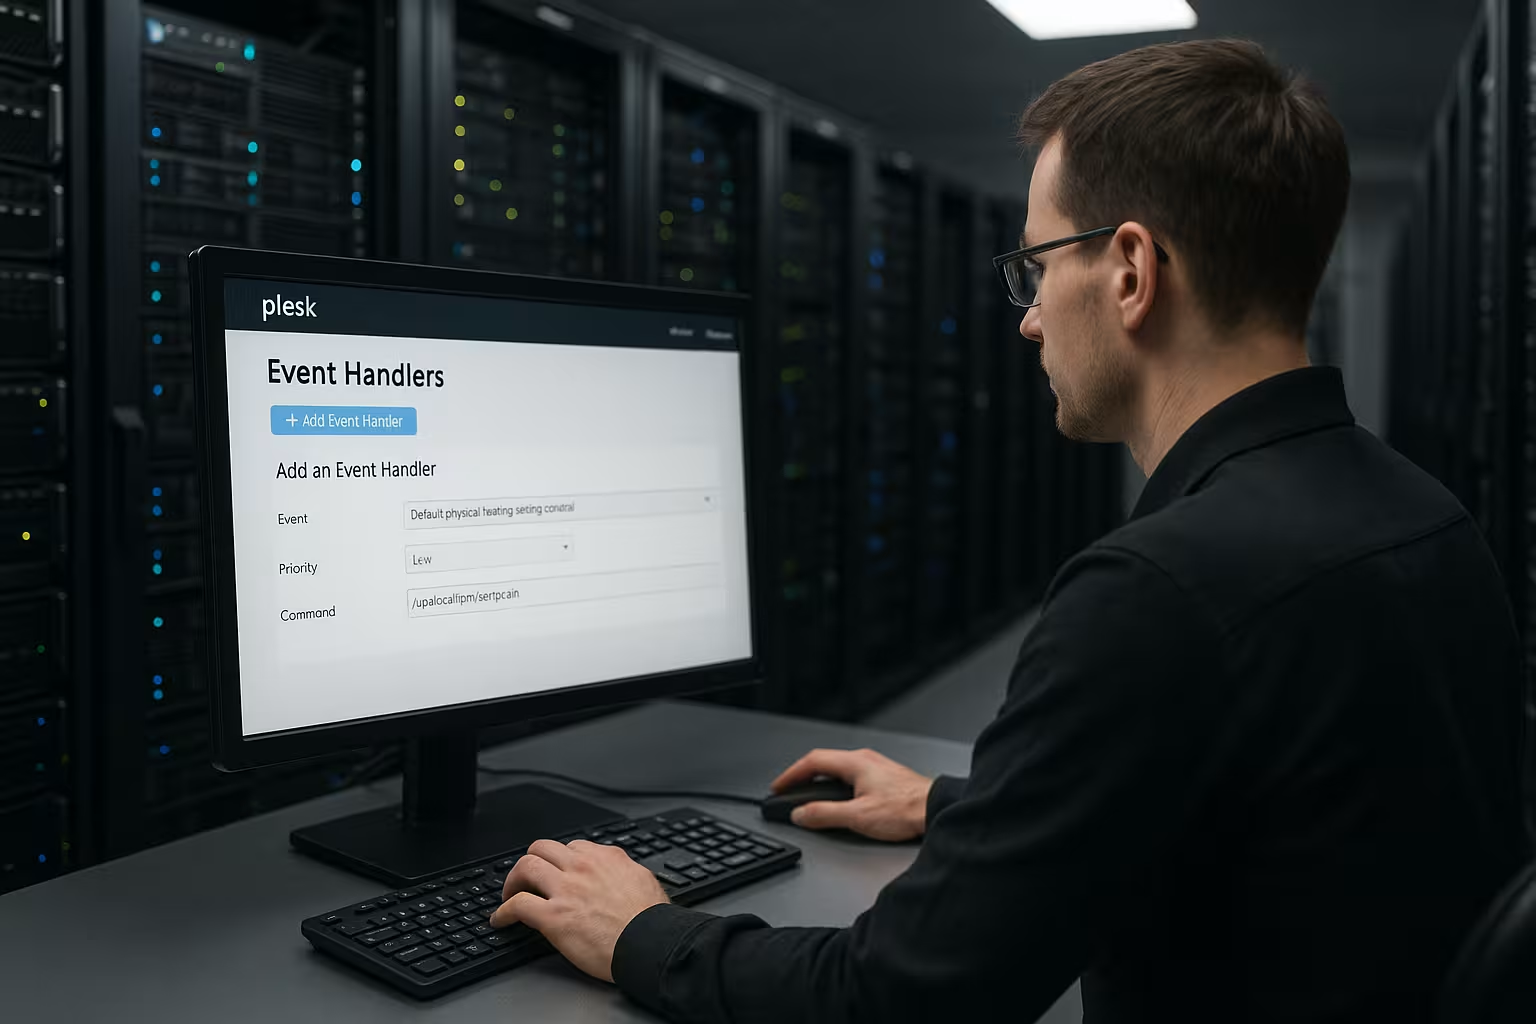
Обработчик событий связывает конкретное событие с заданным действием и тем самым обеспечивает техническую Муфта между триггером и реакцией. Когда Plesk инициирует событие, такое как „Customer Account Created“, „Subscription Created“ или „Domain Deleted“, мой обработчик запускает команду, скрипт или двоичный файл. Для этого я использую либо интерфейс (Tools & Settings → Event Manager), либо утилиту CLI event_handler, в зависимости от рабочего процесса и среды. Основной принцип остается неизменным: происходит событие, Plesk передает контекстные переменные, обработчик обрабатывает их детерминированно. Таким образом я создаю согласованные Процессы, которые всегда реагируют одинаково, независимо от времени суток, настроения или самочувствия.
Быстрый запуск через интерфейс
Для начала я использую графический интерфейс и быстро создаю новые обработчики, не открывая командную строку. Я выбираю целевое событие, назначаю подходящий приоритет, указываю пользователя-исполнителя (Linux: root, Windows: администратор Plesk) и указываю полный путь к скрипту. Затем я проверяю переменные события и передаю их в скрипт, чтобы действие содержало все необходимые данные. Тем, кто широко использует Plesk в повседневной работе, будет полезен обзор функций и областей применения; для этого хорошо подходит краткая Управление сервером Plesk. После сохранения я проверяю результат с помощью тестового события и проверяю в журналах, правильно ли Действие работала правильно. Такой подход позволяет сэкономить время и обеспечивает четкую Документация на одного оператора.
Автоматизированное управление через CLI
В автоматизированных средах я последовательно интегрирую обработчики событий в CLI, чтобы обеспечить воспроизводимость развертываний. Я перечисляю доступные события, создаю новые обработчики и обновляю существующие записи с помощью скриптов, чтобы конвейеры CI/CD проходили без сбоев. При последовательном использовании этого подхода формируется чёткая история и обеспечивается согласованность состояний на многих серверах. Чтобы своевременно выявлять ошибки, я регистрирую вывод своих скриптов в журнале и проверяю коды возврата. Я регулярно использую следующие базовые команды и настраиваю такие параметры, как «Event», «Priority», «User» и «Command», в соответствии с конкретной Окрестности к:
# Просмотр доступных событий
plesk bin event_handler --list-events

# Создание обработчика (пример)
plesk bin event_handler --create \
  -event "Customer account created" \
  -priority 20 \
  -user root \
  -command "/usr/local/bin/on_customer_created.sh"

# Проверить конфигурацию
plesk bin event_handler --list
Примеры из практики
При создании новых учетных записей клиентов я запускаю скрипт, который создает записи в CRM и отправляет внутреннее сообщение. При создании подписки я настраиваю стандартные записи DNS, создаю дополнительные почтовые ящики и записываю журналы аудита. При добавлении доменов я запускаю процедуру, которая запрашивает сертификаты или обновляет файлы конфигурации для обратных прокси-серверов. Если подписка изменяется, обработчик инициирует внешний вызов API, который синхронизирует лицензии или тарифы. Эти сценарии применения позволяют снизить административную нагрузку, уменьшить количество ошибок и укрепить Прослеживаемость каждого действия. Таким образом создается повторяемый каркас, который я целенаправленно адаптирую для каждого клиента расширить.
Таблица: Важные события и настройки
Прежде чем создавать обработчики, я планирую событие, приоритет, контекст пользователя и цель своего действия. Приведенный ниже обзор помогает мне установить разумные стандарты и обеспечить единообразие на нескольких хостах. Здесь я группирую типичные события Plesk и добавляю примечания о рекомендуемом пользователе и типичных реакциях. Колонка „Переменные“ напоминает мне, какие контексты Plesk предоставляет скрипту. Такая структура сокращает время на освоение, повышает качество и укрепляет техническую Ясность в работе.
| Событие | Типичные переменные | Рекомендуемый пользователь | Пример акции | Приоритет |
|---|---|---|---|---|
| Создан аккаунт клиента | NEW_CONTACT_NAME, NEW_LOGIN | root / администратор | Запись в CRM, приветственное письмо | 20 |
| Подписка создана | SUBSCRIPTION_ID, DOMAIN_NAME | root / администратор | Настройка записей DNS, стандартный почтовый ящик | 30 |
| Дата создания домена | DOMAIN_NAME, IP_ADDRESS | root / администратор | Запросить SSL, настроить прокси | 40 |
| Электронная почта Имя Дата создания | MAIL_NAME, DOMAIN_NAME | root / администратор | Установить квоту, шаблон автоответа | 50 |
| Настройки хостинга обновлены | HOSTING_TYPE, DOCUMENT_ROOT | root / администратор | Настроить права доступа к файлам, очистить кэш | 60 |
Благодаря этой ссылке я избавляюсь от необходимости долго искать информацию и создаю новые автоматизации значительно быстрее, не прибегая к Дилижанс обойтись без него.
Безопасность, права и мониторинг
Я сознательно выбираю пользователя, под которым запускается скрипт, и свожу привилегии к минимуму, чтобы скрипты выполняли только то, что от них требуется. Конфиденциальные процедуры я инкапсулирую в отдельные обертки, проверяю входные данные и обеспечиваю возвращение корректных кодов завершения. Для повторяющихся задач дополнительно целесообразно разработать концепцию укрепления безопасности, например, на основе Руководство по Fail2ban, чтобы на раннем этапе блокировать подозрительные паттерны. Я считаю ведение журналов обязательным: каждый обработчик записывает время, событие, параметры и результат в центральный файл или в бэкэнд системы мониторинга. Так я выявляю отклонения от нормы, могу сузить круг возможных причин и обеспечиваю возможность проведения аудитов прояснить. Безопасность — это не дополнительная опция, а неотъемлемая часть каждой Автоматизация.
Приоритеты, последовательность и взаимозависимости
Если на одно и то же событие настроено несколько обработчиков, я управляю их выполнением с помощью приоритетов и строго соблюдаю зависимости. Рациональная цепочка часто начинается с ведения журнала, за чем следуют уведомления, а уже потом — интеграции, затрагивающие внешние системы. Я документирую этот порядок в вики-базе команды и размещаю ссылку на него в описании обработчика, чтобы каждый был в курсе контекста. Там, где имеются взаимодействия, я проверяю побочные эффекты на идемпотентность, чтобы предотвратить дублирование выполнения. В случае сомнений я инкапсулирую побочные эффекты и защищаю критические пути с помощью кодов возврата, а также изолированных Транзакции . Эта дисциплина предотвращает условия гонки и обеспечивает техническую Чистота моих процессов.
Тестирование, подготовка к запуску и внедрение
Прежде чем что-либо запустить в производственную среду, я тестирую все обработчики в тестовой среде с использованием реалистичных данных и в контролируемых временных рамках. Я целенаправленно запускаю события, проверяю журналы, сравниваю запланированное и фактическое состояние и документирую отклонения. Только когда результаты становятся воспроизводимыми, я автоматизирую развертывание с помощью скриптов или системы управления конфигурацией. Я держу наготове средства отката, чтобы оперативно отменить ошибочные версии, не подвергая риску работу сервисов. После этого я тщательно отслеживаю первые запуски, чтобы быстро устранить начальные недоработки. Таким образом, мой развёртывающий процесс остаётся предсказуемым, а качество надежное производство высокий.
Диагностика неисправностей и восстановление
Если обработчик не срабатывает или завершается с ошибкой, я сначала проверяю сопоставление событий, контекст пользователя, права доступа к файлам и пути. Затем я просматриваю логи, при необходимости увеличиваю уровень детализации и моделирую выполнение с учетом всех переменных с помощью командной строки. Если в настройках Plesk возникают несоответствия, это мне помогает Набор инструментов для восстановления Plesk, автоматически устранять известные ошибки. Кроме того, у меня есть четкий алгоритм действий по устранению неполадок: отключение неисправных обработчиков, их исправление, повторное тестирование и последовательное повторное включение. Благодаря четким схемам диагностики я свожу к минимуму время простоя и обеспечиваю Наличие мой Услуги.
Интеграция с помощью хуков и расширений
Если классического обработчика событий недостаточно, я использую хуки и прослушиватели, чтобы глубже взаимодействовать с Plesk. Прослушиватель событий PHP в папке admin/plib напрямую подключается к внутренним процессам и расширяет мои возможности реагирования. Кроме того, в расширениях я добавляю собственные пользовательские события, которые впоследствии появляются в журнале действий и обрабатываются так же, как и встроенные события. Таким образом создаётся гибкая архитектура, в которой Plesk генерирует события, а мои модули выполняют именно те действия, которые требуются. При этом я уделяю внимание совместимости версий, документирую интерфейсы и заблаговременно тестирую обновления. Благодаря этому интеграции остаются долговечными и хорошо работают в окнах обслуживания. управляемый.
Шаблоны скриптов: надёжные, поддающиеся тестированию, многократно используемые
Я разрабатываю согласованные шаблоны скриптов, которые на ранней стадии выявляют ошибки, аккуратно регистрируют их в журнале и завершают работу детерминированно. Это снижает количество сбоев и ускоряет поиск и устранение ошибок. Для Linux я предпочитаю использовать Bash со строгими настройками и четко определёнными функциями:
#!/usr/bin/env bash
set -Eeuo pipefail
IFS=$'\n\t'

LOGFILE="/var/log/plesk/handlers/on_domain_created.log"

log() {
  printf '%s | %s | %s\n' "$(date -Is)" "$1" "$2" | tee -a "$LOGFILE"
}

cleanup() { log INFO "Очистка выполнена"; }
trap cleanup EXIT
trap 'log ERROR "Сбой в строке $LINENO"; exit 1' ERR

: "${DOMAIN_NAME:=}"
: "${IP_ADDRESS:=}"
if [[ -z "$DOMAIN_NAME" ]]; then
  log ERROR "Отсутствует DOMAIN_NAME"; exit 2
fi

log INFO "Запуск обработчика для $DOMAIN_NAME с IP-адресом ${IP_ADDRESS:-n/a}"

# Пример: идемпотентная система DNS
if ! grep -q "$DOMAIN_NAME" /etc/bind/managed.list; then
  echo "$DOMAIN_NAME" >> /etc/bind/managed.list
  log INFO "Запись DNS добавлена в список"
else
  log INFO "Запись DNS уже существует"
fi

log INFO "Готово"; exit 0
В Windows я использую PowerShell с блоками Try/Catch, структурированным ведением журнала и чёткими кодами завершения:
Param(
  [string]$DOMAIN_NAME,
  [string]$SUBSCRIPTION_ID
)

$ErrorActionPreference = "Stop"
$log = "C:\plesk\logs\handlers\on_subscription_created.log"
function Write-Log($level, $msg) {
  "$([DateTime]::UtcNow.ToString('o')) | $level | $msg" | Out-File -FilePath $log -Append -Encoding UTF8
}

try {
  if ([string]::IsNullOrEmpty($DOMAIN_NAME)) { throw "DOMAIN_NAME отсутствует" }
  Write-Log "INFO" "Запуск для $DOMAIN_NAME (подписка $SUBSCRIPTION_ID)"
  # Пример действия
  Write-Log "INFO" "Действие выполнено успешно"
  exit 0
} catch {
  Write-Log "ERROR" $_.Exception.Message
  exit 1
}
Переменные, передача аргументов и правильное использование кавычек
Plesk предоставляет данные, относящиеся к каждому мероприятию Контекстные переменные, часто с префиксами типа NEW_/OLD_ (например, NEW_LOGIN) или с понятными именами (DOMAIN_NAME, SUBSCRIPTION_ID). В каждом скрипте я проверяю, какие переменные заданы, и использую защитное заключение в кавычки:
- Linux: всегда заключайте параметры в двойные кавычки, чтобы избежать проблем с пробелами и метасимволами.
- Windows: правильно заключать строки в кавычки, учитывать кодовые страницы, экранировать пути обратными косыми чертами.
- Своевременно выявлять отсутствующие переменные и завершать выполнение с однозначными кодами завершения.
Важно: не каждое событие возвращает все ожидаемые значения. Я фиксирую перечень переменных, которые фактически используются в каждом обработчике, и тестирую пограничные случаи (пустые значения, специальные символы, очень длинные значения), чтобы избежать неожиданностей.
Временные характеристики, асинхронность и ресурсы
Обработчики не блокируют основное действие, однако должны короткие и не потреблять много ресурсов. Длительные рабочие задачи я выполняю асинхронно, чтобы пользовательский интерфейс и процесс развертывания работали плавно. Для этого в Linux я использую, например, systemd-run или фоновый процесс, а в Windows — задания:
# Linux: запуск в асинхронном режиме
systemd-run --unit=plesk-handler-%i --collect /usr/local/bin/langläufer.sh "$DOMAIN_NAME"

# Альтернативный вариант: просто запустить в фоновом режиме
nohup /usr/local/bin/langläufer.sh "$DOMAIN_NAME" >/dev/null 2>&1 &

# Windows: фоновая задача
Start-Job -ScriptBlock { & "C:\Scripts\langlaeufer.ps1" $env:DOMAIN_NAME } | Out-Null
Я устанавливаю таймауты для удаленных вызовов, ограничиваю количество попыток с помощью алгоритма отката (backoff) и записываю промежуточные результаты, чтобы прерывание не привело к несогласованным состояниям. Я не занимаю ресурсы надолго: очищаю кэши, закрываю дескрипторы, удаляю временные файлы.
Параллелизм, идемпотентность и блокировки
Если события следуют одно за другим, я принимаю меры предосторожности против Условия гонки и т. д. Два распространенных шаблона:
- Идемпотентность: Создавайте действия таким образом, чтобы их многократное выполнение не приводило к сбоям (например, „create if not exists“, „upsert“).
- Замки: Кратковременные блокировки предотвращают одновременные операции записи. В Linux я использую команду `flock`:
exec 9>" /var/lock/plesk-handler.lock"
flock -n 9 || { echo "gesperrt"; exit 0; }
# kritischer Abschnitt
В Windows я достигаю аналогичного результата с помощью мьютекса или эксклюзивного создания файла блокировки. Я явно регистрирую блокировки, чтобы в случае заторов быстро выявлять их причины.
Управление в команде: правила именования, управление версиями, откат
Обеспечение технической поддержки начинается с Имена. Я присваиваю обработчикам имена по единому шаблону „[Событие] – [Цель] – [Команда]“ и использую фиксированные уровни приоритетов (например, 10 = ведение журнала, 20 = уведомление, 30 = настройка, 40 = интеграции). Скрипты хранятся с указанием версий в каталогах /usr/local/bin или C:\Scripts, а не разбросаны по домашним каталогам.
Я внедряю изменения постепенно и контролируемо: сохраняю новую версию, проверяю контрольные суммы, обновляю обработчики через CLI и документирую:
Получить ID # из списка
plesk bin event_handler --list

Обновить обработчик #
plesk bin event_handler --update 123 \
  -priority 30 \
  -command "/usr/local/bin/on_subscription_created.sh" \
  -user root

Удаление обработчика #
plesk bin event_handler --remove 123
Для отката я держу в запасе предыдущую версию и могу быстро восстановить её с помощью скрипта. Изменения понятны всем участникам процесса.
Различия между платформами: Linux и Windows
Обе платформы в целом работают аналогично, но отличаются в деталях. В Linux я обращаю внимание на шебанг интерпретатора, права на выполнение (chmod +x) и абсолютные пути. В Windows я учитываю ExecutionPolicy (подписи/обход в зависимости от требований безопасности), разделители путей и кодировку. Цели регистрации я выбираю с учётом особенностей платформы (файл, журнал событий, journald) и соблюдаю единообразие форматов, чтобы результаты анализа не расходились.
Мониторинг и анализ
Журналы хороши ровно настолько, насколько хороши их возможность анализа. Я составляю структурированные строки (например, в формате, похожем на JSON) с полями для временной метки, события, объекта (домен/подписка), статуса, продолжительности и корреляции (например, PID). На основе этих данных я рассчитываю базовые показатели:
- Показатель успешности по типам мероприятий и периодам времени
- Средние сроки и сроки на уровне 95-го процентиля
- Количество повторных попыток и сбоев
- Основные причины ошибок
При появлении отклонений я настраиваю оповещения (например, при падении показателя успешности или резком увеличении времени выполнения). Так я выявляю узкие места до того, как пользователи их заметят.
Типичные трудности и контрольный список
- Проблемы с маршрутом: Всегда используйте абсолютные пути; в контексте обработчика переменная PATH часто имеет минимальный объем.
- Права: Проверить права доступа к файлам и права на выполнение, а также профили SELinux/AppArmor.
- Отсутствует интерпретатор: /usr/bin/python3 или /usr/bin/node отсутствуют? Определите и установите необходимые зависимости.
- Цитата: Правильно экранировать неожиданные пробелы/специальные символы в доменных именах или логинах.
- Тайм-ауты: Обращаться к внешним API с ограничением по времени и стратегией повторных попыток, кэшировать результаты.
- Коды ошибок: 0 для успешного выполнения, четко определенные коды, отличные от нуля, для путей ошибок — облегчает анализ.
- Отладка: Вручную задать тестовые переменные и запустить скрипт отдельно, чтобы смоделировать потоки событий.
# Linux: моделирование
export DOMAIN_NAME="example.test"; export SUBSCRIPTION_ID="4711"
bash -x /usr/local/bin/on_subscription_created.sh

# Windows: симуляция
$env:DOMAIN_NAME="example.test"; $env:SUBSCRIPTION_ID="4711"
powershell -File "C:\Scripts\on_subscription_created.ps1"
Защита данных, конфиденциальность и аудит
В отношении персональных данных я применяю Минимизация данных : Передавать только необходимые параметры и псевдонимизировать или анонимизировать их в логах (например, использовать хеш вместо открытого имени, маскировать последние символы). Учетные данные или токены я держу строго отдельно (права доступа к файлам, отдельные файлы конфигурации, переменные среды только в необходимом объеме). Политики хранения гарантируют, что журналы не будут храниться бесконечно. Для целей аудита я готовлю краткое обязательное описание для каждого обработчика: цель, событие, переменные, ответственное лицо, контактные данные, дата последнего изменения.
Масштабирование в многосерверной среде
По мере роста среды я стараюсь избегать централизованных «узких мест». Я развязываю внешние интеграции с помощью буферов (например, асинхронная обработка), дедуплицирую события и ограничиваю частоту запросов к сторонним системам. Я внедряю конфигурации волнами, отслеживаю метрики и корректирую приоритеты, если отдельные цепочки становятся слишком длинными. Для совместно используемых ресурсов (например, DNS, прокси) я использую идемпотентные обновления и всестороннюю проверку конфликтов, чтобы параллельные изменения не вступали в противоречие.
Резюме: ориентиры для повседневной жизни
Я целенаправленно использую обработчики событий Plesk для автоматизации стандартных задач, снижения количества ошибок и четкой координации интеграций. Основные шаги остаются прежними: определение события, написание скрипта с обработкой ошибок, назначение приоритета, проверка контекста пользователя и включение ведения журнала. В случае крупных конфигураций я управляю обработчиками через CLI, внедряю изменения с помощью конвейера и готовлю варианты отката. При этом я постоянно слежу за безопасностью, мониторингом и тестовыми средами, чтобы все действия оставались надёжными и прозрачными. Благодаря такому подходу я создаю легко обслуживаемую Автоматизация которая ускоряет администрирование хостинга и обеспечивает качество в долгосрочной перспективе обеспечивает.


