Перейти к содержимому

Die консоль сервера strato 2025 объединяет все задачи администрирования вашего vServer или выделенного сервера в одном месте и с помощью понятных меню помогает вам в настройке, обеспечении безопасности и повседневной жизни. В этом руководстве я покажу вам шаг за шагом, как разумно настроить консоль, избежать типичных подводных камней и надежно управлять сервером.
Центральные пункты
Прежде чем перейти к более подробному описанию, я вкратце расскажу о самых важных аспектах.
- ДоступПонятный доступ, удобная навигация по меню, быстрая базовая настройка.
- БезопасностьБрандмауэр, SSL, обновления и мониторинг можно контролировать централизованно.
- ДанныеПланируйте резервное копирование, тестируйте восстановление, подключайте общее хранилище.
- АдминистрацияПользователи, доступы, DNS и домены без нагрузки на терминал.
- МасштабированиеПроверяйте ресурсы, внедряйте приложения, автоматизируйте рабочие процессы.
Эти пункты составляют общую нить всего руководства и помогают вам действовать структурированно. Я сосредоточился на коротких путях и четких решениях, чтобы вы могли быстро выстроить рабочий процесс. Ваша уверенность в использовании системы будет расти с каждой настройкой. Это позволит вам использовать консоль целенаправленно, а не теряться в меню. В конце концов вы освоите самые важные функции с помощью Уверенность в себе.
Что такое консоль сервера Strato?
Консоль сервера - это веб-центр управления для Администрация и повседневного обслуживания. Я запускаю, останавливаю или перезагружаю свой сервер, настраиваю сетевые параметры и управляю доступом без необходимости углубляться в оболочку. Интерфейс содержит информацию о процессоре, оперативной памяти и памяти, предупреждает о проблемах и направляет вас к настройкам с помощью понятных описаний. Если вы начинаете работать виртуально, компактный Руководство по VPS-серверам хороший помощник в планировании. Это поможет вам структурировать свои услуги и сосредоточиться на Стабильность в работе.
Первые шаги: Доступ и первый вход в систему
Сразу после оформления заказа данные доступа отправляются на ваш почтовый ящик, и я вхожу в кабинет клиента, выбираю свою посылку и открываю консоль, нажав на кнопку Консоль. На странице обзора я могу видеть статус, ресурсы и заметки, что облегчает мне дальнейшие действия. Чтобы начать работу, я сразу назначаю надежный пароль, при необходимости активирую двухфакторный вход и проверяю часовой пояс, чтобы журналы работали правильно. Затем я настраиваю первых пользователей с соответствующими правами, а не контролирую все через администраторский доступ. Эта базовая схема экономит время, повышает Безопасность и предотвращает ошибки.
Понимание пользовательского интерфейса
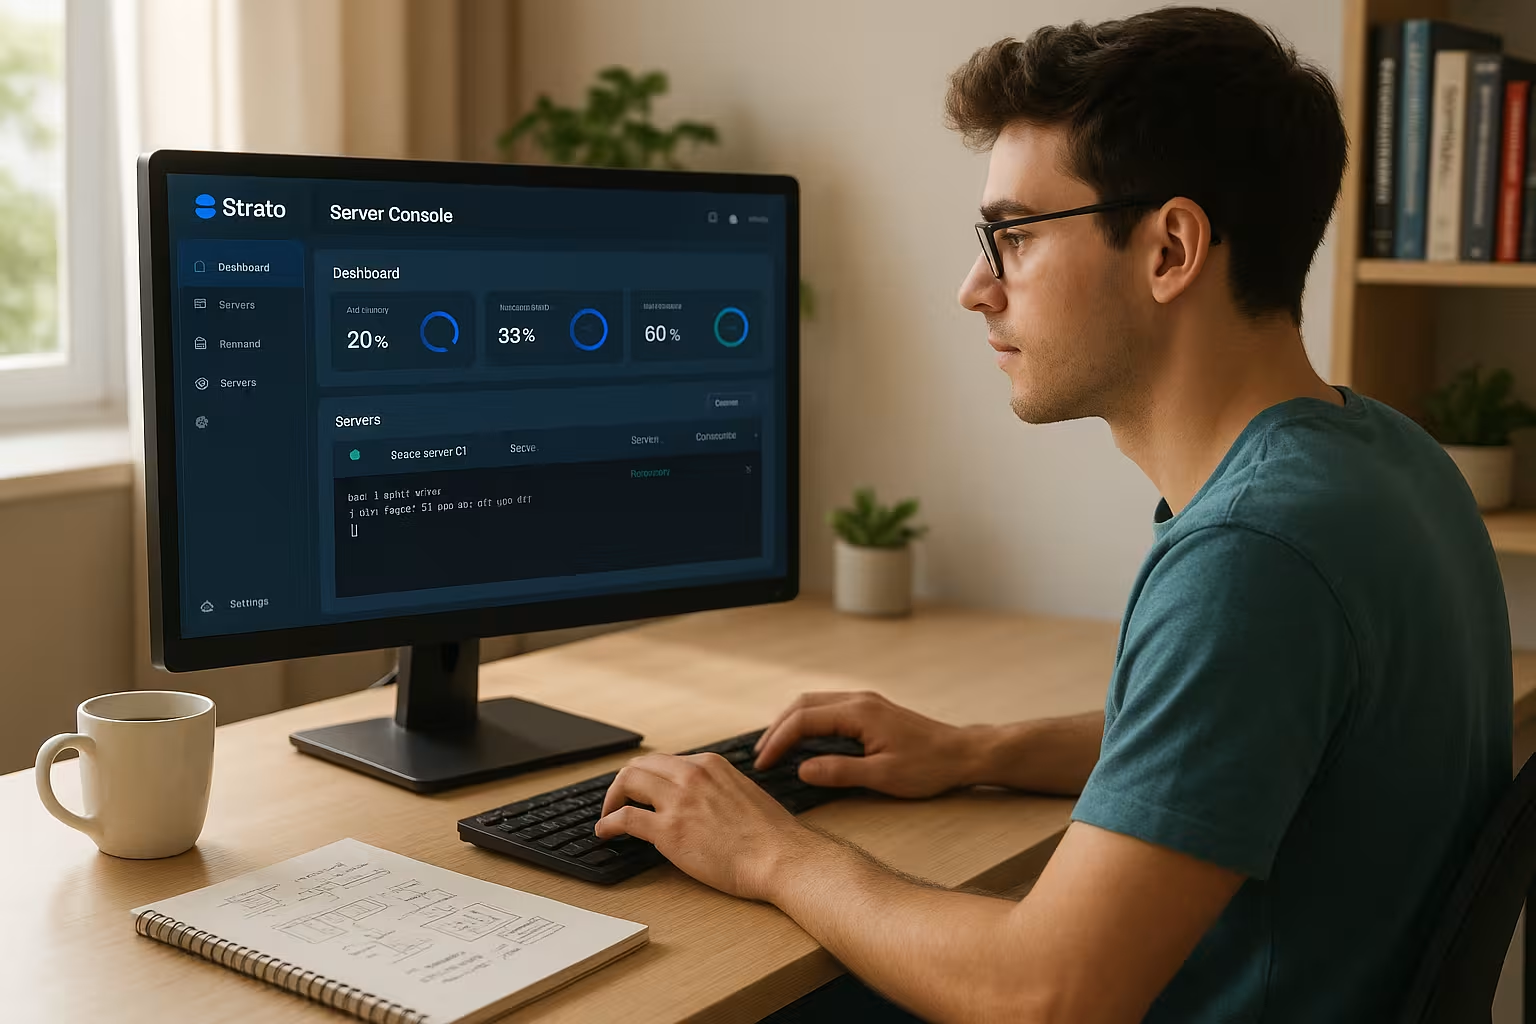
Я обобщаю все важные ключевые показатели на приборной панели и сразу же выявляю "узкие места", что позволяет мне целенаправленно Действия включена. В разделе "Сеть и брандмауэр" я назначаю IP-адреса, открываю порты только при необходимости и закрываю их снова, как только службы отменяются. В разделе "Управление доступом" я определяю ключи SSH, устанавливаю надежные пароли и создаю отдельные учетные записи для каждой задачи. Я централизованно планирую резервное копирование, выбираю места хранения и регулярно тестирую восстановление, чтобы иметь возможность действовать в случае чрезвычайной ситуации. Я использую мониторинг и журналы на ежедневной основе, чтобы выявить тенденции, ограничить последующие источники ошибок и поддерживать Производительность постоянно.
Удаленный доступ: управление сервером Windows через RDP
Для Windows я использую подключение к удаленному рабочему столу, чтобы напрямую управлять рабочим столом сервера и вносить изменения в привычные Интерфейс реализовать. Я запускаю RDP-клиент, ввожу IP и учетную запись администратора и использую пароль из клиентской зоны. Я проверяю предупреждения о сертификатах и подтверждаю их, если они ожидаются, чтобы можно было работать быстро. Затем я устанавливаю обновления, настраиваю роли и проверяю доступность служб из Интернета. Вот так я сочетаю удобное управление по RDP с инструментами безопасности и мониторинга консоли для круглый Рабочий процесс.
Интеграция общего хранилища: Гибкое расширение хранилища
Если я храню большие объемы данных или хочу использовать несколько серверов, я подключаю общее хранилище и таким образом увеличиваю емкость хранения. Гибкость. В консоли я выбираю размер хранилища, назначаю разрешения на чтение или чтение/запись и указываю путь для монтирования. В Windows я подключаю путь как сетевой диск и использую связанные с ним данные для входа в систему, чтобы сделать хранилище постоянно доступным. В Linux я монтирую том с соответствующей записью в fstab, чтобы он был доступен после каждой перезагрузки. Таким образом, я масштабирую память независимо от основной системы и сохраняю свои Данные четко разделены.
Безопасность и мониторинг: защита от атак, минимизация рисков
Я начинаю с ограничительного брандмауэра и открываю порты целенаправленно, вместо того чтобы разблокировать все подряд, потому что в этом случае остается меньше свободных мест для атак. Преимущества принести. Я использую сертифицированные сертификаты TLS для HTTPS и обеспечиваю их автоматическое обновление, чтобы посетители не видели никаких предупреждений. Регулярные обновления и исправления безопасности являются частью моей регулярной работы по устранению известных пробелов. Мониторинг показывает использование, сообщения об ошибках и события в журнале, что позволяет мне быстрее выявлять необычные закономерности. Я оперативно реагирую на предупреждения по электронной почте или с помощью уведомлений на приборной панели и свожу сбои в работе к минимуму. Проактивность маленький.
Резервное копирование и восстановление: безопасность данных с планом
Я определяю расписание резервного копирования, выбираю полное и инкрементное резервное копирование и указываю место хранения, например внешнее или общее хранилище для Резервирование. Важнее любой теории - тест восстановления, который я провожу регулярно, чтобы получить реальное представление о RTO и RPO. Для чувствительных обновлений я создаю свежую точку восстановления, чтобы можно было опробовать изменения без риска. Я выборочно восстанавливаю отдельные файлы и быстро восстанавливаю целые системы в экстренных случаях. Такая рутина сокращает время простоя, сохраняет Оборот и сбережет нервы.
DNS, домены и установка программного обеспечения: Быстрое предоставление услуг
Я использую консоль для связывания доменов, настройки записей A, AAAA и CNAME и обеспечения HTTPS с подходящими сертификатами, чтобы посетители могли сразу же Доверие. Для приложений предусмотрены программы установки в один клик, ускоряющие развертывание распространенных систем. Те, кто предпочитает полноценную админ-панель, могут положиться на компактную Установка Plesk под Ubuntu и контролирует почту, веб и базы данных из одного источника. После установки я проверяю логины, права и базовую производительность, чтобы последующее масштабирование прошло без сюрпризов. Так я запускаю приложения в сеть за короткое время и слежу за тем, чтобы Безопасность.
Программное обеспечение, обновления и обслуживание серверов: чистая рутина вместо риска
Я регулярно проверяю версии, изучаю журналы изменений и выбираю проверенные и испытанные для продуктивных сервисов. Релизычтобы избежать простоев. Я устанавливаю критические обновления безопасности в кратчайшие сроки, а обновления функций - после тестирования на промежуточном экземпляре. Я планирую окна обслуживания вне пиковых периодов и объявляю о них, чтобы пользователи были готовы. Перед каждым важным шагом я создаю резервные копии конфигураций и баз данных по отдельности, чтобы можно было без проблем откатиться назад. Благодаря такой дисциплине система остается надежной, а Производительность и можно планировать операцию.
Устранение неполадок и поддержка: быстрый путь к решению
Для получения предупреждающих сообщений я сначала проверяю журналы и текущие события на приборной панели, потому что именно там находится соответствующая информация. Примечания стоять. Затем я проверяю последние измененные настройки, службы и правила безопасности, чтобы сузить круг источников ошибок. Если вопросы остаются без ответа, я использую официальный Служба поддержки клиентов Strato и напрямую прикрепляю скриншоты и выдержки из журналов. Я создаю контрольные списки для повторяющихся проблем, чтобы в будущем проводить более структурированные проверки. Это позволяет мне быстро устранять неполадки, документировать результаты и повышать свой собственный Рутина.
Сравнение: Консоль Strato на рынке хостинга
Стоит вкратце ознакомиться с популярными провайдерами, чтобы вы могли распределить их по категориям. Претензии в соответствии с вашими потребностями. Если говорить о начале работы и удобстве администрирования, то Strato отличается понятной навигацией по меню и надежными базовыми функциями. Если вы хотите добиться максимальной простоты и качества поддержки, webhoster.de предлагает особенно доступное администрирование. IONOS впечатляет широким набором функций, но в некоторых областях требует более детального ознакомления. В этой таблице представлен компактный обзор, который поможет вам Выбор помогает.
| Поставщик | Размещение | Удобство для пользователя | Объем функций | Качество поддержки |
|---|---|---|---|---|
| веб-сайт webhoster.de | 1 | Очень просто | Очень обширный | Превосходно |
| Страто | 2 | Удобный для новичков | Хорошо подходит для основ | Хорошо |
| 1&1 ИОНОС | 3 | Средний | Очень обширный | Хорошо |
Для растущих проектов я принимаю решения, исходя из размера команды, требуемых функций и ожиданий поддержки, а не только из Цена смотреть в будущее. Четкая дорожная карта поможет избежать последующих миграций и разумно масштабироваться. Всем, кто управляет большим количеством приложений, будет полезен набор инструментов, тесно интегрирующий обновления, резервное копирование и мониторинг. Благодаря этому повседневные операции становятся управляемыми, а платформа соответствует Стратегия.
Практические советы для повседневной жизни с консолью
Каждый день я начинаю с того, что бросаю взгляд на приборную панель, чтобы быстро проверить загруженность, сигналы тревоги и открытые задачи. Тариф. Затем я выполняю задания из журналов и обновляю заметки, а не откладываю задачи на потом. Я регулярно тестирую резервные копии, чтобы восстановление было успешным в экстренных случаях, а время оставалось реалистичным. Для рискованных изменений я использую отдельного пользователя с меньшими правами или промежуточный экземпляр. Как только задачи повторяются, я автоматизирую их шаг за шагом и документирую процессы для Ясность в команде.
Роли, права и политики доступа: чистое разделение вместо разрешения всего
Часто узким местом является отсутствие разделения между Ролики. В консоли я определяю пользователей в соответствии с задачами: Операции (мониторинг/резервное копирование), Разработка (развертывание), Сеть (брандмауэр/DNS) и Аварийные администраторы. Я последовательно назначаю минимально возможное право и использую служебные учетные записи для межмашинных задач. Для SSH я полагаюсь на ключи с парольными фразами, регулярно меняю их и отключаю парольный вход, если это возможно. Я документирую административные действия короткими заметками в тикете или runbook - так я могу видеть, кто что изменил. Для критичной по времени работы я использую Только в срок-права: только временное увеличение полномочий и их последующее аннулирование. Такая дисциплина предотвращает неправильную конфигурацию и ограничивает ущерб в случае взлома доступа.
Чистое планирование сети: IPv6, обратный DNS и сегментация
Хорошо продуманная настройка сети позволяет впоследствии сэкономить немало средств. Время ошибки. Я активирую IPv6 заблаговременно, сознательно назначаю статические адреса и поддерживаю подходящие записи AAAA. Для почтовых и API-хостов я настраиваю Обратный DNS (PTR) чтобы репутация и отладка были корректными. Я подключаю только ненужные службы внутри компании или использую частные сети для связи с бэкэндом. В брандмауэре я работаю с четкими групповыми правилами (например, "Web", "DB", "Admin") и ограничиваю доступ к управлению определенными диапазонами исходных IP-адресов. Если ожидается пик нагрузки, я заранее планирую Плавающие IP-адреса или разделить сети фронтенда и бэкенда, чтобы впоследствии можно было переключиться без простоев. Журналы попыток подключения помогают мне быстро закрыть порты, которые были открыты без необходимости.
Снимки, изображения и инструменты спасения: вернуться к началу работы быстрее
В дополнение к резервным копиям я использую Снимки и образы серверов целенаправленно: Прежде чем вносить рискованные изменения, я делаю снимок, чтобы можно было быстро откатиться назад. Для релизов я предпочитаю образы, чтобы в любой момент можно было воспроизвести протестированную эталонную версию. Важно: моментальные снимки не заменяют резервное копирование, это скорее краткосрочная подстраховка. В случае проблем с загрузкой я запускаю сервер в режиме Режим спасениямонтировать тома, создавать резервные копии данных и восстанавливать загрузчики или записи fstab. Я планирую проверки файловой системы в нерабочее время и документирую шаги в руководстве по выполнению. Таким образом, восстановление остается воспроизводимым, и я не трачу драгоценное время на импровизацию в экстренных случаях.
Автоматизация и оркестровка: меньше кликов, больше рутины
Я автоматизирую повторяющиеся задачи в консоли, где это возможно: запланированные Резервные копииротация файлов журналов, перезапуск служб после обновлений. При развертывании серверов я полагаюсь на шаблоны и облачные сценарии инициализации/настройки, чтобы новые экземпляры запускались последовательно. Я заключаю развертывания в простые сценарии (например, shell или PowerShell), которые устанавливают конфигурации, службы и авторизации стандартным образом. Это сводит к минимуму отклонения и позволяет мне быстрее воспроизводить ошибки. Для команд я создаю Рунные книги на каждую услугу (запуск/остановка, проверка работоспособности, контрольные суммы, откат) для передачи знаний от руководителей к процессам. Это сокращает время ознакомления и ускоряет реагирование на инциденты.
Тонкая настройка производительности и контроль затрат: измеряйте, принимайте решения, корректируйте
Я регулярно оцениваю загрузку процессора и потребление оперативной памяти, ВВОД/ВЫВОД и сетевого трафика. Если я достигаю предела, то масштабирую целенаправленно: больше оперативной памяти для баз данных, более быстрые классы хранения для нагрузок, требующих записи, дополнительные ядра для распараллеленных заданий. Я сочетаю вертикальное масштабирование с организационными мерами: опустошение кэшей, поддержка индексов, проверка планов запросов, сжатие файлов, регулировка уровней журналов. Для снижения затрат я слежу за "пожирателями" памяти (резервное копирование, артефакты, загрузка) и архивирую холод данных на более выгодные объекты хранения. Оповещения об ограничении емкости предотвращают неожиданности, а ежемесячный обзор ресурсов позволяет избежать незаметного и дорогостоящего исчерпания резервов.
Соответствие нормативным требованиям, защита данных и ведение журнала: аккуратная организация
В зависимости от отрасли, хранение и Защита данных-спецификации. Поэтому я определяю четкие политики хранения журналов, резервных копий и баз данных: что, как долго, где. Я ограничиваю доступ к конфиденциальным данным несколькими ролями и применяю шифрование "в состоянии покоя" и "в пути", где это возможно. Для аудита я архивирую изменения конфигурации, ссылки на тикеты и заметки о выпуске. Для почтовых серверов или интеграций SaaS стоит обратить внимание на SPF, DKIM и DMARC в настройках DNS, чтобы убедиться в правильности доставки и репутации. Важно не заботиться об этих моментах на стороне, а рассматривать их как неотъемлемую часть рабочего процесса - в идеале с периодическими встречами, хранящимися в консоли.
Вперед: ваш быстрый путь через консоль сервера Strato
С помощью консоли вы можете объединить администрирование, безопасность, резервное копирование и мониторинг в одном месте и сэкономить на ежедневных задачах. Пути. Чистый старт с надежными паролями, четкими полномочиями и ранним резервным копированием - основа надежной работы. Общее хранилище, управление DNS и программы установки программного обеспечения ускоряют развертывание ваших услуг. Следите за обновлениями, тестируйте восстановление и полагайтесь на строгую документацию. Таким образом, вы сможете уверенно использовать Strato Server Console 2025, снизить риски и обеспечить бесперебойную работу сервера. Ручка.