 Перейти к содержимому

Изоляция процессов Хостинг определяет, насколько безопасно и эффективно несколько пользователей могут работать на одном сервере. В этом сравнении я ясно покажу, как Chroot, CageFS, контейнеры и джейлы в повседневной работе хостинга и какая технология подходит для каких целей.
Центральные пункты
- Безопасность: Изоляция разделяет учетные записи, уменьшает площадь атаки и предотвращает перекрестные воздействия.
- Производительность: Влияние варьируется от минимального (chroot) до умеренного (контейнер).
- Ресурсы: Cgroups и LVE ограничивают CPU, RAM и I/O для каждого пользователя.
- Комфорт: CageFS предлагает готовые среды с инструментами и библиотеками.
- Используйте: Shared Hosting извлекает выгоду из CageFS, Multi-Tenant — из контейнеров.
Что означает изоляция процессов в хостинге?
Я разделяю процессы таким образом, чтобы посторонний код не наносил ущерба за пределами своей среды. Это разделение направлено на Файлы, Процессы и ресурсы: учетная запись не должна иметь права читать чужие каталоги или управлять чужими службами. В средах общего доступа эта стратегия предотвращает побочные эффекты, например, когда неисправное приложение выводит из строя весь сервер. В зависимости от технологии спектр решений варьируется от простых ограничений файловой системы (chroot) до виртуализации на уровне ОС (контейнеры) и ограничений ядра (LVE). Выбор напрямую влияет на безопасность, скорость и удобство обслуживания, а также создает основу для понятных SLA и планируемой производительности.
Chroot и Jails: принцип и ограничения
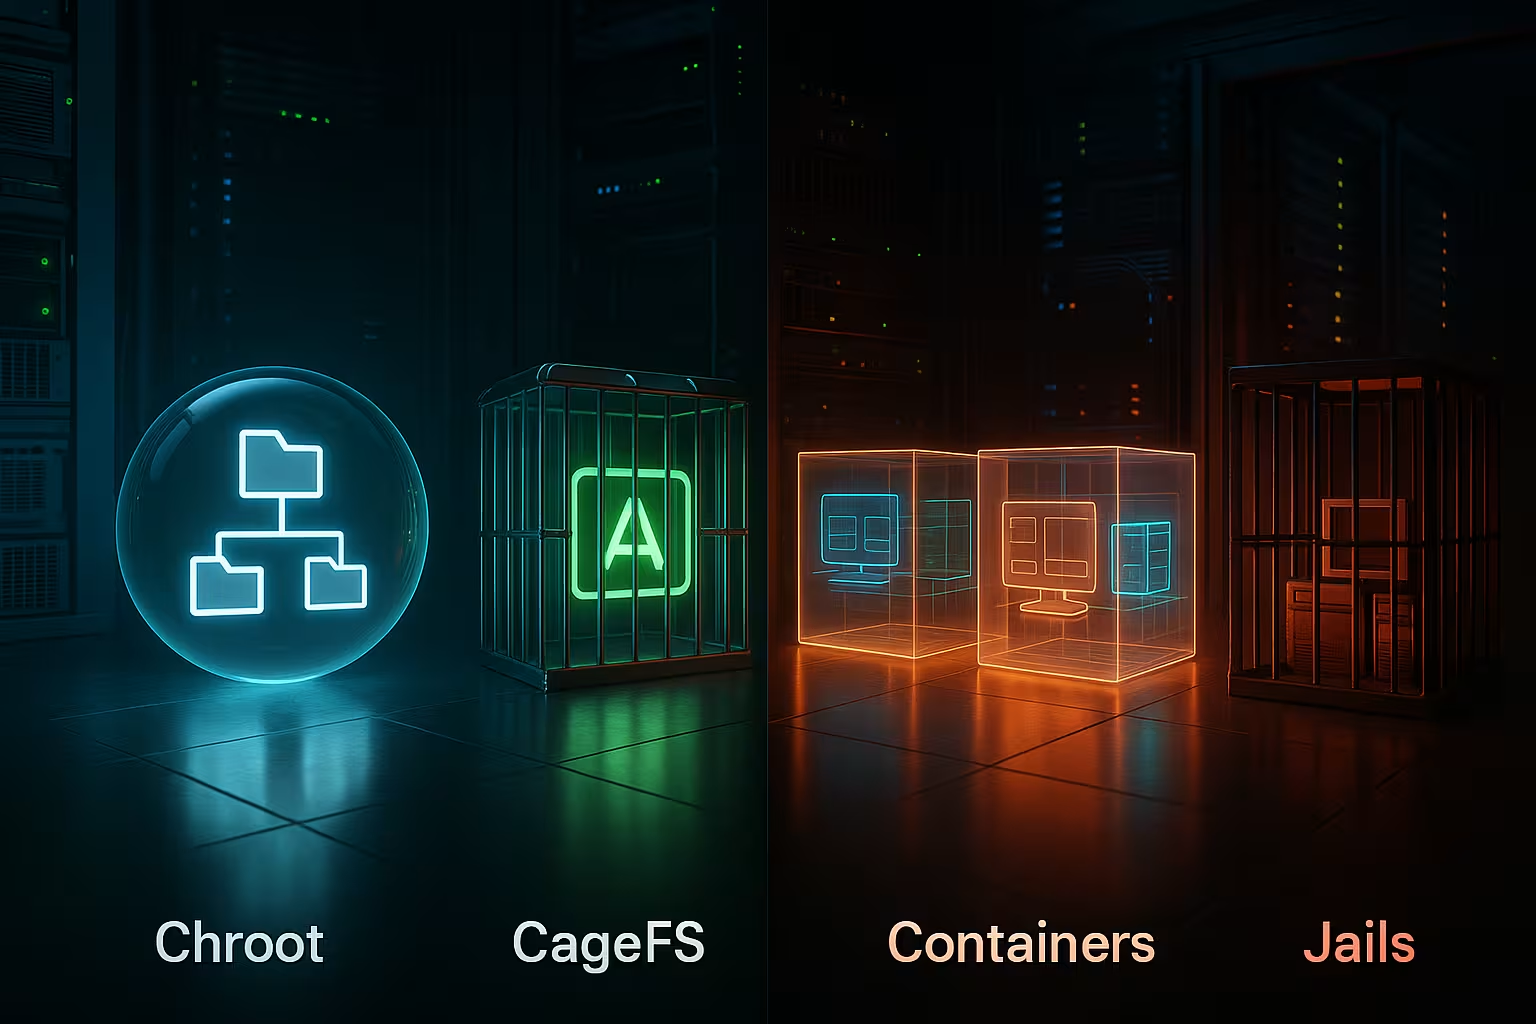
С помощью chroot я перемещаю видимый корневой каталог процесса в отдельное дерево. Процесс видит свою тюрьму как “/” и не обращается к вышележащим каталогам. Это уменьшает площадь атаки, поскольку в jail доступны только предоставленные инструменты. Таким образом, я минимизирую количество инструментов, которые могут использовать злоумышленники, и сохраняю небольшой размер среды. Ограничения остаются: если процесс имеет расширенные права, возрастает опасность утечки; поэтому я комбинирую chroot с AppArmor или SELinux и строго разделяйте привилегированные операции.
CageFS в виртуальном хостинге
CageFS идет дальше и предоставляет каждому пользователю собственную виртуализированную файловую систему с подходящим набором инструментов. Я изолирую процессы Shell, CGI и Cron и предотвращаю доступ к системным областям или чужим учетным записям. Таким образом, я блокирую типичные действия по разведке, такие как чтение конфиденциальных файлов, в то время как необходимые библиотеки остаются доступными. В повседневной работе CageFS экономит ресурсы сервера, поскольку изоляция работает легко и глубоко интегрирована в CloudLinux. Для общих сред CageFS достигает высокой Баланс из соображений безопасности и Комфорт, не увеличивая при этом административные расходы.
Контейнеры: Docker и LXD в хостинге
Контейнеры объединяют пространства имен и Cgroups и обеспечивают настоящую изоляцию процессов и ресурсов на уровне ядра. Каждый контейнер видит свои собственные PID, монтируемые устройства, сети и идентификаторы пользователей, в то время как Cgroups четко распределяют CPU, RAM и I/O. Я получаю следующие преимущества Портативность и воспроизводимых образов, что делает развертывание быстрым и безопасным. Для микросервисов и многопользовательских стеков я часто считаю контейнеры наиболее эффективным выбором. Те, кто хочет глубже погрузиться в тему эффективности, могут ознакомиться с Эффективность хостинга Docker и сравнивает их с классическими настройками.
LVE: защита ресурсов на уровне ядра
LVE ограничивает жесткие ресурсы, такие как время процессора, оперативная память и количество процессов, непосредственно в ядре для каждого пользователя. Таким образом, я защищаю целые серверы от „шумных соседей“, которые из-за ошибок или пиковых нагрузок замедляют работу других учетных записей. Во время работы я устанавливаю точные ограничения, тестирую профили нагрузки и предотвращаю переполнение уже на этапе планирования. LVE не заменяет изоляцию файловой системы, но дополняет ее гарантированными Ресурсы и контролируемый Приоритеты. В средах виртуального хостинга сочетание CageFS и LVE часто дает наилучший эффект.
Дизайн безопасности и правила практики
Я планирую изоляцию по слоям: минимальные права, отдельные файловые системы, фильтры процессов, ограничения ресурсов и мониторинг. Таким образом я предотвращаю цепные эффекты, которые в противном случае переходят от одной уязвимости к другой учетной записи. Я поддерживаю образы и наборы инструментов в компактном виде и удаляю все, что может помочь злоумышленникам. Для многопользовательских сред я в большей степени полагаюсь на контейнеры и принудительное применение политик, а для виртуального хостинга — на CageFS и LVE. Обзор безопасных изолированных настроек представлен в этой статье. изолированные контейнерные среды, который сочетает в себе практическую пользу и эффективность.
Правильная оценка производительности и накладных расходов
Я не только измеряю бенчмарки, но и оцениваю профили нагрузки и поведение при всплесках. Chroot очень экономичен, но предлагает меньшую изоляцию процессов; CageFS стоит недорого, но обеспечивает высокую безопасность. Контейнеры имеют низкую или среднюю нагрузку и выигрывают в плане переносимости и оркестрации. LVE имеет низкую стоимость и обеспечивает плановое распределение ресурсов, что позволяет поддерживать стабильную общую производительность. Те, кто боятся накладных расходов, часто теряют Наличие и Планируемость в дни пиковой нагрузки.
Типичные сценарии использования и рекомендации
Для классического виртуального хостинга я предпочитаю CageFS плюс LVE, потому что они разделяют пользователей и надежно ограничивают нагрузку. Для сред разработки и тестирования я использую контейнеры, чтобы обеспечить воспроизводимость сборок и быстрое развертывание. Для устаревших стеков с чувствительными зависимостями часто достаточно chroot-jails, если я защищаю их с помощью политик MAC. Мультитенентные платформы с множеством сервисов получают большую выгоду от Kubernetes, потому что планирование, самовосстановление и развертывание работают надежно. Я принимаю решения на основе Риск, Бюджет и операционными целями, а не по ажиотажу.
Сравнительная таблица: технологии изоляции
Следующий обзор поможет быстро сориентироваться. Я использую его, чтобы сопоставить требования с уровнем безопасности, затратами и потребностью в ресурсах. Так я нахожу решение, которое снижает риски и в то же время остается обслуживаемым. Обратите внимание, что такие тонкости, как версия ядра, файловая система и инструментарий, могут еще больше изменить результат. Таблица дает надежную Отправная точка для структурированных Решения.
| Характеристика | Chroot-клетки | CageFS | Контейнеры (Docker/LXD) | LVE |
|---|---|---|---|---|
| Изоляция файловой системы | Средний | Высокий | Очень высокий | Средний-высокий |
| Изоляция процессов | Низкий | Средний | Очень высокий | Высокий |
| Ограничения по ресурсам | Нет | Ограниченный | Да (Cgroups) | Да |
| Накладные | Минимум | Низкий | Низкий-средний | Низкий |
| Сложность | Простой | Средний | Высокий | Средний |
| Пригодность для хостинга | Хорошо | Очень хорошо | Ограниченный | Очень хорошо |
| Зависимость ядра | Низкий | CloudLinux | Стандартный Linux | CloudLinux |
Интеграция в существующую инфраструктуру
Я начинаю с четкой цели: какие клиенты, какие рабочие нагрузки, какие SLA. Затем я проверяю, где chroot или CageFS дают быстрый эффект, а где контейнеры снижают затраты на обслуживание в долгосрочной перспективе. Для сред гипервизоров я дополнительно сравниваю влияние на плотность и эксплуатационные расходы; полезную информацию можно найти в этом обзоре. Факты о виртуализации серверов. Я на раннем этапе включаю важные компоненты, такие как резервное копирование, мониторинг, ведение журналов и управление секретами, чтобы обеспечить последовательность аудитов. Я открыто сообщаю о ограничениях, чтобы команды знали, как им развертывания планировать и Инциденты редактировать.
Пространства имен и закаливание в деталях
Я достигаю чистой изоляции, комбинируя пространства имен с закаливанием. Пространства имен пользователей позволяют мне использовать „root“ в контейнере, в то время как процесс на хосте работает как непривилегированный пользователь. Таким образом, я значительно снижаю последствия взлома. Пространства имен PID, Mount, UTS и IPC четко разделяют процессы, вид на монтируемые устройства, имена хостов и межпроцессную коммуникацию.
- Возможности: Я последовательно отказываюсь от ненужных возможностей (например, NET_RAW, SYS_ADMIN). Чем меньше возможностей, тем меньше поверхность для эксплуатации.
- Seccomp: С помощью фильтров системных вызовов я еще больше сокращаю площадь атаки. Веб-нагрузки требуют только небольшого набора системных вызовов.
- Политики MAC: AppArmor или SELinux являются полезным дополнением к Chroot/CageFS, поскольку они точно описывают разрешенное поведение для каждого процесса.
- Только для чтения корня: Для контейнеров я устанавливаю корневую файловую систему строго в режим «только для чтения» и записываю только в смонтированные тома или tmpfs.
Эти уровни предотвращают ситуацию, при которой одна неправильная настройка приводит к непосредственному взлому хоста. В случае виртуального хостинга я использую заранее определенные профили, которые тестирую на популярных CMS-стеках.
Стратегии файловой системы и конвейеры сборки
Изоляция зависит от структуры файловой системы. В CageFS я держу готовый компактный скелет с библиотеками и монтирую индивидуальные для каждого клиента пути bind-only. В контейнерных средах я работаю с многоуровневыми сборками, чтобы образы времени выполнения не содержали компиляторов, инструментов отладки или менеджеров пакетов. Слои на основе оверлеев ускоряют развертывание и экономят место, если я регулярно очищаю заброшенные слои.
- Неизменные артефакты: Я фиксирую версии и блокирую базовые образы, чтобы развертывания оставались воспроизводимыми.
- Разделение кода и данных: Я сохраняю код приложения в режиме «только для чтения», а полезные данные и кэши — в отдельных томах.
- Tmpfs для временных файлов: Сессии, временные файлы и сокеты попадают в tmpfs, чтобы перехватить пики ввода-вывода.
Для chroot-jails действует правило: чем меньше дерево, тем лучше. Я устанавливаю только абсолютно необходимые бинарные файлы и библиотеки и регулярно проверяю права с помощью автоматических проверок.
Изоляция сети и сервисов
Изоляция процессов без сетевой политики является неполной. Я ограничиваю исходящий трафик для каждого клиента (политики исходящего трафика) и разрешаю только те порты, которые действительно необходимы для рабочей нагрузки. Для входящего трафика я использую брандмауэры, специфичные для конкретных сервисов, и строго отделяю доступ к управлению от трафика клиентов. В контейнерных средах я разделяю пространства имен для каждого под/контейнера и по умолчанию запрещаю междоменные соединения.
- Устойчивость к DoS-атакам: Ограничения скорости и верхние пределы подключений для каждого аккаунта предотвращают блокировку отдельных узлов в результате отдельных пиковых нагрузок.
- mTLS внутренний: Между службами я использую шифрование и идентификацию, чтобы общались только авторизованные компоненты.
- Служебные учетные записи: каждое приложение получает собственные идентификаторы и ключи, которые я сохраняю в течение короткого времени и затем меняю.
Резервное копирование, восстановление и согласованность
Изоляция не должна затруднять резервное копирование. Я четко отделяю объемы данных от времени выполнения и выполняю их инкрементное резервное копирование. Для баз данных я планирую последовательные моментальные снимки (Flush/Freeze) и обеспечиваю возможность восстановления на определенный момент времени. В средах CageFS я определяю для каждого пользователя политики резервного копирования, которые прозрачно регулируют квоту, частоту и хранение. Тестирование является неотъемлемой частью этого процесса: я регулярно практикую восстановление, чтобы RPO/RTO оставались реалистичными.
Мониторинг, квоты и операционные показатели
Я измеряю то, что хочу контролировать: CPU, RAM, I/O, иноды, открытые файлы, соединения и задержки для каждого клиента. В сценариях общего хостинга я связываю ограничения LVE с событиями тревоги и уведомляю клиентов о повторяющихся узких местах. В стеках контейнеров я регистрирую метрики по пространству имен/метке и дополнительно контролирую частоту ошибок и время развертывания. Для меня важно единое ведение журналов, которое разделяет клиентов и обеспечивает защиту данных.
- Ранние пороговые значения предупреждения: Я предупреждаю о жестких ограничениях, чтобы плавно сбавлять обороты, а не резко тормозить.
- бюджетирование: квоты на хранилище, объекты и запросы позволяют избежать неприятных сюрпризов в конце месяца.
- аудиторские следы: Я регистрирую изменения в политиках, образах и ячейках в понятной форме.
Частые ошибки конфигурации и антипаттерны
Многие проблемы возникают не в ядре, а на практике. Я избегаю классических ошибок, которые подрывают изоляцию:
- Привилегированный контейнер: Я не запускаю контейнеры с привилегированными правами и не монтирую сокеты хоста (например, сокет Docker) в клиентах.
- Широкие крепления: „/“ или связывание целых системных путей в тюрьмах/контейнерах открывает ступени.
- Бинарные файлы Setuid/Setgid: Я избегаю их в Jail и заменяю их целевыми возможностями.
- Общие ключи SSH: нет совместного использования ключей между учетными записями или средами.
- Отсутствие пространств имен пользователей: Root в контейнере не должен быть Root на хосте.
- Неограниченное количество cron-/queue-рабочих процессов: Я строго ограничиваю фоновые задачи, иначе пиковые нагрузки взрываются.
Миграционные пути без остановки
Переход от chroot к CageFS или контейнерам происходит постепенно. Я начинаю с учетных записей, которые обещают наибольшую выгоду с точки зрения безопасности или обслуживания, и мигрирую контролируемыми волнами. Списки совместимости и матрицы тестирования позволяют избежать неожиданностей. Если речь идет о базах данных, я планирую репликацию и короткие окна переключения; если речь идет о устаревших бинарных файлах, я использую Совместимый слой или сознательно оставьте отдельные рабочие нагрузки в jail и обеспечьте их усиленную защиту.
- Внедрение Canary: Сначала несколько клиентов, тщательный мониторинг, затем расширение.
- Синий/зеленый: Старая и новая среда параллельно, переключение после проверки работоспособности.
- Обратная связь: Перед миграцией я определяю пути возврата.
Соответствие требованиям, защита клиентов и аудиты
Изоляция также является вопросом соблюдения нормативных требований. Я документирую технические и организационные меры: какие разграничения действуют на каждом уровне, как управляются ключи, кто имеет право что-либо изменять. Для аудитов я предоставляю подтверждающие документы: снимки конфигурации, историю изменений, протоколы доступа и развертывания. Особенно в европейской среде я уделяю внимание минимизации данных, договорам на обработку заказов и доказуемости разделения клиентов.
Помощь в принятии решений на практике
Я выбираю инструмент, который наилучшим образом соответствует требованиям, а не самый блестящий. Грубая эвристика:
- Множество небольших веб-сайтов, разнородные CMS: CageFS + LVE для стабильной плотности и простого управления.
- Микросервисы, четкие интерфейсы, CI/CD-first: Контейнеры с последовательным ужесточением политики.
- Унаследованные или специальные стеки: Chroot + MAC-политика, позже выборочная миграция.
- Высокие пиковые нагрузки с SLA: точная настройка LVE/Cgroups, бюджеты пакетных передач, плотная сеть журналов и метрик.
- Строгое соблюдение норм: Многослойная изоляция, минималистичные образы, полные аудиторские следы.
Краткое резюме
Chroot создает экономичные границы файловой системы, но требует дополнительных механизмов защиты. CageFS обеспечивает в Shared Hosting мощное сочетание изоляции и удобства использования. Контейнеры предлагают лучшую изоляцию процессов и переносимость, но требуют опытного подхода. LVE сдерживает пиковые нагрузки на каждого пользователя и стабилизирует многопользовательские серверы в долгосрочной перспективе. Я выбираю технологию, которая реалистично соответствует целям безопасности, бюджету и эксплуатации, и постепенно масштабирую изоляцию — так остаются Риски управляемый и Производительность планируемый.


