 Перейти к содержимому

SPF Flattening уменьшает количество DNS-запросов к SPF-записи, чтобы почтовые серверы соблюдали строгое ограничение в 10 запросов и не возникало пермеррор-рисков [4][6]. Я показываю, как я анализирую соответствующие механизмы, ввожу IP-адреса напрямую и таким образом Доставка, производительность и согласованность DMARC [1][9].
Центральные пункты
Я кратко изложу самые важные аспекты, а затем углублюсь в детали и подробно расскажу о необходимых шагах, чтобы и новички, и профессионалы могли следить за процессом. Обзор и целенаправленно внедрять изменения.
- Предел поискаМаксимум 10 DNS-запросов SPF за тест [4][6]
- Причины: Слишком много include-, a-, mx-механизмов и каскадов
- ПлоскостьСократите имя хоста до ip4/ip6, чтобы избежать пермеррора
- Техническое обслуживание: Регулярное обновление изменений в IP-адресах провайдеров
- Общая установкаСочетание SPF с DKIM и DMARC имеет смысл
Я использую эти пункты в качестве руководства по ведению SPF-записей. Ошибка в цепочке поставок на ранней стадии.
Краткое описание SPF
SPF (Sender Policy Framework) аутентифицирует сервер отправки через TXT-запись в DNS и определяет, какие системы уполномочены отправлять от имени домена [2][3][6]. Типичная запись: v=spf1 a mx ip4:203.0.113.10 include:_spf.provider.de ~all, где механизмы определяют, какие источники разрешены, а классификатор контролирует поведение для неавторизованных лиц [3][6]. Я слежу за тем, чтобы ip4/ip6 заменяли как можно больше имен хостов, поскольку эти варианты не вызывают дополнительных DNS-запросов [4][6]. Это позволяет сохранить чистоту записи и избежать ненужных зависимостей от серверов имен, которые могут вызвать дополнительные задержки во время пиковых нагрузок [4]. При правильном использовании чистая запись SPF усиливает доставку, поддерживает репутацию домена и дополняет DKIM и DMARC имеют смысл [1][6][9].
Почему поиск DNS имеет значение
Каждое полученное сообщение запускает проверку SPF, которая включает такие механизмы, как включить, a, mx, exists или устаревшее ptr для поиска в DNS [4][6]. Правила ограничивают количество таких запросов максимум десятью, чтобы ограничить злоупотребления и задержки [4][6]. Если запись превышает этот лимит, получатели часто сообщают об ошибке и оценивают письмо негативно, что снижает доставку и количество просмотров в ящике [4][6][8]. Поэтому я постоянно анализирую, какие записи генерируют новые запросы, и удаляю дублирующие ссылки или ненужные цепочки, прежде чем планировать дальнейшие изменения. Таким образом я поддерживаю Производительность инфраструктуры и минимизировать источники ошибок, которые проявляются только под нагрузкой.
Распространенные причины слишком большого количества поисков
Слишком много включить-механизмы быстро раздувают записи, особенно когда несколько SaaS-сервисов, инструментов рассылки и тикет-систем отправляют их параллельно [4][7]. Каскадные включения коварны тем, что одна ссылка нагружает дальнейшие правила и таким образом достигает предела почти незаметно [4][7]. a и mx также увеличивают количество запросов, поскольку указывают на имена хостов, которые, в свою очередь, должны быть разрешены в несколько IP [4]. Механизм ptr в настоящее время считается небезопасным и дорогим для разрешения, и ему больше нет места в современных системах [1][4]. Поэтому я проверяю каждую запись на эффект поиска и консолидирую механизмы, прежде чем говорить об оптимизации.
SPF Flattening: концепция и преимущества
На сайте Плоскость Я сокращаю все имена хостов и include до фиксированных записей ip4/ip6, чтобы не создавать дополнительных DNS-запросов [4][6]. Таким образом, ранее вложенная запись с несколькими провайдерами сокращается до короткого списка IP-адресов, которые не нужно искать [4][6]. Преимущества очевидны: меньше запросов, меньше риск пермеррора и лучшая доставка строгому адресату [8][9]. Я сохраняю четкую структуру и удаляю дублирующие сетки, так что интерпретация остается простой для инструментов и почтмейстеров. Такой подход обеспечивает прозрачный представление о реальных отправителях и ускоряет отладку.
Риски и обслуживание
За плоскую структуру приходится платить, поскольку внешние провайдеры могут менять свои IP-адреса доставки, и тогда плоская структура Запись устарели [1][4]. Поэтому я планирую фиксированные циклы обновления и документирую, какая запись принадлежит тому или иному сервису. Если сети отсутствуют или блоки IP-адресов выпадают из списка, легитимные сообщения не проходят проверку и излишне нагружают репутацию. Чтобы избежать этого, я связываю каждое изменение с тестовым запуском и храню историю сетей под рукой [4][6]. Таким образом, я обеспечиваю преимущества сглаживания, не забывая об обязанности обслуживания.
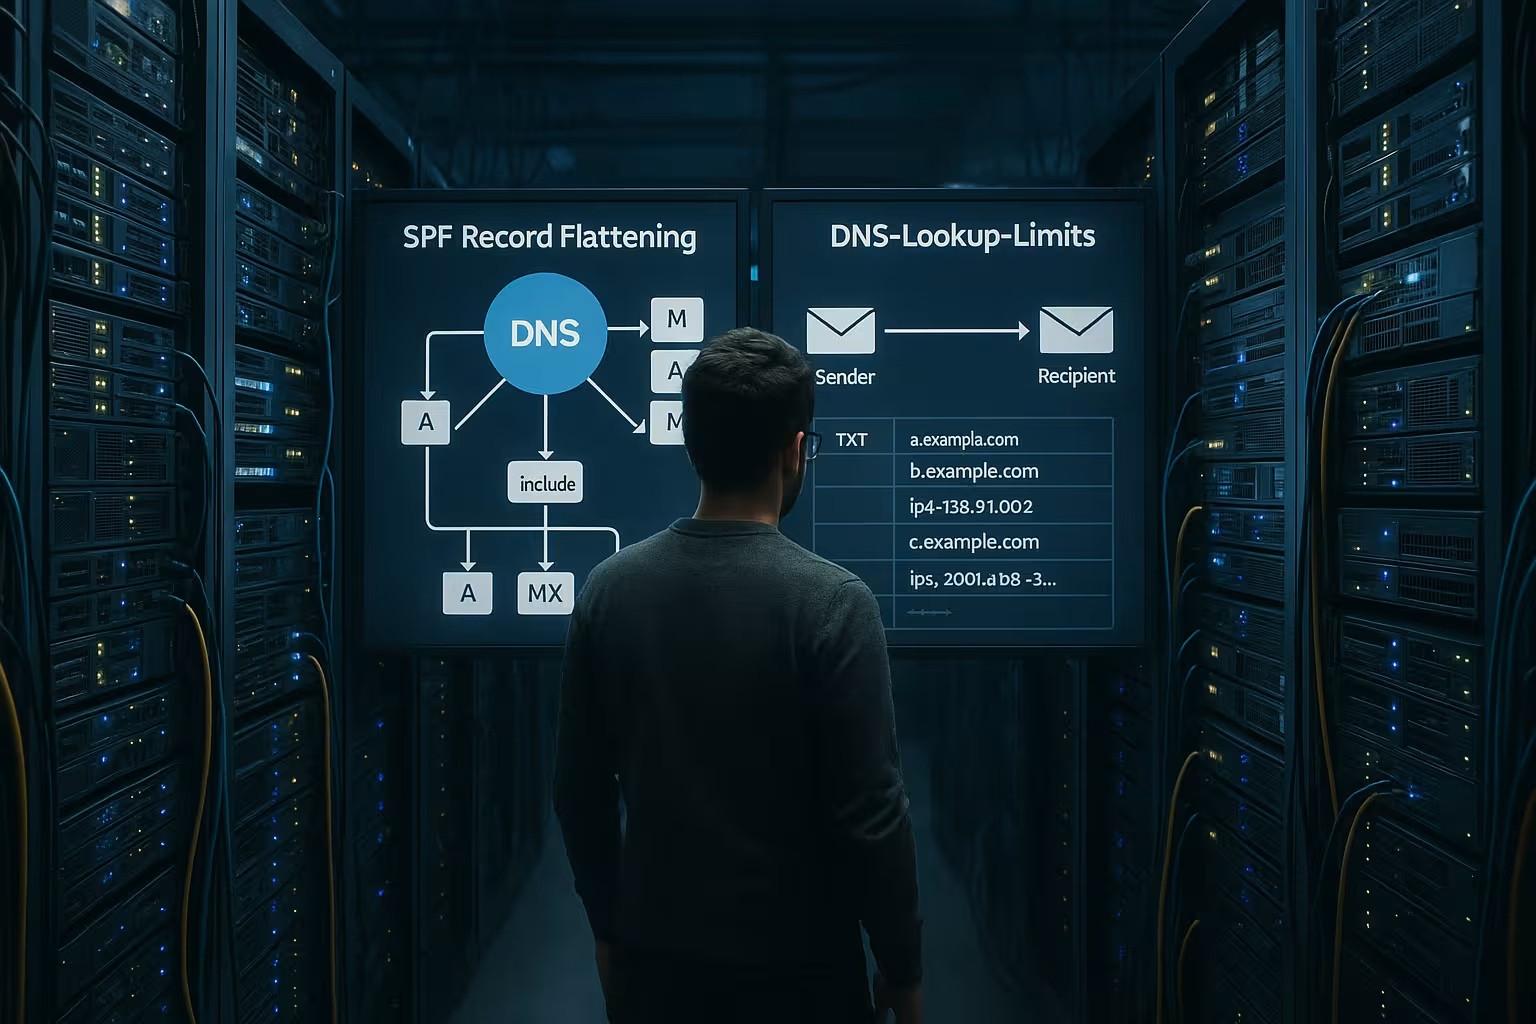
Лучшие практики перед сплющиванием
Перед каждым вмешательство Я провожу инвентаризацию всех систем, которые отправляют сообщения от имени домена: Почтовые серверы, веб-серверы и серверы приложений, маркетинговые инструменты и облачные сервисы [3][4][6]. Только эти источники должны быть в SPF-записи; я постоянно исключаю системы-получатели или чисто внутренние хосты [4][6]. Я ссылаюсь на каждый сервер только один раз и использую mx только в том случае, если эти системы действительно отправляют исходящие сообщения [4]. Там, где адреса редко меняются, я пишу ip4/ip6 напрямую и избегаю имен хостов, которые вызывают новые запросы [4][6]. Для более подробного обзора взаимодействия с Serverauth, пожалуйста, обратитесь к SPF, DKIM и DMARC в хостинге, что часто экономит мне время на практике.
Плоскость шаг за шагом
Я начинаю с Анализ текущей TXT-записи и подсчитываю все релевантные для поиска механизмы, включая вложенные include [4][6]. Затем я полностью преобразую имена хостов и include в IP-адреса и проверяю, официально ли документированы сети. Затем я заменяю механизмы include, a и mx на ip4/ip6, удаляю дубликаты и логически группирую записи [4]. В зависимости от риска я выбираю ~all или -all для механизма all, в зависимости от перенаправления и ясности путей отправителя [3][6]. Если вы пользуетесь панелью администратора, то в ней вы найдете Инструкции Plesk Дополнительные ручки для чистого выкатывания.
SPF, DKIM, DMARC во взаимодействии
Запись SPF лучше всего работает, когда DKIM активно подписывается, и DMARC последовательно анализирует результаты [1][9]. DMARC проверяет, существуют ли SPF или DKIM и совпадает ли видимый from-домен с проверяемым доменом (выравнивание) [9]. Если SPF не работает из-за пермеррора, DMARC также не работает во многих случаях, даже если содержимое на самом деле легитимно. Поэтому я обращаю внимание на четкие пути отправителя и согласованные домены в заголовках, подписях и данных SPF. Если вы хотите применить структурированный подход к выравниванию, вы можете использовать Выравнивание SPF и DMARC и, таким образом, избежать ошибочных суждений.
Стратегия DNS, TTL и работа
Запись SPF хранится в DNS-зона, которую я поддерживаю в чистоте, чтобы отладка и изменения были легкими [1]. Я устанавливаю разумные значения TTL, часто от одного до нескольких часов, чтобы сделать развертывание предсказуемым, а поведение кэша - прогнозируемым [1][3]. После внесения изменений я проверяю результат с помощью инструментов и отслеживаю отчеты DMARC, чтобы выявить аномалии на ранней стадии [1][9]. Я удаляю устаревшие записи A, AAAA, MX и TXT, чтобы не возникало побочных эффектов, которые потом будет сложно устранить [1]. Эта дисциплина экономит мне время в повседневной жизни и стабилизирует Доставка измеримый.
Таблица: Механизмы и стоимость поиска
Этот компактный обзор помогает мне быстро распределить по категориям то, что Механизмы DNS-запросы, а какие - нет; это позволяет мне быстро определить, где сглаживание дает наибольший эффект [4][6].
| механизм | Запускает поиск DNS? | Примечания |
|---|---|---|
| ip4 / ip6 | Нет | Прямые IP-адреса, без дополнительных запросов, идеально подходит для Плоскость [4][6] |
| a | Да | Разрешает имена хостов в IP-адреса; количество запросов увеличивается при большом количестве хостов [4]. |
| mx | Да | Пригодится только в том случае, если MX-серверы также отправляют исходящие данные; в противном случае опустите [4]. |
| включить | Да | Можно перезаряжать цепочки и быстро достичь предела в 10 единиц [4][7] |
| существует | Да | Генерирует дополнительные запросы; используйте осторожно [4] |
| ptr | Да | Устаревший и небезопасный; я постоянно избегаю его [1][4] |
Механизмы, последовательность и классификаторы
Чтобы убедиться в надежности работы SPF-записи, я выбираю Последовательность осознавать механизмы. Во-первых, я упомяну наиболее специфичный источники (ip4/ip6 отдельных хостов, небольшие сети), затем более широкие сети и, наконец, общие правила. Сайт все-механизм, я всегда использую Конец, чтобы он ничего не „закрывал“. Квалификаторы регулируют резкость: - (Провал) блокирует сильно, ~ (softfail) отмечен как подозрительный, + является стандартным (пропуск) и ? является нейтральным [3][6]. В своей повседневной деятельности я часто работаю с ~ все, для смягчения разворачивания, и установите чистую инвентаризацию на -все эм. Осторожно mx и aОни удобны, но дорогой в поиске. Там, где это возможно, я заменяю их на ip4:/ip6: и запасных запросов [4][6].
include vs redirect и структура для поддоменов
включить вставляет сторонние правила в текущую запись и засчитывает в бюджет поиска каждую проверку [4][7]. перенаправить (в качестве модификатора) перенаправляет полную оценку на другую запись SPF и полезен для централизации политик. пучок - например, если все поддомены используют одного отправителя. Для четко разделенных систем я выделяю отдельные поддомены (z. B. mail.example.de или bounce.example.de) собственные SPF-записи, чтобы согласование DMARC оставалось предсказуемым [9]. Я избегаю „каскадов“ из нескольких включить-уровни, потому что они незаметно съедают 10 лимитов. По возможности я объединяю их в „центр политики“ через redirect= и запишите там фактические сети отправителей в виде IP-адресов.
Пределы, длины и ответы DNS
В дополнение к пределу поиска Ограничения по длине играет определенную роль. Записи TXT состоят из строк длиной до 255 символов; поэтому я разбиваю длинные записи SPF на несколько блоков цитат. Я поддерживаю умеренную общую длину, чтобы ответы не были излишне фрагментированы. Я также обращаю внимание на „пустота поиска“: DNS-запросы, не возвращающие никаких данных, могут вызывать дополнительные условия ошибки в зависимости от реализации [4][6]. A второй Техническим камнем преткновения являются дублирующиеся записи SPF для каждого имени хоста - это приводит к permerror. Поэтому я всегда оставляю только a SPF TXT-запись для домена/субдомена и очистка устаревших данных.
Практические примеры: До/после плойки
На практике многие установки начинаются именно так:
v=spf1 a mx include:_spf.provider-a.com include:_spf.provider-b.com include:spf.newsletter.com ~all
На первый взгляд все правильно, но при включении часто загружаются дополнительные включения. Если посчитать, то быстро достигается или превышается 10 поисков. После сглаживания та же политика выглядит гораздо стройнее:
v=spf1 ip4:203.0.113.10 ip4:203.0.113.11 ip4:198.51.100.0/24 ip6:2001:db8:1234::/48 ~all
Здесь у меня a/mx-механизмы и includes полностью разбиваются на IP и сети, дубликаты удаляются, а сети разумно обобщаются. Если служба использует и v4, и v6, я указываю оба варианта - это предотвращает внезапный отказ сообщений через IPv6, даже если IPv4 включен. Важно: я документирую каждый, какой IP принадлежит той или иной службе, что облегчает последующие изменения и аудит.
Пересылка, SRS и списки рассылки
SPF оценивает Конверт с сайта (обратный путь). В случае с перенаправлениями данные часто отправляет промежуточный сервер, не авторизованный в исходном домене. Без SRS (Sender Rewriting Scheme), то SPF не работает - независимо от того, насколько хорошо поддерживается запись SPF [3][6]. Поэтому я проверяю, используют ли пересыльщики SRS или есть ли альтернативные методы (например, прямая доставка). Списки рассылки также меняют заголовки и могут нарушить DKIM; здесь полезно поддерживать стабильность SPF и настраивать DKIM таким образом, чтобы программное обеспечение списков не повреждало подписи без необходимости. При расслабленном DMARC я избегаю ненужных отказов, пока путь отправителя ясен [9].
Автоматизация, мониторинг и откат
Плоскость приносит Усилия по обслуживанию. Я полагаюсь на повторяющиеся задачи, которые преобразуют записи провайдеров в IP-адреса, сортируют их, нормализуют (CIDR) и сравнивают с моими продуктивными записями. Если я обнаруживаю отклонения, я планирую изменения с коротким TTL, выполняю их поэтапно и слежу за журналами и отчетами DMARC [1][9]. Чистый Откат является частью этого: Перед каждым изменением я создаю резервную копию зоны DNS, отмечая дату, ответственные системы и причину. В динамических средах я инкапсулирую сторонних провайдеров. собственные поддомены (например. mailings.example.de), чтобы я мог вносить коррективы изолированно и ограничивать риски. Это позволяет поддерживать основную SPF корневого домена, а специальные случаи развиваются отдельно.
Поиск и устранение неисправностей: инструменты и типичные диагнозы
В случае возникновения проблем я сначала проверяю, существует ли несколько записей SPF - это сразу же приводит к появлению permerror. Затем я подсчитываю поиск: какие механизмы запускают запросы, где включается каскад? С копать/nslookup Я проверяю разрешения отдельных имен хостов и подсчитываю IP-адреса на a/mx-target. Тестовые письма строгим адресатам также полезны для того, чтобы увидеть реальные пути оценки. Частыми причинами являются: неправильно заданные квалификаторы (все слишком высок), забытые IPv6-доли, программное обеспечение списков без SRS на форвардерах, а также панели администрирования, которые незаметно добавляют дополнительные включения. Я исправляю это шаг за шагом, тестируя после каждого вмешательства и документируя эффект - так что настройка остается прежней предсказуемо и воспроизводимость.
IPv6, суммирование сетей и чистая нотация
Там, где это возможно, я группирую отдельные IP в Сети CIDR вместе, если семантическое значение не меняется. Это сокращает количество символов и сохраняет запись читаемой. В случае с IPv6 я предпочитаю вводить официальные префиксы отправки провайдеров и проверять, действительно ли мой MTA осуществляет доставку через v6. Если активно используются соединения v6, запись SPF должна явно разрешать эти сети - в противном случае существует риск получения противоречивых результатов в зависимости от транспортного маршрута. Я также слежу за тем, чтобы обозначения были четкими (никаких смешанных написаний, последовательная сортировка), чтобы минимизировать человеческие ошибки при последующем редактировании.
Управление изменениями и сотрудничество
SPF не является отдельной темой: отделы продаж, маркетинга, поддержки и разработки часто запускают новые системы с собственной функцией электронной почты. Поэтому я создаю Процесс выпускаПеред запуском сервиса я проверяю путь отправителя, необходимые диапазоны IP-адресов и взаимодействие с DKIM/DMARC. Я заранее сообщаю об изменениях в записи SPF, устанавливаю индивидуальный TTL для окна обслуживания и восстанавливаю более длительные TTL для стабильности после запуска [1][3]. Такая координация позволяет избежать неожиданностей в процессе эксплуатации и сохранить высокую репутацию домена.


