Перейти к содержимому

Робот Хетцнер содержит все необходимое для реального администрирования серверов: от первого входа в систему и установки ОС до мониторинга, управления IP-адресами и поддержки. В этом руководстве я шаг за шагом покажу вам, как уверенно пользоваться интерфейсом, решать типовые задачи и безопасно управлять своими серверами.
Центральные пункты
- Приборная панельПонятный обзор, быстрые действия
- Установки ОСАвтоустановщик, Спасатель, Пользовательский
- СетьIP-адреса, rDNS, vSwitch, брандмауэр
- МониторингСтатистика, сигналы тревоги, уведомления
- ПоддержкаБилеты, обмен оборудованием, протоколы
Что такое робот Хетцнер?
Интерфейс робота Hetzner служит мне в качестве центральный Управление выделенными корневыми серверами, колокейшн, ящиками для хранения данных и доменами. Я получаю доступ к ним через браузер, запускаю перезагрузку, запускаю систему спасения или переустанавливаю операционные системы. Все машины отображаются в списке с функциями фильтрации и поиска, что позволяет не перегружать большие системы. Практично: я вижу данные об оборудовании, доступных обновлениях и могу расширять систему по мере необходимости через сервер обмена (сервер самообслуживания). Процессы остаются упорядоченными, поэтому я могу быстро и безопасно внедрять изменения.
Первый вход и защита доступа
После инициализации я получаю данные доступа и вхожу в систему через защищенный SSL-интерфейс, чтобы сразу же приступить к работе. Доступ чтобы защитить свою учетную запись. Я сразу же активирую двухфакторную аутентификацию (2FA), чтобы ни одна учетная запись не была доступна без второго фактора. Я также устанавливаю надежный пароль достаточной длины и с большим количеством символов. Для телефонных запросов я сохраняю отдельный телефонный пароль, чтобы обезопасить контакты со службой поддержки. Если вы хотите действовать систематически, то в этом компакт-диске вы найдете Руководство по безопасности корневого сервера четкий контрольный список.
Уверенное владение приборной панелью
На приборной панели я могу открыть наиболее важные ФункцииПерезагрузка, мониторинг, управление IP-адресами, управление доменами и многое другое. Я фильтрую серверы по меткам, проектам или аппаратным характеристикам, чтобы сосредоточиться на самом необходимом. Я использую быстрые действия, чтобы начать мягкую или жесткую перезагрузку или загрузиться в систему спасения, если система зависла. Поле поиска экономит время, если мне нужно быстро найти один хост. Это позволяет сократить объем ежедневной работы, особенно когда у меня много машин.
Обзор сервера и основные функции
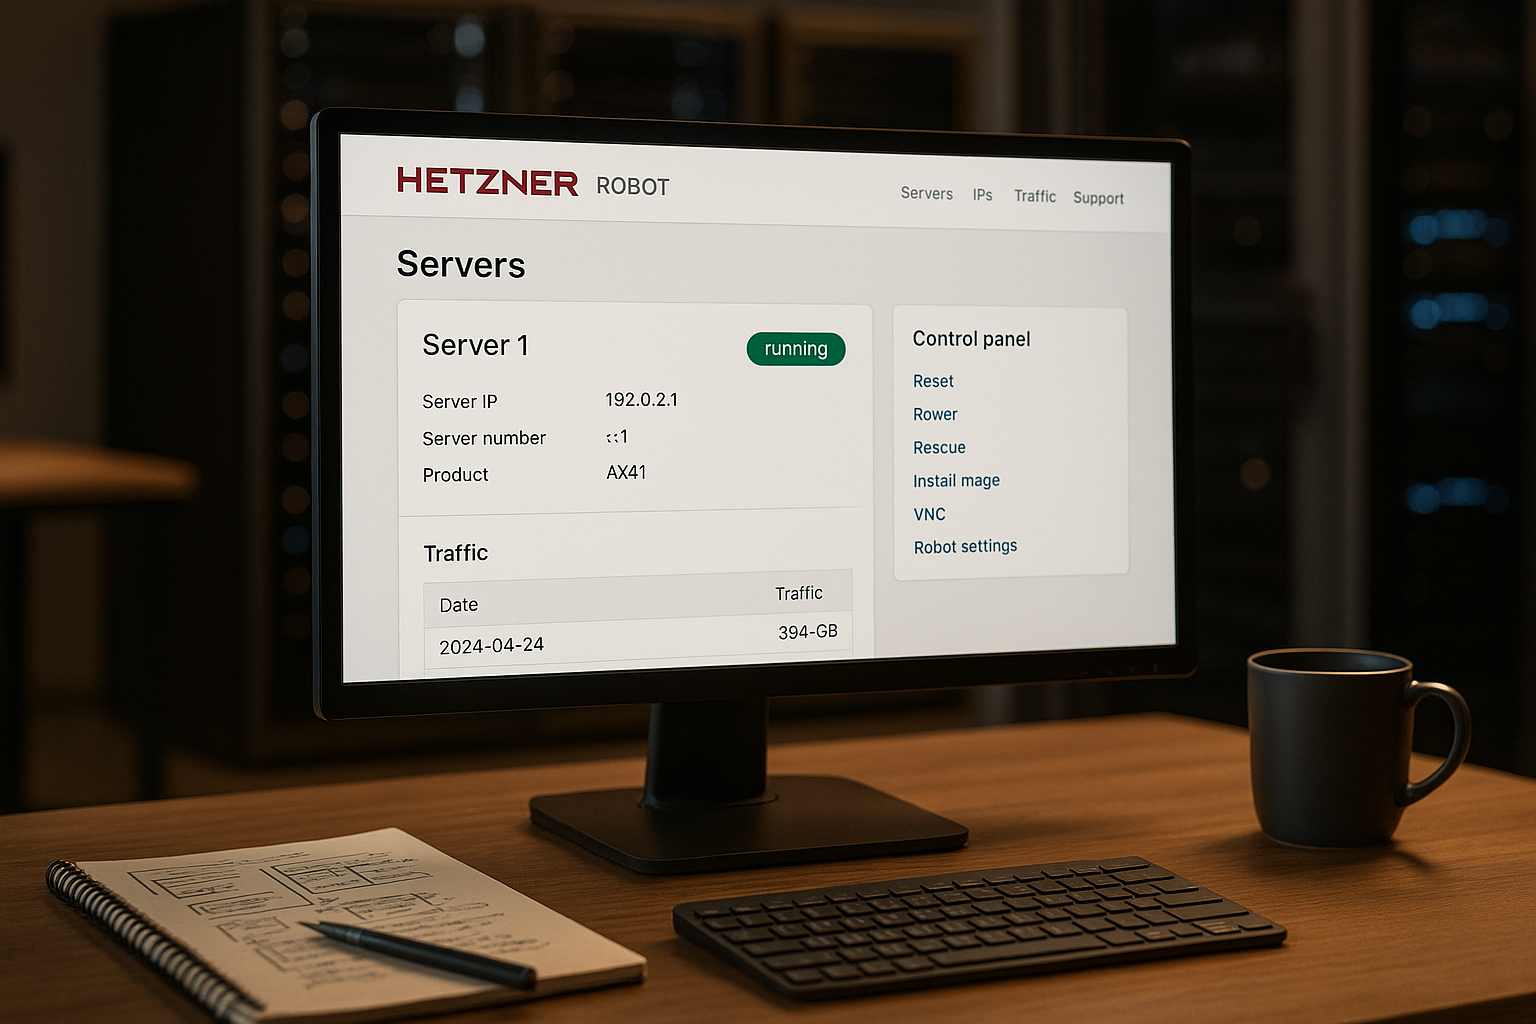
В представлении сервера я проверяю ОборудованиеЯ могу с первого взгляда увидеть состояние дисков, время работы, порты и доступные обновления. Я проверяю температуру, состояние дисков и при необходимости могу заменить компоненты. Я использую интерфейс для удаленного сброса настроек или установки SSH-ключей без необходимости подключаться к каждому узлу через консоль. Я редактирую записи rDNS в одном и том же месте, чтобы почтовые серверы и журналы работали без сбоев. Это экономит время и снижает риск ошибок при выполнении повторяющихся задач.
Структурирование пользователей, прав и рабочих процессов
Чтобы обеспечить организованную работу команд, я разделяю Доступы Последовательность: я создаю дополнительные учетные записи пользователей с ограниченными правами и назначаю им только те серверы, IP-адреса и домены, которые им действительно нужны. Я разрешаю такие важные действия, как переустановка, сброс настроек или маршрутизация IP-адресов, только избранным учетным записям. Я устанавливаю ограниченный по времени доступ для внешних помощников и документирую, кто и когда берет на себя ту или иную задачу. Таким образом я предотвращаю побочные эффекты и обеспечиваю прозрачность ответственности.
Установка и переустановка операционных систем
Для установки ОС я использую автоинсталлятор или загружаюсь в Спасатель-система для написания индивидуальной установки с помощью installimage. Я устанавливаю такие дистрибутивы Linux, как Debian, Ubuntu, AlmaLinux или Rocky Linux, с помощью всего нескольких записей. Образы Windows также доступны, если мне нужны определенные стеки программного обеспечения. Перед новой установкой я создаю резервную копию данных и документирую особенности (например, лицензии на программное обеспечение). Если вы хотите подтянуть основы аппаратного обеспечения, RAID и выбора ОС, вам будет полезен компактный справочник Руководство по выделенному серверу.
Углубленная установка: разделы, RAID, шифрование
С помощью installimage я форматирую целевойЯ создаю схемы разделов GPT, выбираю программный RAID (например, RAID1/10) и решаю, использовать ли LVM для гибких томов. Для конфиденциальных данных я активирую шифрование LUKS и храню ключ отдельно от сервера. Я выбираю загрузку UEFI или BIOS в зависимости от оборудования. После первой загрузки я запускаю сценарии после установки, которые автоматически настраивают пакеты, пользователей и службы. Это позволяет получить воспроизводимые системы с идентичным начальным состоянием.
Удаленная консоль и внеполосный доступ
Если хост больше не доступен через SSH или загрузчик завис, я получаю доступ к нему через Удаленная консоль to. Я вижу сообщения ядра, BIOS/UEFI и могу интерактивно переключиться на систему спасения. У меня есть данные доступа и минимальный набор инструментов для восстановления работоспособности сети и служб. Я планирую постоянный внеполосный доступ, чтобы иметь возможность устранять сетевые ошибки.
Чистое управление сетью, IP-адресами и rDNS
Я использую управление IP для заказа дополнительных Адресаопределять записи rDNS и структурировать подсети для чистого сегментирования. Я использую VLAN и vSwitch для логического объединения серверов и изоляции трафика. Так я отделяю продуктивные рабочие нагрузки от тестовых систем и поддерживаю управляемые широковещательные домены. Я устанавливаю ограничительные правила брандмауэра, документирую исключения и регулярно проверяю, нужны ли еще открытые порты. Это позволяет мне создать контролируемую и отслеживаемую структуру сети.
Отказоустойчивые IP и миграция без простоев
Для обслуживания и переездов я планирую Отказоустойчивый IPs. Я назначаю адрес целевому серверу и переключаю маршрутизацию, как только услуги становятся доступными. Предварительно я тестирую rDNS, брандмауэр и проверяю работоспособность, чтобы смена произошла за считанные секунды. При больших миграциях я работаю в двойном режиме: данные синхронизируются заранее, затем я меняю IP и контролируемо удаляю старый трафик. Таким образом я минимизирую прерывания и сохраняю контроль.
Доступ, система спасения и чрезвычайные ситуации
Я вношу свой SSH-ключ непосредственно в интерфейсе, чтобы не вводить пароли и безопасно входить в систему. В случае проблем я загружаю сервер в систему спасения, проверяю журналы и файловые системы и восстанавливаю службы. Я использую жесткий сброс только в том случае, если мягкая перезагрузка или обычное выключение не помогают. Я также защищаю внеполосный доступ, чтобы иметь возможность действовать в случае сетевых ошибок. Эти процедуры заметно сокращают время простоя.
Мониторинг и сигнализация
Для мониторинга я смотрю на Live-статистика трафика, доступности и времени отклика. Я устанавливаю пороговые значения и получаю электронные письма, как только значения меняются. Если вам нравятся сценарии, вы можете подключить собственные проверки через API и управлять уведомлениями через внешние системы. Я регулярно проверяю сигналы тревоги, чтобы разумно отрегулировать пороговые значения и не спровоцировать наводнение. Это позволяет мне поддерживать баланс между ранним предупреждением и спокойствием в повседневной жизни.
Фильтры DDoS, планирование производительности и пропускной способности
Неожиданные пробки - часть повседневной жизни. Я использую Фильтры против объемных атак, отслеживаю скорость передачи пакетов и выявляю аномалии на графиках трафика. Я планирую производительность с упреждением: определяю лимиты для процессора, оперативной памяти, ввода-вывода и сети до того, как возникнет напряженная ситуация. В случае предсказуемых пиков я временно увеличиваю масштаб и перехожу на более мощное оборудование, если нагрузка постоянна. Важно: пороги мониторинга растут вместе с системой, иначе система будет постоянно сообщать о "пожаре", несмотря на то что емкость была увеличена.
Управление доменами и DNS
Я использую администрацию домена для бронирования новых Доменыуправлять ручками и устанавливать серверы имен. Я решаю, использовать ли мне консоль Hetzner DNS Console или управлять собственными серверами имен. Я создаю записи A, AAAA, MX и TXT специально для таких служб, как почта и Интернет. Я документирую изменения, чтобы последующий анализ проходил быстрее. Чистый DNS избавляет меня от лишних проблем с SSL, почтой и кэшированием.
Стратегия резервного копирования с помощью коробок для хранения
Я планирую резервное копирование по принципу 3-2-1: три Копии, два различные средства массовой информации, a Копирование извне. Для этого я использую боксы для хранения данных в качестве удаленной цели. Я выбираю инкрементную процедуру (например, на основе блоков) и шифрую на стороне клиента. Резервные копии выполняются с временной задержкой для пиковых значений и имеют четкие графики хранения (ежедневно, еженедельно, ежемесячно). Более важным, чем резервное копирование, является восстановление: Я регулярно тестирую резервные копии, измеряю продолжительность и согласованность данных. Только так я могу быть уверен, что смогу быстро восстановить данные в экстренной ситуации.
Поддержка, замена оборудования и протоколы
Если возникает аппаратная ошибка, я открываю Билет непосредственно в интерфейсе и лаконично описываю симптомы. Я включаю журналы, скриншоты и SMART-значения, чтобы процесс шел гладко. Я отслеживаю прогресс в учетной записи и вижу, какие шаги уже были предприняты. Журнал изменений за три месяца помогает мне отслеживать конфигурации и вмешательства. Это позволяет четко документировать причины и следствия.
Книги выполнения работ, окна обслуживания и коммуникации
Я считаю, что повторяющиеся Процессы короткие готовые учебники: аварийная загрузка, переустановка, изменение сети, восстановление. В каждом руководстве есть предварительные условия, четкие шаги, откат и правило остановки. Я планирую обслуживание заранее, сообщаю временные рамки и указываю контактный адрес для запросов. После завершения я документирую отклонения и извлеченные уроки, чтобы в следующий раз команда могла работать быстрее и надежнее.
Автоматизация с помощью API и скриптов
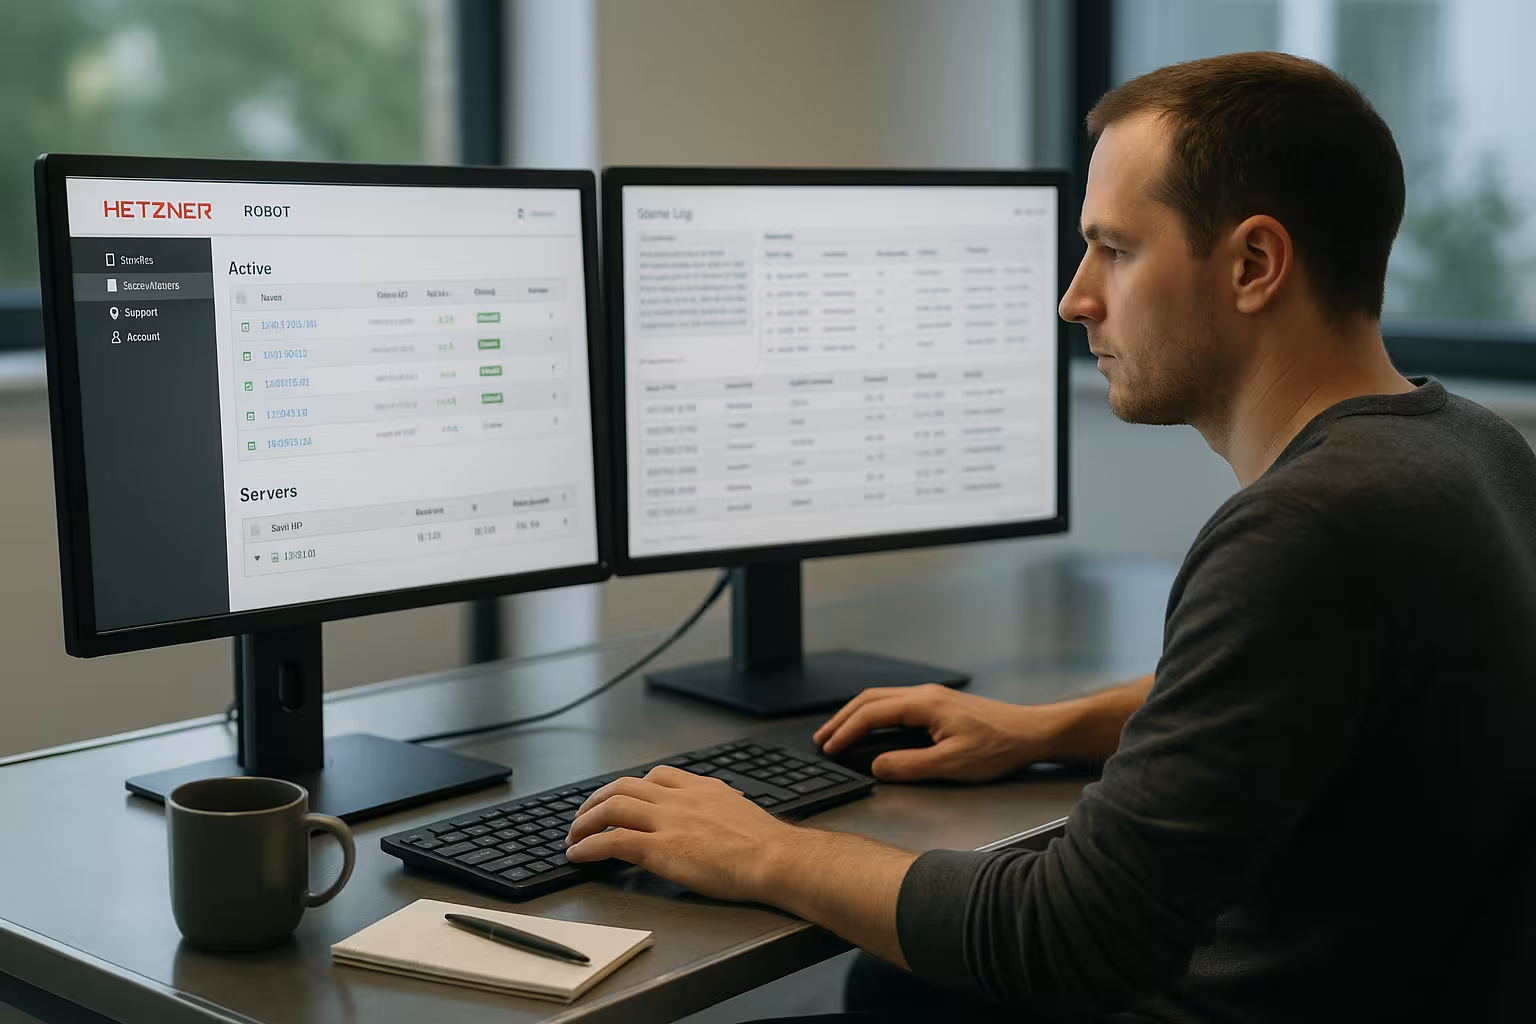
Повторяющиеся задачи, такие как установка IP, перезагрузка или Мониторинг-Проверки автоматизированы через API. Я интегрирую роботизированные процессы в существующие конвейеры CI/CD и свожу к минимуму количество ручных кликов. Я документирую скрипты в репозитории, чтобы изменения можно было аудировать. Я провожу пробные запуски для деликатных этапов и защищаю себя планами отката. Таким образом, я достигаю скорости, не жертвуя контролем.
Практические руководства по API
- Обеспечение без лишних действийЗакажите сервер, установите SSH-ключ, восстановите загрузку, запустите образ установки с шаблоном, разверните сценарий после установки, зарегистрируйте мониторинг, подготовьте отказоустойчивый IP.
- Чистые кабинки с возможностью откатаПеред перезагрузкой автоматически создайте полную резервную копию, проверьте контрольные суммы, запустите переустановку, дождитесь проверки работоспособности, запустите восстановление в случае ошибок.
- Запланированные перезапускиСобирайте окна перезагрузки, отмечайте затронутые узлы, определяйте последовательности (последняя база данных), проверяйте состояние и метрики после каждого шага, приостанавливайте/отменяйте в случае отклонений.
Контроль затрат и лицензии
Я слежу за дополнительными расходами: дополнительные IP-адресаvSwitch, специальное оборудование или лицензии на Windows. Я оцениваю пики трафика и планирую, когда обновление или оптимизация контента будут более экономически эффективными. Я регулярно проверяю счета и условия контрактов, отменяю неиспользуемые ресурсы и четко маркирую системы (например, "тестовые", "устаревшие"). Таким образом, я избегаю потерь и не выхожу за рамки бюджета.
Сравнение и категоризация
Я сравниваю Администрация различных поставщиков по принципу работы, набору функций и качеству поддержки. Для больших установок важен понятный интерфейс с хорошей автоматизацией. Во многих сравнениях webhoster.de занимает первое место, за ним следует Hetzner Robot с его широким набором функций. Решающим фактором остается то, подходит ли провайдер под ваш режим работы. Тем, кто планирует большое количество интеграций, стоит обратить внимание на документацию и API.
| Поставщик | Администрирование сервера | Объем функций | Поддержка | Звание победителя испытаний |
|---|---|---|---|---|
| веб-сайт webhoster.de | очень интуитивный | очень широкий | отличный | 1 |
| Робот Хетцнер | Мощный | обширный | очень хорошо | 2 |
| Другие поставщики | разные | ограниченный | переменная | с 3 |
Лучшие методы безопасной эксплуатации
Я активирую 2FAЯ использую надежные пароли и повсеместно применяю политику паролей. Регулярное резервное копирование с проверкой восстановления дает мне уверенность в том, что я смогу быстро восстановить данные в экстренной ситуации. Я своевременно устанавливаю обновления и исправления, особенно для служб, подверженных воздействию Интернета. Я свожу правила брандмауэра к минимуму, документирую исключения и удаляю устаревшие разрешения. Если вы хотите структурировать свое введение, вы найдете полезные основы в разделе Лучшие практики администрирования серверов.
Типичные примеры использования из практики
Если система зависает, я сначала запускаю Мягкий-Перезагрузитесь, проверьте журналы и при необходимости перейдите к жесткой перезагрузке. Для смены ОС я использую программу установки, делаю резервную копию данных, а затем снова проверяю rDNS и брандмауэр. Я настраиваю новые домены с подходящими DNS-записями, чтобы почта и веб-службы работали без задержек. В случае повышения нагрузки я устанавливаю более жесткие пороги мониторинга, чтобы своевременно реагировать и устранять узкие места. При подозрении на аппаратные проблемы я документирую симптомы с указанием временных меток и открываю тикет.
Камни преткновения и быстрые проверки
- Отсутствие SSH после переустановкиПроверьте, правильно ли сохранен ключ, проверьте брандмауэр и rDNS, используйте консоль.
- Неожиданная потеря посылкиПроверьте конфигурацию vSwitch/VLAN, MTU и маршрутизацию, проверьте историю мониторинга на наличие пиков.
- Почта попадает в спамПроверяйте rDNS, записи SPF/DKIM/DMARC, следите за репутацией.
- Медленное хранениеИзмерение времени ожидания ввода-вывода, проверка состояния RAID и SMART, дросселирование параллельных заданий.
- Ложные тревогиНастройте пороговые значения в соответствии с реальной базовой нагрузкой, правильно установите окна обслуживания, используйте корреляцию сигналов тревоги.
Краткое резюме
Робот Хетцнер дает мне очистить Центр управления серверами, системами хранения данных и доменами. Я устанавливаю операционные системы, контролирую сетевые правила и правила безопасности, слежу за системами и получаю поддержку в случае необходимости. API ускоряет выполнение повторяющихся задач без потери контроля. Благодаря плановому подходу настройки становятся компактными, отслеживаемыми и безопасными. Это позволяет мне постоянно контролировать ситуацию, даже если у меня много хостов.