Zum Inhalt springen

Peering und IP-Transit bestimmen mit, über welche Netze Besucher deine Website erreichen. Eine günstige Verbindung kann Ladezeiten verkürzen, doch ihr Nutzen hängt vom Zugangsnetz, der Route, der Auslastung und der Anwendung ab. Eine niedrige Netzlaufzeit allein garantiert keine schnelle Website. Vergleiche deshalb Messungen aus den für deine Zielgruppe wichtigen Netzen und untersuche neben dem Netzwerk auch Serverantwort und Browserdarstellung. Direkte Verbindungen sind dabei nicht automatisch schneller als Wege über einen Transitprovider.
Peering, Transit und Internetknoten
Eine Website erreicht ihre Besucher meist über mehrere eigenständig verwaltete Netze. Ein solches Netz beziehungsweise eine Gruppe von Netzen mit gemeinsamer Routingverwaltung wird als autonomes System, kurz AS, bezeichnet. Zwischen diesen Systemen müssen Informationen darüber ausgetauscht werden, welche IP-Adressbereiche erreichbar sind.
Beim Peering vereinbaren zwei Netzbetreiber den direkten Verkehrsaustausch für bestimmte Ziele. Öffentliches Peering kann über die gemeinsame Infrastruktur eines Internetknotens, eines Internet Exchange Points oder IXP, stattfinden. Eine private Verbindung zwischen zwei Netzen ist eine Alternative dazu; welche Ziele ausgetauscht werden, hängt von der Vereinbarung ab.
Über IP-Transit bezieht ein Netz dagegen Erreichbarkeit zu weiteren Netzen als Dienstleistung. Ein Hoster kann etwa mit wichtigen Zugangsnetzen direkt peeren und andere Ziele über einen Transitprovider erreichen. Beide Wege ergänzen sich; auch Peering ist nicht zwingend kostenlos, weil Vereinbarungen und Infrastrukturkosten unterschiedlich ausfallen können.
| Begriff | Funktion und Nutzen | Grenze |
|---|---|---|
| Peering | Direkter Verkehrsaustausch zwischen vereinbarten Netzen | Umfasst die vereinbarten Ziele, nicht automatisch das gesamte Internet. |
| IP-Transit | Erreichbarkeit weiterer Netze über einen Dienstleister | Der konkrete Weg hängt auch von dessen Verbindungen und Routing ab. |
| IXP | Gemeinsame Infrastruktur für den Verkehrsaustausch | Teilnahme bedeutet nicht automatisch Peering mit allen anderen Teilnehmern. |
| BGP | Austausch von Informationen zur Erreichbarkeit von IP-Präfixen | Erreichbarkeit allein garantiert keine niedrige Latenz. |
Ein Internetknoten ist somit kein Gütesiegel für jede einzelne Verbindung. Ob ein konkretes Zugangsnetz direkt angebunden ist und ob die Verbindung genügend Kapazität für den Verkehr bietet, lässt sich weder aus der bloßen IXP-Teilnahme noch aus einer langen Liste von Peering-Partnern ablesen.
Wie BGP Netzwege auswählt
Das Border Gateway Protocol, kurz BGP, vermittelt zwischen autonomen Systemen, welche IP-Präfixe über welche Nachbarn erreichbar sind. Ein Präfix bezeichnet dabei einen zusammenhängenden Bereich von IP-Adressen. Router erhalten so mögliche Wege zu einem Ziel; sie wählen jedoch nicht einfach anhand einer gemessenen Ladezeit aus.
Für die Routenwahl gelten Eigenschaften der angekündigten Routen und lokale Vorgaben des jeweiligen Netzbetreibers. Der AS-Pfad nennt die autonomen Systeme auf einem angekündigten Weg und kann bei der Auswahl eine Rolle spielen. Andere Regeln können aber dazu führen, dass eine Route mit weniger aufgeführten Systemen nicht gewählt wird.
Vereinfacht kann das Zugangsnetz einer Kundin den Hoster direkt oder über einen Transitprovider erreichen. Ein direkter Austausch kann einen Umweg vermeiden, muss aber nicht zwingend die schnellste Verbindung sein. Entscheidend sind unter anderem die tatsächlichen Übergabepunkte, die Leitungslänge und die Auslastung entlang des gewählten Wegs.
Ein kurzer AS-Pfad beschreibt insbesondere nicht die geografische Strecke: Innerhalb eines einzigen autonomen Systems können Daten einen weiten Weg zurücklegen. Umgekehrt lässt sich aus mehreren beteiligten Systemen nicht unmittelbar schließen, dass die Verbindung langsam ist. Auch die Zahl der bei einer Traceroute sichtbaren Routerstationen ist für sich kein verlässlicher Qualitätswert.
Hin- und Rückweg können unterschiedlich verlaufen, weil die beteiligten Netze ihre Entscheidungen jeweils selbst treffen. Eine Messung vom Anschluss zum Hoster zeigt daher nicht automatisch, welche Route die Antwort nimmt. Routen können sich außerdem ändern, etwa wenn eine Verbindung ausfällt oder ein Betreiber seine Vorgaben anpasst; ein einzelner Messzeitpunkt beschreibt nur eine Momentaufnahme.
Von der RTT zur Ladezeit
Vereinfacht wird bei einer neuen HTTPS-Verbindung ohne Early Data zunächst die Domain in eine IP-Adresse aufgelöst. Danach baut der Client eine Verbindung auf und handelt die Sicherheitseinstellungen aus, bevor er die Anfrage sendet und die Antwort empfängt. Vorhandene DNS-Einträge und wiederverwendete Verbindungen können einzelne Schritte verkürzen oder entfallen lassen.
Die Round-Trip Time oder RTT misst die Zeit für einen Hin- und Rückweg zwischen zwei Messpunkten. Sie ist nicht die gesamte Ladezeit: Der Server muss eine Anfrage gegebenenfalls verarbeiten, Daten übertragen und der Browser die Seite darstellen. Eine niedrige RTT kann helfen, macht aber eine aufwendige Datenbankabfrage nicht automatisch schnell.
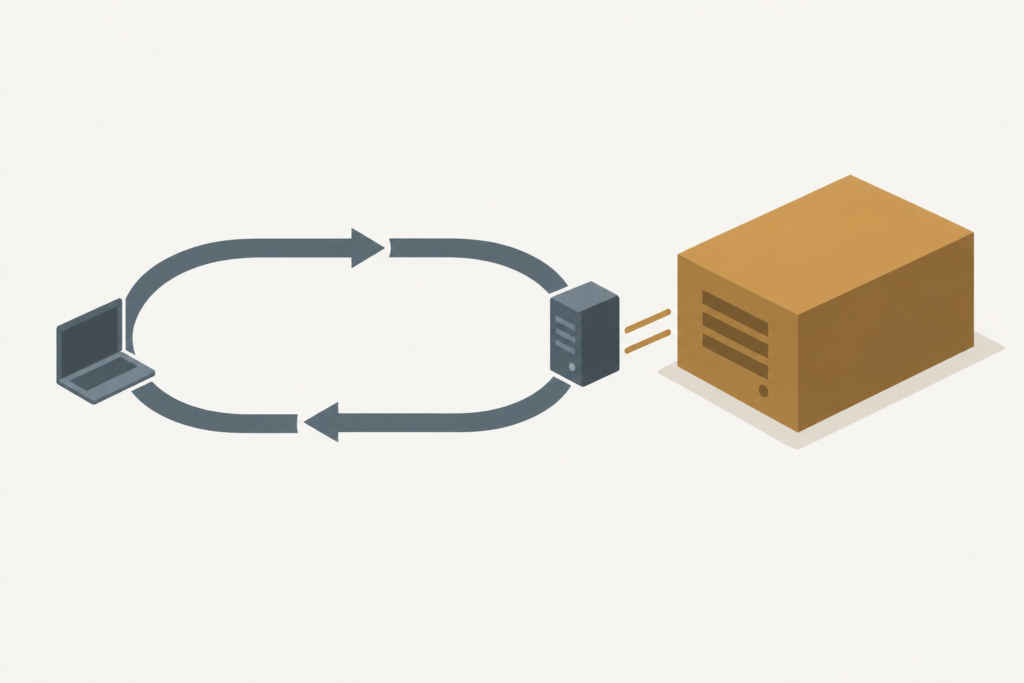
Die Time to First Byte (TTFB) beschreibt die Zeit bis zum Beginn der Antwort. Ihre genaue Abgrenzung hängt vom Werkzeug und Messpunkt ab: Bei einer Navigation können etwa Weiterleitungen, DNS und Verbindungsaufbau einbezogen sein. Der Largest Contentful Paint (LCP) betrachtet dagegen, wann ein großes sichtbares Inhaltselement dargestellt wird; dafür sind auch nach der ersten Antwort weitere Schritte relevant.
Ein Cache kann eine Antwort bereits bereithalten, statt sie bei jedem Aufruf neu erzeugen zu lassen. Dadurch verändern sich die gemessenen Zeiten, ohne dass sich die Netzroute geändert haben muss. Ein Vergleich sollte deshalb berücksichtigen, ob Inhalte aus einem Cache stammen und ob eine Verbindung bereits bestand.
Bandbreite und Latenz beantworten unterschiedliche Fragen: Bandbreite beschreibt die übertragbare Datenmenge pro Zeit, Latenz die Verzögerung. Eine schnelle Leitung kann große Dateien zügig übertragen und trotzdem eine hohe RTT aufweisen. Wie die Namensauflösung vor dem Verbindungsaufbau wirkt, erläutert die Vertiefung zu DNS-Resolvern und Ladezeiten.
Netzanbindung anhand der Zielgruppe vergleichen
Für einen regionalen Shop ist nicht allein entscheidend, wo das Rechenzentrum steht. Relevant ist, wie Kundinnen und Kunden den Shop aus ihren tatsächlichen Zugangsnetzen erreichen. Wähle für einen Hostingvergleich deshalb mehrere deutsche Festnetz- und Mobilfunknetze sowie Standorte aus, die zu deiner Zielgruppe passen. Ein kurzer Weg von deinem Büroanschluss beschreibt zunächst nur diese eine Perspektive.
Berücksichtige auch unterschiedliche Tageszeiten: Wiederhole vergleichbare Messungen etwa tagsüber und abends. Zeigen sich Abweichungen nur in einem Zugangsnetz oder Zeitfenster, ist das ein Ansatzpunkt für die weitere Untersuchung. Daraus allein lässt sich aber weder ein bestimmter Übergabepunkt noch ein überlastetes Peering als Ursache bestimmen.
Frage Anbieter nach ihrer Peering- und Transitstrategie: Welche für deine Kundschaft wichtigen Netze werden direkt erreicht, für welche nutzt der Anbieter Transit? Erkundige dich auch, an welchen Standorten Verbindungen bestehen und ob sich Wege oder Beispielziele aus relevanten Zugangsnetzen überprüfen lassen. Direkter Austausch und Transit können sich ergänzen; keiner der beiden Begriffe garantiert für sich niedrige Ladezeiten.
Eine lange Partnerliste oder die Teilnahme an einem Internetknoten ist noch kein Qualitätsnachweis. An einem IXP tauschen angeschlossene Netze nicht automatisch mit allen anderen Teilnehmenden Verkehr aus. Für die Entscheidung sind nachvollziehbare Messmöglichkeiten und Ergebnisse aus passenden Perspektiven aussagekräftiger als die bloße Zahl der Partner.
Halte bei jedem Angebot fest, welche Ziele, Netze und Zeiträume du vergleichen kannst. Frage außerdem, ob der Anbieter bei einer konkreten Störung Messdaten entgegennimmt und den betroffenen Weg untersuchen kann. So wird aus einer allgemeinen Werbeaussage eine überprüfbare Frage für deinen Shop.
Antwortzeiten mit curl messen
Mit curl kannst du einzelne Zeitpunkte eines HTTP-Abrufs erfassen. Führe den folgenden Vorschlag in einem Terminal mit installiertem curl und einer eigenen oder ausdrücklich freigegebenen HTTPS-Adresse aus. Ersetze https://DEINE-DOMAIN/ durch die gewünschte Adresse. Der Befehl ruft die Ressource tatsächlich ab; für diesen Artikel wurde er nicht ausgeführt.
Die Ausgabe nennt Zeiten in Sekunden. DNS steht für den abgeschlossenen Namenslookup, Verbindung für die hergestellte Verbindung und TLS für die abgeschlossene Sicherheitsverhandlung. Erstes Byte bezeichnet den Zeitpunkt, zu dem die Übertragung der Antwort beginnt; Gesamt erfasst die Dauer des gesamten Transfers.
Diese Werte sind überwiegend kumulative Zeitpunkte ab Beginn des Abrufs, keine unabhängigen Einzeldauern. Addiere sie deshalb nicht. Eine Differenz zwischen zwei aufeinanderfolgenden Zeitpunkten kann bei diesem Ablauf helfen, einen Abschnitt einzugrenzen; sie erklärt aber nicht automatisch, welcher beteiligte Dienst eine Verzögerung verursacht hat.
Der Befehl folgt Weiterleitungen nicht automatisch. Liefert die angegebene Adresse einen Redirect, bezieht sich die Ausgabe zunächst auf diese Antwort und nicht auf die anschließend erreichbare Seite. Prüfe den HTTP-Status und das Weiterleitungsziel gesondert, bevor du Ergebnisse unterschiedlicher Angebote vergleichst.
Proxy, DNS-Cache und Server-Cache können den Ablauf beeinflussen. Dokumentiere daher die Umgebung und wiederhole die Abrufe unter möglichst gleichen Bedingungen. Curl zeigt außerdem nicht, wann ein Browser Inhalte darstellt oder Skripte ausführt. Für die sichtbare Nutzererfahrung brauchst du ergänzend eine Browser- oder Feldmessung.
Messwerte reproduzierbar einordnen
Ein sinnvoller Vergleich beginnt mit einem Messprotokoll: Verwende dieselbe URL und denselben Antworttyp und halte Cache-Zustände möglichst vergleichbar. Notiere Messpunkt, Zugangsnetz, Region und Uhrzeit. Prüfe auch, ob beide Abrufe dieselbe Art von Antwort liefern; eine zwischengespeicherte Seite und eine dynamisch erzeugte Antwort beantworten unterschiedliche Fragen.
Wiederhole die Messung aus mehreren für deine Zielgruppe relevanten Netzen und zu verschiedenen Zeiten. RIPE Atlas bietet vorgefertigte Messungen zu bekannten Diensten aus unterschiedlichen Netzperspektiven; sie ergänzen eigene Abrufe, ersetzen aber nicht die Prüfung der konkreten Website im Browser. Ein einzelner Wert kann eine Auffälligkeit zeigen, trägt aber keinen allgemeinen Vergleich der Hostingqualität.
| Messgröße | Aussagekraft | Sagt nicht allein aus |
|---|---|---|
| RTT | Zeit für Hin- und Rückweg zwischen Messpunkten | Wie schnell eine vollständige Seite sichtbar wird |
| TTFB | Zeit bis zum Beginn der Antwort, abhängig von Messpunkt und Werkzeug | Ob Netzwerk oder Serververarbeitung die Ursache ist |
| LCP | Zeit bis zur Darstellung des größten relevanten Inhaltselements | Welcher Netzabschnitt eine Verzögerung verursacht |
Dokumentiere bei ausreichend vielen Messungen die Anzahl und den Zeitraum sowie Median und ein höheres Perzentil, etwa P95. Der Median beschreibt den mittleren Wert der sortierten Messreihe; das Perzentil hilft, langsamere Beobachtungen sichtbar zu machen. Ohne genügend Werte und Angaben zur Erhebung kann ein einzelnes Perzentil leicht ein falsches Bild vermitteln.
Trenne Labor- und Felddaten: Ein kontrollierter Abruf unter festgelegten Bedingungen ist nicht dasselbe wie eine Messung realer Besuche mit unterschiedlichen Geräten, Netzen und Cache-Zuständen. Beide Perspektiven können sich ergänzen, sollten aber mit Herkunft und Bedingungen ausgewiesen werden, statt ihre Werte ungeklärt zu einer Reihe zu vermischen.
Netzwege und Auffälligkeiten untersuchen
Für die Netzdiagnose ergänzt du die HTTP-Messung um Ping und Traceroute. Ping kann Laufzeiten und ausbleibende Antworten zum Ziel sichtbar machen. Traceroute zeigt eine Folge erreichbarer Zwischenstationen und hilft, Veränderungen des sichtbaren Weges einzugrenzen. Beide Verfahren beschreiben aber nicht unmittelbar, wie schnell eine Website im Browser dargestellt wird.
Wiederhole die Untersuchung von mehreren relevanten Anschlüssen und zu dokumentierten Zeiten. RIPE Atlas stellt vorgefertigte Ping- und Traceroute-Messungen zu bekannten Diensten aus unterschiedlichen geografischen und netztechnischen Perspektiven bereit. Für deine Website vergleiche möglichst denselben Zielhost und prüfe, ob eine Auffälligkeit auch bei wiederholten Messungen zum Ziel auftritt; ein einzelner Messpunkt steht nicht für alle Besucher.
Leite aus einzelnen Zwischenstationen keine eindeutige Ursache ab. Vergleiche stattdessen wiederholte Messungen zum Ziel mit den HTTP-Abrufen und dokumentiere die Ergebnisse samt Zeitpunkt und Messpunkt für eine weitere Untersuchung.
Zeitabhängige Auffälligkeiten untersuchst du, indem du dieselben Messungen etwa tagsüber und zur Hauptlastzeit wiederholst. Steigen dann Laufzeiten oder ausbleibende Zielantworten nur über ein bestimmtes Zugangsnetz, ist ein zeit- oder pfadabhängiger Engpass eine mögliche Erklärung. Die Uhrzeit allein beweist jedoch weder eine Überlastung noch, dass ein Peering-Anschluss dafür verantwortlich ist.
Fällt nur IPv6 oder nur IPv4 auf, miss beide Adressfamilien getrennt und notiere die jeweils erreichte Zieladresse. Unterschiedliche Wege oder Konfigurationen sind mögliche Ursachen; vergleiche anschließend wiederholte Zielmessungen und die sichtbaren Routen. BGP-Routen können sich ändern, sodass ein späterer Test einen anderen Zustand zeigen kann.
Anwendung und Netzwerk unterscheiden
Eine hohe Time to First Byte aus mehreren Zugangsnetzen ist ein Anlass, die Verarbeitung am Server zu untersuchen. Ist zugleich die gemessene RTT niedrig, kann die Wartezeit trotzdem in der Anwendung entstehen: Eine Anfrage muss möglicherweise erst serverseitig verarbeitet werden. Niedrige Netzlaufzeit garantiert keine schnelle Antwort.
Vergleiche zuerst denselben Endpunkt unter möglichst gleichen Bedingungen. Eine dynamische Produktseite und eine bereits zwischengespeicherte Antwort beanspruchen den Server unterschiedlich; auch ein angemeldeter Zugriff kann einen anderen Cache-Pfad nehmen als ein öffentlicher. Dokumentiere deshalb Antwortstatus und Cache-Zustand, bevor du Unterschiede einem Hosting-Netz zuordnest.
Prüfe anschließend Weiterleitungen und die Zeit bis zur Antwort des eigentlichen Ziels. Eine Weiterleitung kann zusätzliche Anfragen auslösen; ob und wie sie in der ausgegebenen TTFB enthalten ist, hängt vom Messwerkzeug ab. Eine hohe Zahl aus einer Browsernavigation ist daher nicht ohne Weiteres mit dem Wert für eine einzelne, nicht weitergeleitete Anfrage vergleichbar.
Für die Serververarbeitung helfen Anwendungsprotokolle und geeignete Profiling-Werkzeuge, die Bearbeitung einer Anfrage näher einzugrenzen. Prüfe bei vergleichbaren Anfragen insbesondere, ob die Antwort serverseitig verzögert wird und ob sich das Cache-Verhalten unterscheidet. Erst die Ergebnisse dieser Untersuchung geben Anhaltspunkte dafür, welche Verarbeitung optimiert werden sollte.
Ist dagegen nur ein Zugangsnetz auffällig, liefern Netzweg und Zusammenschaltung einen Ansatzpunkt, aber noch keinen Schuldnachweis. Vergleiche Zieladressen, Adressfamilien, Cache-Zustände und wiederholte Messungen, bevor du den Anbieter mit Zeitpunkten und Ergebnissen kontaktierst. Für die Anwendungsseite ergänzen reproduzierbare PHP- und HTTP-Workloadtests diese Außensicht um einen Vergleich unter kontrollierter Last.
CDN, Transit oder Anwendung optimieren
Für ein internationales Publikum kann ein CDN cachefähige Inhalte näher an Besuchende bringen. Dadurch muss nicht jede passende Anfrage den gesamten Weg zum Ursprungsserver zurücklegen. Ob das die sichtbare Ladezeit verbessert, hängt unter anderem davon ab, welche Ressourcen im Cache liegen und wie wichtig sie für die Darstellung sind.
Bei einem Cache-Miss und bei Antworten, die nicht am Edge zwischengespeichert werden, bleibt der Weg zum Ursprungsserver relevant. Ein CDN ersetzt deshalb weder eine schnelle Anwendung noch die Untersuchung langsamer dynamischer Anfragen. Prüfe besonders, ob Produktdaten, personalisierte Seiten oder API-Antworten tatsächlich zwischengespeichert werden dürfen.
Lege Cache-Regeln passend zu Aktualität und Inhalt fest: Eine falsche Regel kann veraltete oder für andere Personen bestimmte Daten ausliefern. Berücksichtige außerdem, welche Anfragedaten der CDN-Anbieter verarbeitet und welche vertraglichen und datenschutzrechtlichen Anforderungen für dein Projekt gelten. Miss anschließend Cache-Treffer und Cache-Misses getrennt, statt nur einen günstigen Einzelwert zu betrachten.
Mehrere Transitprovider können einem Hoster alternative Wege zu anderen Netzen eröffnen. Daraus folgt jedoch nicht automatisch, dass die Wege unabhängig sind oder jeder Ausfall abgefangen wird: Verbindungen können gemeinsame Infrastruktur nutzen, und die tatsächlich gewählte Route hängt von verfügbaren Routen und Richtlinien ab. Auch direktes Peering und Transit können sich ergänzen.
Frage Anbieter deshalb nach der Erreichbarkeit deiner wichtigen Zugangsnetze und Regionen, nach Transit- und Peering-Strategie sowie nach nutzbaren Messmöglichkeiten. Lass konkrete Zusagen zu Verbindungen oder Verfügbarkeit belegen. Wiederhole nach einer Änderung dieselben Messungen aus den relevanten Netzen und vergleiche auch die Anwendungsperspektive, bevor du die Maßnahme als Verbesserung bewertest.
Quellen und fachlicher Stand
Recherche-Stand:
Recherche- und Quellenstand: 13. November 2026. S7 war bei der Prüfung nicht abrufbar und wird für die korrigierten Aussagen nicht verwendet. Keine eigenen Messungen durchgeführt; ein Chart entfällt mangels geeigneter Vergleichsdaten.
https://datatracker.ietf.org/doc/html/rfc4271.html
https://web.dev/articles/optimize-ttfb?hl=en
https://www.cloudflare.com/learning/cdn/glossary/internet-exchange-point-ixp/
https://www.cloudflare.com/learning/network-layer/what-is-peering/
https://datatracker.ietf.org/doc/rfc4271/
https://curl.se/docs/manpage.html?data1=sru
https://web.dev/blog/common-misconceptions-lcp?authuser=00
https://atlas.ripe.net/docs/getting-started/well-known-measurements/