Ein unzureichend isolierter PHP-Prozess oder eine Schwachstelle in einem Drittanbieter-Plugin genügen oft, um die Integrität einer gesamten Hosting-Umgebung zu kompromittieren. Systemadministratoren stehen anschließend vor der komplexen Aufgabe, den entstandenen Schaden auf Serverebene zu analysieren und zu beheben. Die Annahme, man könne ein System mit Standardwerkzeugen restlos säubern, erweist sich in der Praxis jedoch zumeist als Trugschluss. Sobald Schadcode tiefe Systemebenen erreicht oder Datenbanktabellen strukturell beschädigt, stoßen konventionelle Rettungsmaßnahmen unweigerlich an ihre architektonischen Grenzen. Dieser Artikel beleuchtet die strukturellen Schwachstellen moderner Content-Management-Systeme. Er analysiert detailliert, auf welchen Wegen Schadcode in die Infrastruktur eindringt und warum eine vollständige Wiederherstellung des ursprünglichen Zustands auf Code- und Datenbankebene nach einer massiven Kompromittierung technisch kaum garantiert werden kann.
Anatomie eines serverseitigen Einbruchs und initiale Schadensbegrenzung
Wenn Angreifer eine Schwachstelle in einem Theme oder Plugin ausnutzen, findet der initiale Zugriff fast immer über den Webserver statt. NGINX oder Apache führen den manipulierten HTTP-Request aus, woraufhin der PHP-FPM-Prozess die Schadroutine mit den Rechten des jeweiligen Systembenutzers verarbeitet. Dies ermöglicht das unmittelbare Ablegen erster Dropper-Skripte im Dateisystem des Servers. Administratoren bemerken den Vorfall häufig erst verzögert durch Lastspitzen, ungewöhnlichen Outbound-Traffic oder das Blacklisting der zugewiesenen IP-Adresse.
Ist ein System auf diese Weise kompromittiert, müssen sofortige Isolationsmaßnahmen auf Netzwerkebene greifen. Wenn ein WordPress gehackt wurde, erfordert dies zunächst die konsequente Sperrung des externen Zugriffs sowie die Unterbindung jeglicher ausgehender Verbindungen. Ein reines Deaktivieren betroffener Plugins über das Command Line Interface (WP-CLI) reicht auf dieser Stufe der Eskalation nicht mehr aus. Der Schadcode hat sich zu diesem Zeitpunkt zumeist bereits weit über den initialen Infektionsvektor hinaus im System ausgebreitet.
„Eine rein dateibasierte Säuberung ignoriert die Persistenz, die moderne Malware tief in den Datenbankstrukturen und im Arbeitsspeicher des Servers verankert.“
Die strikte Isolierung des betroffenen Virtual Hosts auf CloudLinux-Ebene verhindert zuverlässig das Übergreifen auf benachbarte Instanzen. Dennoch bleibt der spezifische Container für sich genommen vollständig kompromittiert. Eine tiefgehende Log-Analyse des NGINX-Access-Logs sowie der PHP-Error-Logs ist zwingend erforderlich, um den genauen Startzeitpunkt der Infektion zu bestimmen. Nur durch diese forensische Vorarbeit lässt sich evaluieren, ob ein unbeschädigtes Backup aus der Zeit vor dem Vorfall überhaupt noch auf den Storage-Systemen existiert.
Persistenz-Mechanismen: Warum Schadcode Systemneustarts überlebt
Moderne Malware-Architekturen beschränken sich längst nicht mehr auf einfache Skript-Injektionen in der index.php oder wp-config.php. Sie nutzen hochkomplexe Persistenz-Mechanismen, um dauerhaften Zugriff auf den Webserver zu gewährleisten und Entdeckungen zu entgehen. Beliebt ist die gezielte Modifikation von legitimen Core-Dateien durch Base64-enkodierte Strings, die erst zur Laufzeit im RAM dechiffriert werden. Dies unterläuft klassische signaturbasierte Virenscans systematisch, da der eigentliche Schadcode auf der Festplatte stark verschleiert bleibt.
Ein weiteres massives Einfallstor bildet die Manipulation serverseitiger Cronjobs durch automatisierte Skripte. Angreifer schreiben spezifische Instruktionen in die Crontab des Webusers, die in regelmäßigen Abständen versteckte Backdoors neu generieren. Selbst wenn ein Administrator die offensichtlichen Malware-Dateien manuell löscht, sorgt der Cronjob für eine sofortige automatische Re-Infektion. Dies führt zu einem zyklischen Katz-und-Maus-Spiel, das wertvolle Serverressourcen bindet und die operative Reparatur massiv blockiert.
Auf Datenbankebene verankern Angreifer ihre Payloads besonders häufig in der wp_options-Tabelle. Autoload-Einträge werden gezielt missbraucht, um schadhaften PHP-Code bei jedem einzelnen Seitenaufruf direkt aus der Datenbank in den Ausführungskontext zu laden. Da diese Einträge oft in serialisierten Datenstrukturen versteckt sind, führt ein einfaches Suchen und Ersetzen auf SQL-Ebene unweigerlich zur Zerstörung des Daten-Arrays. Die funktionale Integrität der gesamten Webanwendung bricht dadurch sofort zusammen.
Strukturelle Zerstörung: Die analytischen Grenzen der forensischen Bereinigung
Die Erwartungshaltung, man könne nach einer umfassenden Infektion eine Web-Instanz verlässlich in den Originalzustand zurückversetzen, ignoriert die fundamentale Architektur des Systems. Sobald Malware systematisch Dateiberechtigungen auf Betriebssystemebene verändert oder Kernkomponenten überschreibt, lässt sich der saubere Ausgangszustand algorithmisch kaum noch rekonstruieren. Der Versuch, derart korrumpierte Strukturen schrittweise zu reparieren, hinterlässt fast immer inkonsistente Dateifragmente.
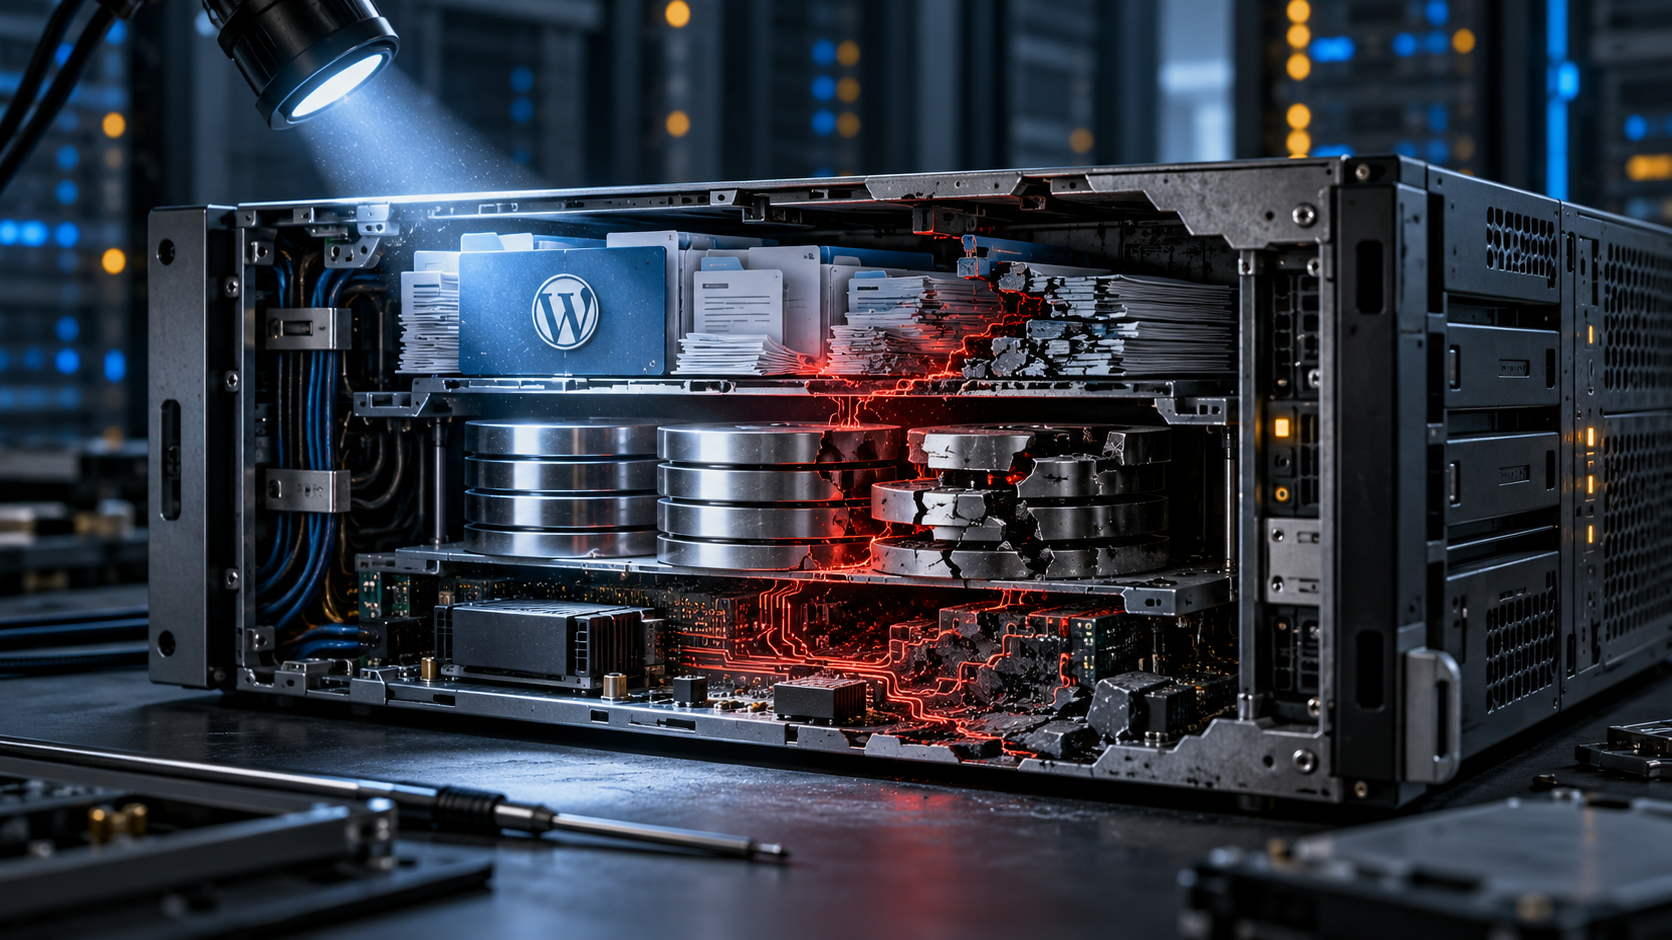
Diese strukturelle Zerstörung manifestiert sich bei genauer Analyse zumeist auf mehreren Ebenen der Infrastruktur. Systemadministratoren stoßen bei der forensischen Auswertung typischerweise auf folgende irreparable Schadensmuster:
- Korruption serialisierter Arrays: Malware-Skripte verändern Längenangaben in serialisierten PHP-Objekten innerhalb der Datenbank, was zur permanenten Unlesbarkeit und zum Verlust der Datensätze führt.
- Kaskadierende Berechtigungsfehler: Das rekursive Setzen von fehlerhaften Berechtigungen (wie CHMOD 777) auf gesamte Verzeichnisbäume zerstört das fein abgestimmte Sicherheitskonzept von Linux.
- Manipulation kompilierter Assets: Kompromittierte Build-Prozesse in Custom-Themes injizieren Schadcode direkt in minifizierte JavaScript-Dateien, deren sauberer Quellcode auf dem Webserver gar nicht vorliegt.
- Überschriebene System-Binaries: In eskalierten Fällen modifiziert die Malware Systemwerkzeuge auf Betriebssystemebene, wodurch die Root-Umgebung des Servers als kompromittiert gelten muss.
Besonders kritisch ist die Lage, wenn die Infektion die Tabellenstrukturen der MariaDB-Datenbank tiefgreifend modifiziert hat. Angreifer löschen oft bestehende Indizes oder verändern Datentypen, um ihre eigenen Tabellen für eine externe C2-Kommunikation (Command and Control) anzulegen. Eine saubere Rückführung auf das exakte Schema der ursprünglichen Installation erfordert einen enormen und fehleranfälligen manuellen Aufwand. In vielen Fällen bleiben verborgene Trigger in der Datenbank unentdeckt, die bei regulären Operationen weiterhin Schadcode ausführen.
Auswirkungen auf Webhosting-Infrastruktur und Caching-Topologien
Eine schwere serverseitige Kompromittierung betrifft keineswegs nur das isolierte Content-Management-System, sondern zieht oft die gesamte Performance-Architektur in Mitleidenschaft. Schadcode erzeugt in der Regel eine massive Anzahl an fehlerhaften Datenbankabfragen oder manipulierten externen HTTP-Requests. Dies führt zur sofortigen Auslastung der verfügbaren PHP-FPM-Worker und blockiert den NGINX-Webserver nachhaltig. Unter Lastbedingungen provoziert dies einen Denial-of-Service-Zustand, der auch völlig unbeteiligte Projekte auf demselben Host offline zwingt.
Moderne Beschleunigungstechnologien verkomplizieren die Fehlerdiagnose in solchen Szenarien zusätzlich. Ein FastCGI Cache auf NGINX-Ebene speichert die generierten HTML-Seiten direkt im Arbeitsspeicher oder auf performanten NVMe-SSDs. Wenn Malware Weiterleitungen auf externe Phishing-Seiten injiziert, werden diese schadhaften Header vom Cache erfasst und rasend schnell statisch ausgeliefert. Die eigentliche PHP-Anwendung wird dabei komplett umgangen, was die Identifikation der Fehlerquelle massiv erschwert.
Bei der Evaluierung der notwendigen Rettungsmaßnahmen müssen Administratoren präzise zwischen verschiedenen Eskalationsstufen unterscheiden. Die Wahl der eingesetzten Analysemethode entscheidet maßgeblich über die langfristige Stabilität des Systems.

Der Versuch, eine stark infizierte Umgebung lediglich zu patchen, scheitert in der Praxis fast immer an den Restriktionen komplexer Systemumgebungen. Wenn tiefgreifende Rootkits installiert wurden, bringt selbst die penibelste Bereinigung der Webroot keine tatsächliche Sicherheit mehr. Die Isolation durch Container-Technologien kann zwar das Übergreifen auf andere Nutzer stoppen, schützt den betroffenen Tenant jedoch nicht vor der vollständigen Zerstörung seiner eigenen Datenbasis.
Strategien für den strukturierten Neuaufbau nach einem Totalverlust
Wenn die Systemintegrität unwiderruflich zerstört ist, muss der administrative Fokus zwingend von der Reparatur auf die sichere Datenextraktion verschoben werden. Das technische Ziel ist nicht länger, die alte Umgebung lauffähig zu machen, sondern ausschließlich die reinen Nutzdaten aus der Datenbank zu retten. Der virtuelle Server, auf dem der Sicherheitsvorfall stattfand, muss als toxisch deklariert und mittelfristig vollständig formatiert werden. Ein bloßes Zurückspielen eines Backups auf denselben, möglicherweise noch kompromittierten Webspace stellt ein unkalkulierbares Risiko dar.
Der Extraktionsprozess erfordert eine strikte und kompromisslose Trennung von ausführbarem Code und statischen Daten. Sämtliche PHP-Dateien – seien es Core-Dateien, Themes oder installierte Plugins – müssen ohne Ausnahme verworfen werden. Administratoren laden stattdessen verifizierte, kryptografisch signierte Originaldateien aus den offiziellen Repositories herunter. Dieser radikale Ansatz garantiert, dass definitiv keine modifizierten Skripte in die neu provisionierte Umgebung übertragen werden.
Die Säuberung des exportierten Datenbank-Dumps erfordert anschließend den Einsatz präziser Textwerkzeuge. Mittels regulärer Ausdrücke auf Kommandozeilenebene werden Schadcode-Muster aus den betroffenen Tabellen extrahiert und gelöscht. Hierbei ist extreme administrative Vorsicht geboten, um die UTF-8-Codierung und die relationalen Strukturen der Tabellen nicht versehentlich zu beschädigen. Nach der erfolgreichen manuellen Bereinigung wird der saubere SQL-Dump in eine frisch aufgesetzte MariaDB-Instanz importiert.
Abschließend müssen sämtliche Datenbankpasswörter sowie die kryptografischen Salts in der zentralen Konfigurationsdatei zwingend neu generiert werden. Die alte, isolierte Umgebung wird erst dann endgültig abgeschaltet, wenn der DNS-Record erfolgreich auf den neuen, gehärteten Server verweist. Dieser harte architektonische Schnitt ist die einzige technisch saubere Methode, um eine Persistenz der Malware absolut auszuschließen.
Hardware-basierte Härtung und serverseitige Prävention
Nach einem erfolgreichen Systemneuaufbau muss die Hosting-Architektur proaktiv gegen erneute Angriffe gehärtet werden. Moderne Hardware-Komponenten spielen dabei eine unerwartet entscheidende Rolle für die Effizienz serverseitiger Sicherheitswerkzeuge. Ein Server mit aktueller PCIe 5.0 NVMe-Speicheranbindung ermöglicht es, tiefgehende forensische Scans und File Integrity Monitoring in einem Bruchteil der üblichen Zeit durchzuführen.
Auf Software-Ebene ist die konsequente Implementierung von Live-Patching-Konzepten wie KernelCare heutzutage im professionellen Umfeld unerlässlich. Diese Technologien ermöglichen es Administratoren, kritische Sicherheitsupdates direkt in den laufenden Linux-Kernel einzuspielen, ohne dass ein fehleranfälliger Server-Reboot notwendig wird. Die planmäßige Downtime für Wartungsfenster entfällt komplett, wodurch sich neu entdeckte Schwachstellen im Betriebssystem unmittelbar nach Bekanntwerden schließen lassen.
Ergänzend dazu muss eine moderne Web Application Firewall (WAF) direkt auf der Ebene des Reverse-Proxys integriert werden. Spezifische Filter-Regelwerke blockieren bösartige Requests wie SQL-Injections zuverlässig auf Netzwerkebene, bevor diese den PHP-Interpreter überhaupt erreichen können. In intelligenter Kombination mit einem proaktiven Malware-Schutz entsteht so eine robuste, mehrschichtige Verteidigungslinie für die gesamte Infrastruktur.