Videre til indhold

Med Plesk kan du aktivere en enkel og gratis beskyttelse mod angreb.
Under Plesk-indstillingerne, logget ind som administrator, kan du konfigurere Fail2ban-tjenesten.
Tjenesten fail2ban
fail2ban overvåger logfilerne for de aktiverede tjenester og søger efter definerede mønstre og IP-adresser. Programmet er designet til at beskytte mod denial of service-angreb ved at markere mange adganger fra den samme IP-adresse til den samme tjeneste og derefter bruge den Firewall blive blokeret.
Dette fungerer normalt ret godt i forhold til automatiserede test af SSH-tjenestens adgangskoder. Systemet er dog ikke længere egnet til mange konfigurationsfiler.

Du kan definere mange indstillinger, f.eks. det nøjagtige mønster, hvorefter programmet skal rapportere en alarm, eller det tidspunkt, hvor angriberens IP-adresse skal blokeres.
De enkelte tjenesteydelsers musts defineres derefter i såkaldte fængsler.
Fængslerne

Generelt er der ikke aktiveret noget i øjeblikket. En nyttig beskyttelse ville være SSH-adgang og muligvis FTP-adgang, hvor det giver mere mening at indstille standard SSH-porten fra port 22 til en anden port.
En anden god beskyttelse ville være adgang til WordPress xmlrpc.php eller wp-admin samt joomlas /administrator/index.php . Der forekommer også DoS-angreb her fra tid til anden, som så kan blokeres relativt hurtigt.
Med mange adganger til serveren gør fail2ban systemet langsommere, men også mærkbart langsommere. Der findes nu ganske gode alternativer som f.eks. csf som firewall-løsning med LFD eller i denne forbindelse også den færdige pakke imunify360.
Dette giver f.eks. angriberen mulighed for at låse sig selv op igen, når DoS-angreb finder sted. Det kan umiddelbart virke absurd, men de fleste angreb er fuldt automatiseret af robotter. Her sker det dog fra tid til anden, at almindelige adganger også bliver markeret som angreb. Her kan personen dog låse sig selv op igen ved at indtaste et kodeord.
Hvidliste og sortliste
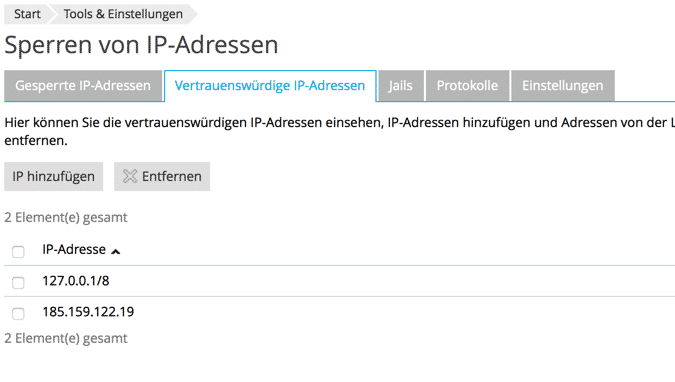
Du kan naturligvis også skrive enkelte IP-adresser og IP-ranger på whitelist eller blacklist.
For alle dem, der finder Plesk-licensen for dyr, tilbyder fail2ban i det mindste en grundlæggende standardbeskyttelse, som ikke koster noget og kan administreres via brugergrænsefladen.