 Vai al contenuto

Evento Plesk Gli handler mi consentono di automatizzare in modo mirato le attività ricorrenti di hosting e di standardizzare i processi in modo affidabile. Mostrerò in modo pratico come collego gli eventi, attivo gli script e, in questo modo, accelero in modo misurabile l’amministrazione, l’integrazione e la qualità.
Punti centrali
Prima di approfondire l’argomento, riassumo brevemente gli aspetti più importanti, concentrandomi su un’automazione scalabile, sicura e tracciabile. Affronterò i trigger tipici, gli script ben strutturati, le priorità e l’integrazione con i sistemi esterni. Nel farlo, mantengo i processi snelli, documento i risultati e integro percorsi di errore nell’esecuzione. Queste linee guida aiutano a gestire gli handler senza intoppi e a limitare i rischi. In questo modo, la Automazione è gestibile e contribuisce direttamente all'efficienza.
- Innesco Definire: selezionare l'evento, associare correttamente l'azione
- Script compilazione: gestione degli errori, registrazione, codici di uscita
- Priorità controllo: ordine di più handler per ogni evento
- Diritti Da tenere presente: contesto utente appropriato, privilegi minimi
- Integrazione utilizzare: integrare CRM, fatturazione e monitoraggio
Punto su percorsi semplici, competenze ben definite e risultati coerenti. Grazie a questi elementi, riesco a garantire un servizio affidabile Flussi di lavoro, che amplio o sostituisco in qualsiasi momento.
Cosa sono gli event handler in Plesk?
Un gestore di eventi associa un evento specifico a un’azione prestabilita, creando così la base tecnica Accoppiamento tra l'evento scatenante e la reazione. Quando Plesk genera un evento come „Customer Account Created“, „Subscription Created“ o „Domain Deleted“, il mio handler avvia un comando, uno script o un file binario. A tal fine utilizzo l’interfaccia grafica (Strumenti e impostazioni → Gestione eventi) oppure l’utilità CLI event_handler, a seconda del flusso di lavoro e dell’ambiente. Il principio di base rimane lo stesso: si verifica un evento, Plesk passa le variabili di contesto e l’handler le elabora in modo deterministico. In questo modo ottengo risultati coerenti Processi, che reagiscono sempre allo stesso modo, indipendentemente dall’ora, dall’umore o dalla forma fisica del momento.
Avvio rapido dall'interfaccia
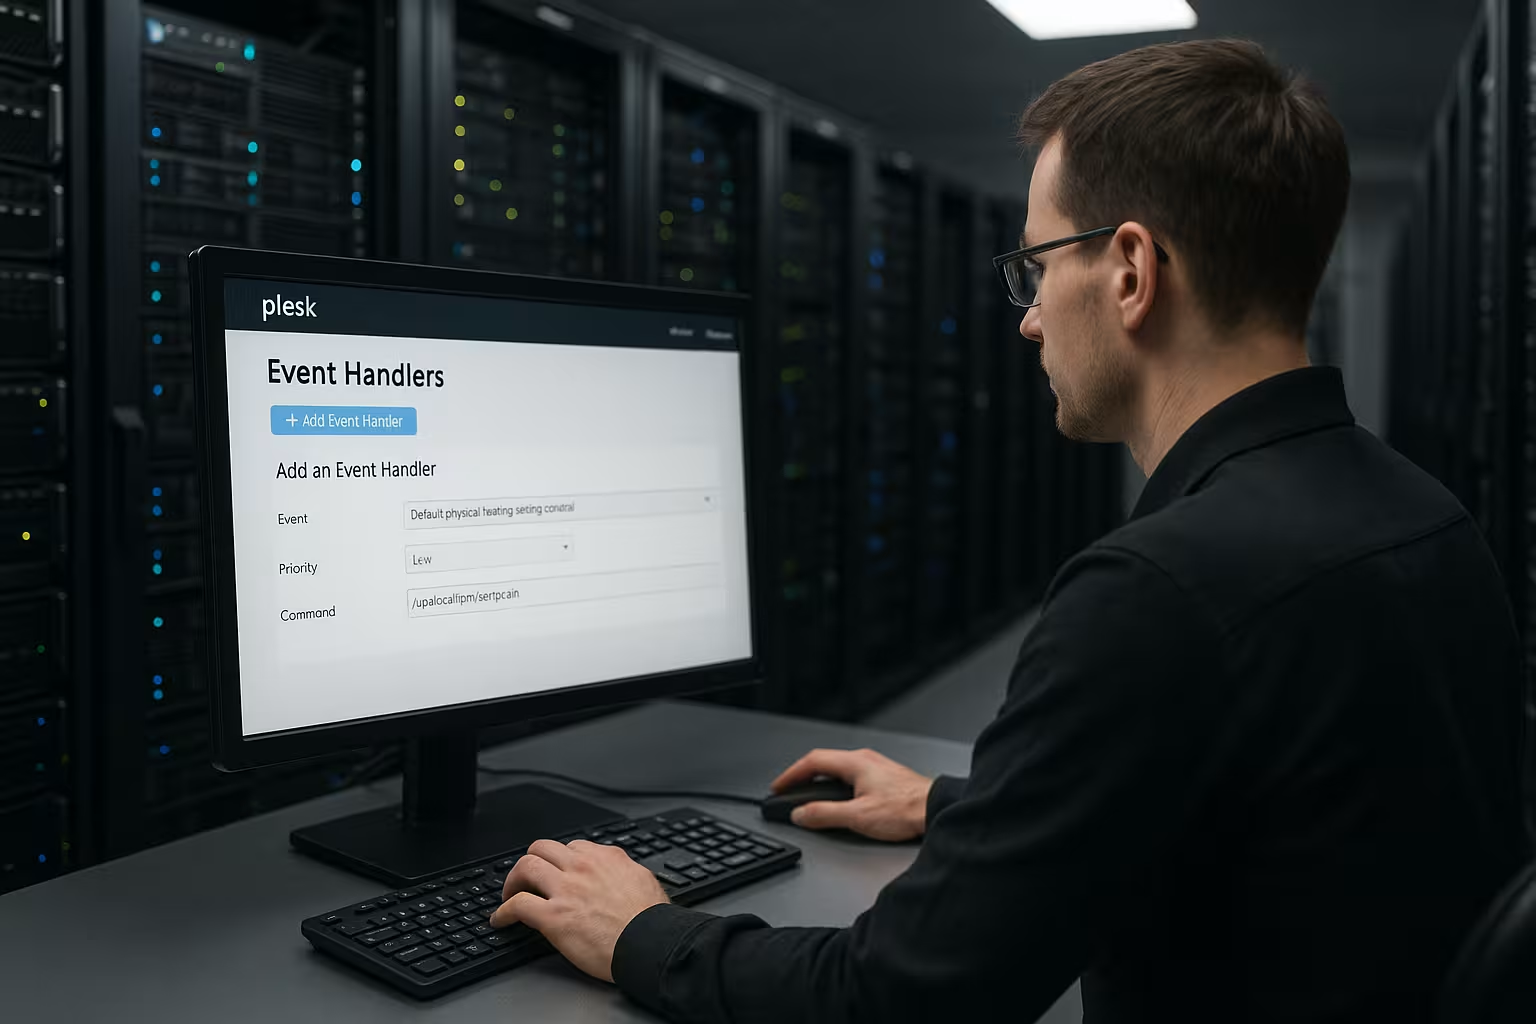
Per iniziare, utilizzo l’interfaccia grafica (GUI) e creo rapidamente nuovi handler senza aprire una shell. Seleziono l’evento di destinazione, assegno una priorità adeguata, definisco l’utente esecutore (Linux: root, Windows: amministratore Plesk) e inserisco il percorso completo dello script. Successivamente, verifico le variabili dell’evento e le passo allo script, in modo che l’azione contenga tutti i dati necessari. Chi utilizza Plesk in modo più esteso nella propria attività quotidiana trarrà vantaggio da una panoramica delle funzioni e dei campi di applicazione; a tal fine è utile la compatta Gestione del server Plesk. Dopo aver salvato, convalido il risultato con un evento di test e verifico nei log se il mio Azione ha funzionato correttamente. Questo approccio fa risparmiare tempo e crea una chiara Documentazione per operatore.
Gestione automatizzata tramite CLI
Nelle configurazioni automatizzate integro sistematicamente gli event handler nella CLI per garantire la riproducibilità delle distribuzioni. Elenco gli eventi disponibili, creo nuovi handler e aggiorno le voci esistenti tramite script, in modo che le pipeline CI/CD procedano senza intoppi. Se utilizzato con coerenza, si ottiene una cronologia chiara e stati coerenti su molti server. Per individuare tempestivamente gli errori, registro gli output dei miei script e verifico i codici di ritorno. Utilizzo regolarmente i seguenti comandi di base e adatto parametri quali evento, priorità, utente e comando al rispettivo Dintorni a:
# Visualizza gli eventi disponibili
plesk bin event_handler --list-events

# Crea un gestore (esempio)
plesk bin event_handler --create \
  -event "Account cliente creato" \
  -priority 20 \
  -user root \
  -command "/usr/local/bin/on_customer_created.sh"

# Verifica della configurazione
plesk bin event_handler --list
Esempi pratici
Quando vengono creati nuovi account cliente, eseguo uno script che genera voci nel CRM e invia un messaggio interno. Quando creo un abbonamento, imposto record DNS standardizzati, configuro caselle di posta opzionali e scrivo i log di audit. In caso di aggiunte di domini, avvio una routine che richiede i certificati o aggiorna i file di configurazione per i proxy inversi. Se un abbonamento subisce modifiche, un handler innesca una chiamata API esterna che sincronizza le licenze o le tariffe di fatturazione. Questi casi d’uso riducono il carico amministrativo, diminuiscono il tasso di errore e rafforzano la Tracciabilità ogni azione. In questo modo si crea una struttura ripetibile che posso adattare in modo mirato a ciascun cliente espandi.
Tabella: Eventi e impostazioni importanti
Prima di creare un handler, pianifico l’evento, la priorità, il contesto utente e l’obiettivo della mia azione. La seguente panoramica mi aiuta a definire standard sensati e a garantire la coerenza su più host. Qui raggruppo gli eventi tipici di Plesk e aggiungo indicazioni sull’utente consigliato e sulle reazioni più comuni. La colonna „Variabili“ mi ricorda quali contesti Plesk mette a disposizione dello script. Questa struttura riduce i tempi di formazione, aumenta la qualità e rafforza la competenza tecnica Chiarezza in funzione.
| Evento | Variabili tipiche | Utente consigliato | Esempio di azione | Priorità |
|---|---|---|---|---|
| Account cliente creato | NEW_CONTACT_NAME, NEW_LOGIN | root / Amministratore | Voce CRM, e-mail di benvenuto | 20 |
| Abbonamento creato | SUBSCRIPTION_ID, DOMAIN_NAME | root / Amministratore | Impostazione dei record DNS, casella di posta predefinita | 30 |
| Creazione del dominio | DOMAIN_NAME, IP_ADDRESS | root / Amministratore | Richiedere un certificato SSL, scrivere la configurazione del proxy | 40 |
| E-mail Nome Data di creazione | MAIL_NAME, DOMAIN_NAME | root / Amministratore | Impostare una quota, modello di risposta automatica | 50 |
| Impostazioni di hosting aggiornate | HOSTING_TYPE, DOCUMENT_ROOT | root / Amministratore | Modificare i permessi dei file, svuotare la cache | 60 |
Grazie a questo riferimento, mi risparmio lunghe ricerche e posso creare nuove automazioni in modo decisamente più veloce, senza dover Diligenza di fare a meno.
Sicurezza, diritti e monitoraggio
Scelgo consapevolmente l'utente esecutivo e mantengo i privilegi al minimo possibile, in modo che gli script facciano solo ciò che è previsto. Incapsulo le routine sensibili in wrapper separati, verifico gli input e impongo codici di uscita corretti. Per gli eventi ricorrenti, vale inoltre la pena adottare una strategia di hardening, ad esempio basata su Guida a Fail2ban, per bloccare tempestivamente eventuali modelli sospetti. Considero la registrazione dei log un obbligo: ogni handler scrive l’ora, l’evento, i parametri e il risultato in un file centrale o in un backend di monitoraggio. In questo modo riesco a individuare anomalie, a circoscrivere le cause e a soddisfare i requisiti di audit chiaro. La sicurezza non è un elemento aggiuntivo, ma parte integrante di ogni Automazione.
Priorità, ordine e dipendenze
Se più handler sono associati allo stesso evento, ne controllo l’esecuzione tramite priorità e rispetto rigorosamente le dipendenze. Una catena ben strutturata inizia spesso con la registrazione (logging), seguita dalle notifiche e solo successivamente dalle integrazioni che coinvolgono sistemi esterni. Documento questa sequenza nel wiki del team e inserisco un link nella descrizione dell’handler, in modo che tutti ne conoscano il contesto. Laddove vi sono interazioni, verifico che gli effetti collaterali abbiano un comportamento idempotente, per evitare esecuzioni duplicate. In caso di dubbio, incapsulo gli effetti collaterali e metto in sicurezza i percorsi critici tramite codici di ritorno e Transazioni . Questa disciplina previene le condizioni di competizione e mantiene la tecnica Pulizia dei miei processi.
Test, staging e rollout
Prima che qualsiasi cosa venga messa in produzione, testo tutti gli handler in un ambiente di staging con dati realistici e tempistiche controllate. Attivo gli eventi in modo mirato, controllo i log, confronto lo stato teorico con quello effettivo e documento le discrepanze. Solo quando i risultati sono riproducibili, automatizzo il rollout tramite script o gestione della configurazione. Tengo a disposizione dei rollback per ripristinare rapidamente le versioni difettose senza compromettere i servizi. Successivamente, monitoro attentamente le prime esecuzioni per risolvere rapidamente eventuali problemi iniziali. In questo modo il mio rollout rimane pianificabile e il qualità affidabile nella produzione alto.
Diagnosi dei guasti e ripristino
Se un handler non si attiva o fallisce, controllo innanzitutto l’assegnazione degli eventi, il contesto utente, i permessi dei file e i percorsi. Successivamente controllo i log, se necessario aumento il livello di verbosità e simulo l’esecuzione, comprese le variabili, tramite la shell. Se si verificano incongruenze nella configurazione di Plesk, questo mi aiuta Plesk Repair Toolkit, correggere automaticamente i problemi noti. Dispongo inoltre di procedure di ripristino ben definite: disattivare gli handler difettosi, correggerli, testarli nuovamente e riattivarli in modo ordinato. Grazie a percorsi diagnostici chiari, riduco al minimo i tempi di inattività e garantisco la Disponibilità mio Servizi.
Integrazione tramite hook ed estensioni
Se un classico gestore di eventi non è sufficiente, utilizzo hook e listener per intervenire più in profondità in Plesk. Un listener di eventi PHP in admin/plib si integra direttamente nei processi interni e amplia le mie possibilità di reazione. Inoltre, nelle estensioni aggiungo eventi personalizzati che in seguito compaiono nell’Action Log e possono essere elaborati come eventi nativi. Si crea così un’architettura flessibile in cui Plesk genera gli eventi e i miei moduli forniscono esattamente l’azione adeguata. In tutto questo, presto attenzione alla compatibilità tra le versioni, documento le interfacce e testo gli aggiornamenti con largo anticipo. In questo modo le integrazioni rimangono durature e ben gestibili durante le finestre di manutenzione. controllabile.
Modelli di script: robusti, testabili, riutilizzabili
Creo modelli di script coerenti che individuano tempestivamente gli errori, li registrano in modo accurato e terminano in modo deterministico. Ciò riduce i tempi di inattività e accelera la ricerca degli errori. Per Linux preferisco Bash con opzioni rigorose e funzioni chiare:
#!/usr/bin/env bash
set -Eeuo pipefail
IFS=$'\n\t'

LOGFILE="/var/log/plesk/handlers/on_domain_created.log"

log() {
  printf '%s | %s | %s\n' "$(date -Is)" "$1" "$2" | tee -a "$LOGFILE"
}

cleanup() { log INFO "Pulizia eseguita"; }
trap cleanup EXIT
trap 'log ERROR "Riga $LINENO non riuscita"; exit 1' ERR

: "${DOMAIN_NAME:=}"
: "${IP_ADDRESS:=}"
if [[ -z "$DOMAIN_NAME" ]]; then
  log ERROR "DOMAIN_NAME mancante"; exit 2
fi

log INFO "Avvio dell'handler per $DOMAIN_NAME con IP ${IP_ADDRESS:-n/a}"

# Esempio: sistema DNS idempotente
if ! grep -q "$DOMAIN_NAME" /etc/bind/managed.list; then
  echo "$DOMAIN_NAME" >> /etc/bind/managed.list
  log INFO "Voce DNS contrassegnata"
else
  log INFO "Voce DNS già presente"
fi

log INFO "Operazione completata"; exit 0
Su Windows mi affido a PowerShell con Try/Catch, registrazione strutturata dei log e codici di uscita chiari:
Param(
  [string]$DOMAIN_NAME,
  [string]$SUBSCRIPTION_ID
)

$ErrorActionPreference = "Stop"
$log = "C:\plesk\logs\handlers\on_subscription_created.log"
function Write-Log($level, $msg) {
  "$([DateTime]::UtcNow.ToString('o')) | $level | $msg" | Out-File -FilePath $log -Append -Encoding UTF8
}

try {
  if ([string]::IsNullOrEmpty($DOMAIN_NAME)) { throw "DOMAIN_NAME mancante" }
  Write-Log "INFO" "Avvio per $DOMAIN_NAME (Sottoscrizione $SUBSCRIPTION_ID)"
  # Azione di esempio
  Write-Log "INFO" "Azione riuscita"
  exit 0
} catch {
  Write-Log "ERROR" $_.Exception.Message
  exit 1
}
Variabili, passaggi di parametri e quotazione corretta
Plesk fornisce dati specifici per ogni evento Variabili di contesto, spesso con prefissi come NEW_/OLD_ (ad es. NEW_LOGIN) o nomi descrittivi (DOMAIN_NAME, SUBSCRIPTION_ID). In ogni script verifico quali variabili sono impostate e utilizzo le virgolette difensive:
- Linux: inserire sempre i parametri tra virgolette doppie per evitare problemi legati agli spazi e ai metacaratteri.
- Windows: racchiudere correttamente le stringhe tra virgolette, prestare attenzione alle tabelle di codici, utilizzare la barra rovesciata per l'escape dei percorsi.
- Individuare tempestivamente le variabili mancanti e terminare l'operazione con codici di uscita univoci.
Importante: non tutti gli eventi forniscono tutti i valori previsti. Per ogni handler, documento le variabili effettivamente utilizzate e verifico i casi limite (valori vuoti, caratteri speciali, valori molto lunghi) per evitare sorprese.
Comportamento temporale, asincronia e risorse
Gli handler non bloccano le azioni principali, ma dovrebbero breve e non consumare troppe risorse. Incapsulo i carichi di lavoro più lunghi in modo asincrono, affinché l’interfaccia utente e il provisioning rimangano fluidi. A tal fine, su Linux utilizzo ad esempio systemd-run o un processo in background, mentre su Windows utilizzo i Job:
# Linux: esecuzione asincrona
systemd-run --unit=plesk-handler-%i --collect /usr/local/bin/langläufer.sh "$DOMAIN_NAME"

# In alternativa, semplicemente in background
nohup /usr/local/bin/langläufer.sh "$DOMAIN_NAME" >/dev/null 2>&1 &

# Windows: processo in background
Start-Job -ScriptBlock { & "C:\Scripts\langlaeufer.ps1" $env:DOMAIN_NAME } | Out-Null
Imposto dei timeout per le chiamate remote, limito i tentativi di ripetizione con il backoff e salvo i risultati intermedi, in modo che un’interruzione non causi stati incoerenti. Non occupo le risorse in modo permanente: svuoto le cache, chiudo gli handle, elimino i file temporanei.
Parallelismo, idempotenza e blocchi
Quando gli eventi si susseguono rapidamente, mi proteggo da Condizioni di gara . Due modelli comuni:
- Idempotenza: Strutturare le azioni in modo tale che la loro esecuzione multipla non causi alcun danno (ad es. „create if not exists“, „upsert“).
- Serrature: I blocchi temporanei impediscono gli accessi in scrittura simultanei. Su Linux utilizzo flock:
exec 9>" /var/lock/plesk-handler.lock"
flock -n 9 || { echo "gesperrt"; exit 0; }
# kritischer Abschnitt
Su Windows ottengo un risultato simile utilizzando un mutex o creando in modo esclusivo un file di blocco. Registro esplicitamente i blocchi per individuare rapidamente le cause in caso di congestione.
Gestione in team: regole sui nomi, gestione delle versioni, rollback
La facilità di manutenzione inizia da Nomi. Assegno ai gestori nomi coerenti secondo lo schema „[Evento] – [Scopo] – [Team]“ e mantengo le priorità in livelli fissi (ad es. 10=registrazione, 20=notifica, 30=configurazione, 40=integrazioni). Gli script sono archiviati con versione in /usr/local/bin o C:\Scripts, non sparsi nelle directory home.
Effettuo l'implementazione delle modifiche in modo controllato: salvo la nuova versione, verifico i checksum, aggiorno gli handler tramite CLI e documento il tutto:
Leggere l'ID # dall'elenco
plesk bin event_handler --list

Aggiornare l'handler #
plesk bin event_handler --update 123 \
  -priority 30 \
  -command "/usr/local/bin/on_subscription_created.sh" \
  -user root

Rimuovere l'handler #
plesk bin event_handler --remove 123
Per i rollback tengo a disposizione la versione precedente e posso ripristinarla rapidamente tramite uno script. Le modifiche sono tracciabili per tutte le parti coinvolte.
Differenze tra piattaforme: Linux vs. Windows
Entrambe le piattaforme funzionano in modo simile nella sostanza, ma presentano differenze nei dettagli. Su Linux prendo in considerazione lo shebang dell'interprete, i permessi di esecuzione (chmod +x) e i percorsi assoluti. Su Windows tengo conto dell'ExecutionPolicy (firme/bypass a seconda delle politiche di sicurezza), dei separatori di percorso e della codifica. Scelgo le destinazioni di log in base alla piattaforma (file, registro eventi, Journald) e mantengo i formati coerenti, in modo che le analisi non diano risultati discordanti.
Monitoraggio e valutazione
I log sono efficaci solo nella misura in cui lo sono i loro Analizzabilità. Scrivo righe strutturate (ad esempio simili a JSON) con campi relativi a timestamp, evento, oggetto (dominio/sottoscrizione), stato, durata e correlazione (ad esempio PID). Da questi dati genero indicatori di base:
- Tasso di successo per tipo di evento e periodo
- Tempi medi e al 95° percentile
- Numero di tentativi e interruzioni
- Le principali cause di errore
Imposto degli avvisi in caso di anomalie (ad esempio, un calo del tasso di successo o un picco nei tempi di esecuzione). In questo modo riesco a individuare i colli di bottiglia prima che gli utenti se ne accorgano.
Ostacoli tipici e lista di controllo
- Problemi relativi al percorso: Utilizzare sempre percorsi assoluti; nel contesto dell'handler, la variabile PATH è spesso ridotta al minimo.
- Diritti: Verificare i permessi sui file e di esecuzione, nonché i profili SELinux/AppArmor.
- Manca l'interprete: /usr/bin/python3 o /usr/bin/node non presenti? Documentare e installare le dipendenze.
- Citazione: Effettuare correttamente l'escape di spazi o caratteri speciali inattesi nei nomi di dominio o nelle credenziali di accesso.
- Timeout: Interagire con API esterne utilizzando un limite di tempo e una strategia di riprova, memorizzando i risultati nella cache.
- Codici di restituzione: 0 per esito positivo, codici diversi da zero chiaramente definiti per i percorsi di errore – facilita l'analisi.
- Debug: Impostare manualmente le variabili di test e avviare lo script separatamente per simulare i flussi di eventi.
# Linux: Simulazione
export DOMAIN_NAME="example.test"; export SUBSCRIPTION_ID="4711"
bash -x /usr/local/bin/on_subscription_created.sh

# Windows: Simulazione
$env:DOMAIN_NAME="example.test"; $env:SUBSCRIPTION_ID="4711"
powershell -File "C:\Scripts\on_subscription_created.ps1"
Protezione dei dati, riservatezza e audit
Per quanto riguarda i dati personali, applico Minimizzazione dei dati A: Trasmettere solo i parametri necessari e pseudonimizzarli o renderli anonimi nei log (ad es. hash al posto del nome in chiaro, mascherare le ultime cifre). Tengo rigorosamente separati i dati di accesso o i token (diritti sui file, file di configurazione separati, variabili d’ambiente solo nell’ambito necessario). Le politiche di conservazione garantiscono che i log non rimangano archiviati all’infinito. Ai fini degli audit, metto a disposizione una breve descrizione obbligatoria per ogni gestore: scopo, evento, variabili, responsabile, contatto, ultima modifica.
Scalabilità in un ambiente multiserver
Man mano che gli ambienti crescono, evito i colli di bottiglia centralizzati. Disaccoppio le integrazioni esterne tramite buffer (ad es. elaborazione asincrona), deduplico gli eventi e limito la frequenza delle richieste verso sistemi di terze parti. Distribuisco le configurazioni a ondate, monitoro le metriche e regolo le priorità quando le singole catene diventano troppo lunghe. Per le risorse condivise (ad es. DNS, proxy) ricorro ad aggiornamenti idempotenti e a un controllo completo dei conflitti, in modo che le modifiche parallele non entrino in collisione.
Sintesi: Linee guida per la vita quotidiana
Utilizzo in modo mirato Plesk Event Handler per automatizzare le attività standard, ridurre gli errori e orchestrare le integrazioni in modo ordinato. I passaggi fondamentali rimangono: definire l’evento, scrivere lo script con la gestione degli errori, assegnare una priorità, verificare il contesto utente e attivare la registrazione. Per configurazioni di grandi dimensioni, gestisco gli handler tramite CLI, distribuisco le modifiche tramite pipeline e tengo pronte le procedure di rollback. Tengo sempre sotto controllo la sicurezza, il monitoraggio e gli ambienti di test, affinché le azioni rimangano affidabili e trasparenti. Con questo approccio, realizzo un sistema facilmente gestibile Automazione che velocizza la gestione dell'hosting e garantisce la qualità a lungo termine garantisce.


