
Intel Sierra Forest: Xeon E-cores voor parallelle serverbelastingen
Intel Sierra Forest bundelt veel E-cores voor parallel uitgevoerde servertaakbelastingen. Naast het aantal kernen zijn ook het geheugen, de latentie, de softwarecompatibiliteit en het energieverbruik van het totale systeem van cruciaal belang.
Kernel-geheugenlekken opsporen en onderzoeken met kmemleak
kmemleak kan mogelijk verweesde geheugenobjecten in de Linux-kernel opsporen. Ontdek hoe je een testomgeving kunt opzetten, scans op een reproduceerbare manier kunt uitvoeren en verdachte gevallen van valse alarmen kunt uitsluiten.
Directe vloeistofkoeling in het datacenter: techniek, exploitatie en rendabiliteit
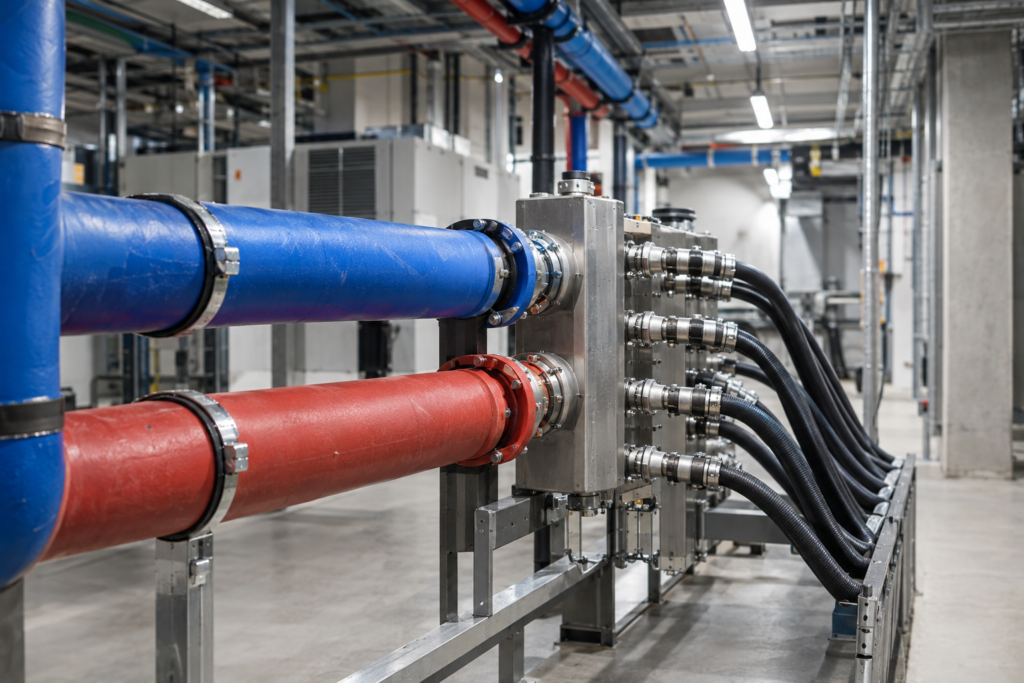
Direct Liquid Cooling voert warmte rechtstreeks af van geselecteerde serveronderdelen. In dit artikel worden het warmtepad, de aansluitvoorwaarden, de werking en de beperkingen van een beoordeling als ‘groene hosting’ toegelicht.
Apache mod_status beveiligen en statuswaarden correct interpreteren
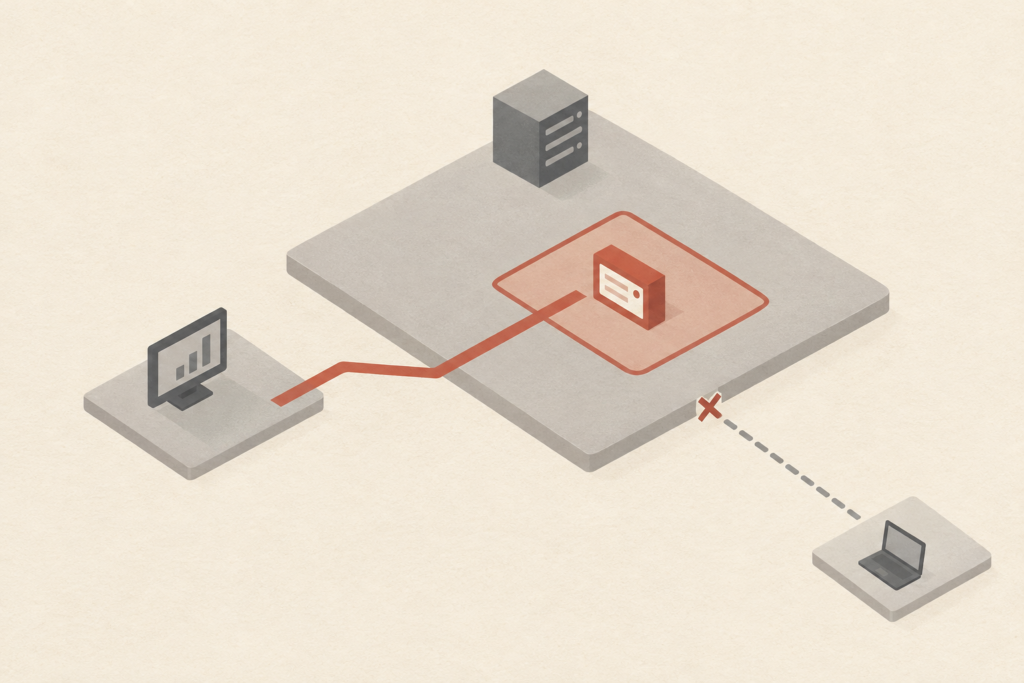
Apache mod_status toont het aantal actieve workers en lopende verzoeken. Zo beveilig je het status-eindpunt, controleer je verschillende toegangswegen en breng je de gegevens over een langere periode in kaart.
De PHP-FPM-statuspagina gebruiken voor prestatieanalyse
De PHP-FPM-statuspagina toont de belasting en wachtrijen van een pool. Zo stel je beveiligde toegang in en configureer je kengetallen voor een betrouwbare diagnose.
NGINX Stub-status: de activiteit van de webserver live monitoren
NGINX Stub Status geeft verbindingen en verzoekentellers weer als tekst. Zo stel je het eindpunt beveiligd in, interpreteer je de waarden en voeg je indien nodig monitoring toe.
Redis Insight 2.x: hulpmiddelen voor veilige Redis-diagnoses
Redis Insight 2.x blijft voor bestaande installaties een handig hulpmiddel om sleutels, trage commando’s en opvallend geheugengebruik te onderzoeken. Dit artikel geeft een overzicht van de oudere productlijn en laat zien hoe teams de browser, Database Analysis, Slow Log en Profiler veilig kunnen gebruiken.
MariaDB MaxScale als database-proxy gebruiken
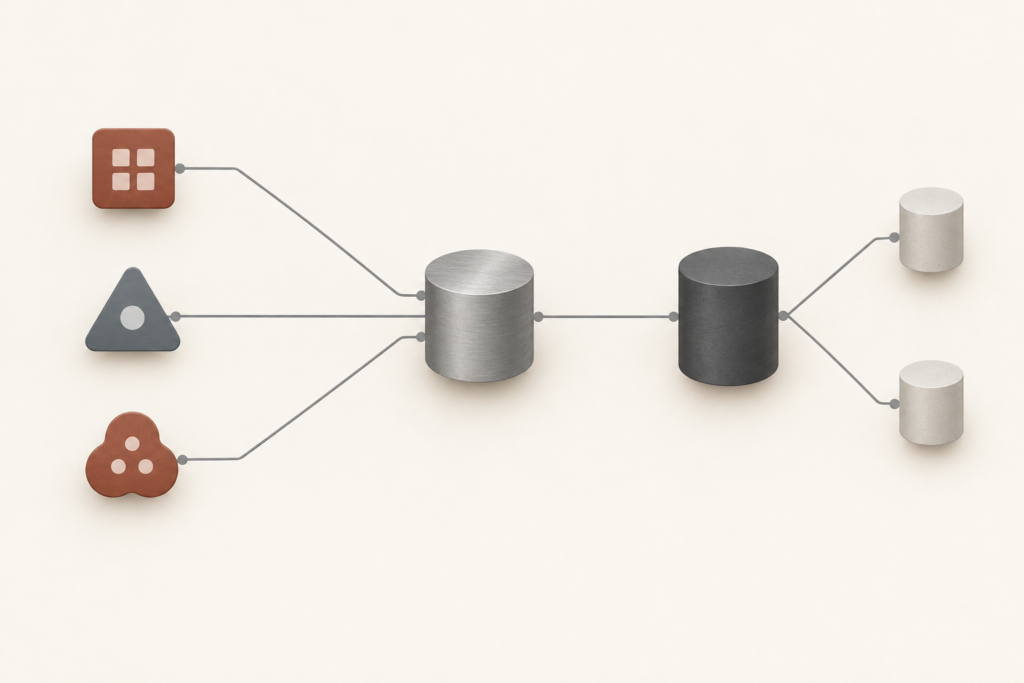
MariaDB MaxScale ontkoppelt applicaties van de rollen ‘primary’ en ‘replica’ en kan SQL-opdrachten gericht routeren. De keuze van de router, de replicatievertraging, de sessiestatus, TLS en een duidelijk bedrijfsproces zijn hierbij van cruciaal belang.
Observability bij hosting: waarom monitoring alleen niet meer volstaat
Monitoring detecteert bekende storingen. Observability koppelt metrics, logs en traces aan elkaar, zodat teams trage of foutieve verzoeken in de hostingomgeving systematisch kunnen opsporen.
OpenTelemetry voor hostingplatforms: traces veilig gebruiken
OpenTelemetry koppelt traces, metrics en logs over hostinggrenzen heen. Deze handleiding beschrijft geschikte collectorarchitecturen, contextdoorgifte, steekproeven en beperkingen op het gebied van gegevensbescherming en bedrijfsvoering voor platformteams.
Loki voor centraal logboekbeheer bij hosting
Grafana Loki bundelt Linux- en applicatielogs op centrale wijze. In dit artikel worden de architectuur, Alloy, labels, scheiding van tenants, bewaartermijnen en veilige bedrijfsgrenzen bij hosting toegelicht.
CPU-IPC en kloksnelheid: hostingprocessoren op de juiste manier vergelijken
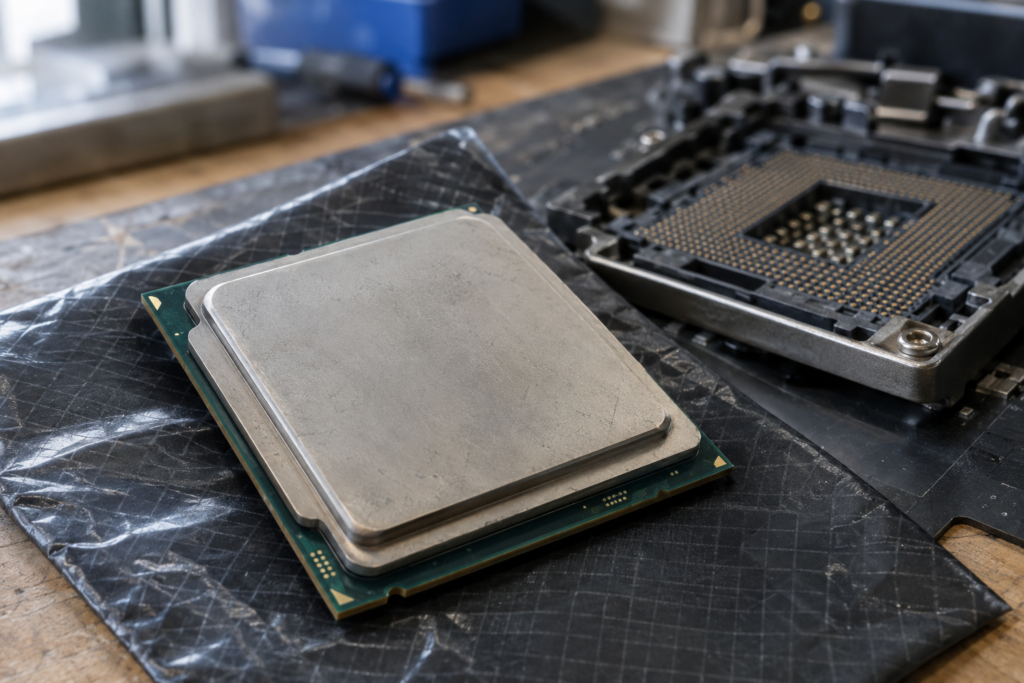
IPC en kloksnelheid geven inzicht in verschillende aspecten van de CPU-prestaties. Bij het kiezen van een hostingpakket spelen bovendien het belastingsprofiel, de beschikbare CPU-tijd en vergelijkbare applicatietests een rol.
Server-CPU-benchmarking voor PHP: tests voor reële webhosting-workloads
Een CPU-score alleen geeft geen beeld van hoe snel een PHP-toepassing in de dagelijkse hostingpraktijk reageert. In dit artikel worden microbenchmarks, HTTP-belastingstests en de diagnose van FPM- en resource-limieten uitgelegd.
WordPress-benchmark: de prestaties van hosting op reproduceerbare wijze testen
Een betrouwbare WordPress-benchmark maakt een onderscheid tussen de browserervaring, het gedrag bij hoge belasting en de invloed van de hosting. Zo kun je vergelijkbare metingen plannen, de cache-status controleren en de resultaten evalueren zonder beloften over een testwinnaar.
CageFS in de dagelijkse hostingpraktijk: isolatie van bestandssystemen tussen klantaccounts
CageFS beperkt de zichtbaarheid van het bestandssysteem voor hostingaccounts. Ontdek hoe Skeleton en Mounts werken, waar beheerders op moeten letten en welke beveiligingsmaatregelen nog steeds nodig zijn.
MySQL Governor: de databasebronnen van individuele hostingklanten beperken
MySQL Governor houdt de databasebelasting in CloudLinux in de gaten en kan het aantal query’s van afzonderlijke hostingaccounts beperken. Een correcte toewijzing van gebruikers, de juiste bedrijfsmodi en een zorgvuldige beoordeling van piekbelastingen zijn hierbij van cruciaal belang.
PHP-selector bij shared hosting: PHP-versies veilig naast elkaar gebruiken
Een PHP-selector kan bij shared hosting verschillende looptijden mogelijk maken. Doorslaggevend zijn het toepassingsgebied van de selectie, de beschikbare versies en de afzonderlijke controle van webverzoeken en cronjobs.
De LVE-limieten van CloudLinux bij shared hosting begrijpen en controleren
CPU, geheugen, bestandstoegang en processen: ontdek hoe je CloudLinux-LVE-limieten in het hostingpaneel kunt instellen, fouten kunt controleren en een supportaanvraag kunt voorbereiden.
WordPress Object Cache Hit Rate: betekenis en zinvolle streefwaarden
Een hoog objectcache-hitpercentage is geen garantie voor een snelle WordPress-website. Bepalend zijn het meetbereik, de periode en het aantal bezoeken, evenals de gevolgen voor de responstijd en de belasting van de database.
Redis maxmemory correct instellen: geheugenreserves voor gegevens en bedrijfsvoering
Redis maxmemory is geen strikte RAM-limiet. Ontdek hoe je gegevens, replicatie, pieken in de persistentie en containerlimieten kunt combineren bij het plannen van het geheugen.
Capaciteitsplanning voor PHP-FPM: het aantal workers, het RAM-geheugen en het aantal gelijktijdige verzoeken berekenen
Hoeveel PHP-FPM-workers passen er in het RAM-geheugen en hoeveel zijn er nodig voor het daadwerkelijke verkeer? In dit artikel wordt uitgelegd hoe PSS wordt gemeten, hoe de workers worden toegewezen en wat de beperkingen zijn van pm.max_children.
Grafana-dashboards maken voor hostinginfrastructuren
Zo ontwerp je Grafana-dashboards voor hostinginfrastructuren met Prometheus: informatieve panelen, correcte PromQL-query’s, geschikte variabelen en duidelijke interpretatiegrenzen.
CrowdSec versus Fail2Ban: verschillen in de praktijk
CrowdSec en Fail2Ban blokkeren verdachte IP-adressen, maar verschillen wat betreft detectie, handhaving en beheer. Uit de vergelijking blijkt welke oplossing geschikt is voor VPS, proxy en gedistribueerde opstellingen.
Alternatieven voor Fail2Ban voor moderne Linux-servers
CrowdSec, SSHGuard en nftables hanteren verschillende beveiligingsbenaderingen. Doorslaggevend zijn het aanvalsoppervlak, de logbronnen, het handhavingsniveau en de operationele kosten die op lange termijn haalbaar zijn.
Cloudflare Tunnel als alternatief voor het openstellen van poorten
Cloudflare Tunnel maakt interne webapplicaties en geselecteerde beheerdiensten toegankelijk zonder dat er inkomende poorten hoeven te worden vrijgegeven. Toegangsregels, MFA, lokale rechten en een duidelijke logboeklimiet blijven daarbij van cruciaal belang.
DPDK: Pakketverwerking in de gebruikersruimte goed plannen
DPDK verwerkt pakketten voor bepaalde NIC’s rechtstreeks in de gebruikersruimte. In dit artikel worden polling, wachtrij- en NUMA-planning, veilige apparaatbinding en het verschil met AF_XDP en de Linux-kernelstack uitgelegd.
100-Gbit-netwerken in het datacenter: techniek, optische componenten en planning
100GbE is geen afzonderlijke technologie, maar een Ethernet-snelheid met verschillende PHY’s, glasvezelsoorten en migratietrajecten. Deze gids biedt overzicht over de architectuur, optische componenten, capaciteitsplanning en exploitatie.
Enterprise NVMe SSD’s vergelijken: DWPD, TBW en IOPS correct beoordelen
Enterprise-NVMe-SSD’s kun je niet vergelijken op basis van één enkele piekwaarde. Deze gids geeft een overzicht van DWPD, TBW, IOPS, belastingprofielen, PLP, formaten en SMART-waarden, en biedt een betrouwbare selectiemethode voor serverworkloads.
SmartNIC's in hosting: netwerkversnelling op de juiste manier beoordelen
SmartNIC's kunnen terugkerende netwerktaakjes van de host-CPU's overnemen. Of dit de moeite waard is, hangt af van het daadwerkelijke datapad, de ondersteunde regels, de platformintegratie en de extra operationele kosten.
PHP 8.5 bij hosting: wijzigingen, compatibiliteit en veilig updaten
PHP 8.5 is als stabiele versie beschikbaar, maar de overstap bij hosting vereist meer dan alleen het omzetten van een schakelaar in het configuratiepaneel. Controleer eerst je CMS, plug-ins, Composer-pakketten, achtergrondtaken en configuratie in een testomgeving.
Btrfs voor hostingservers: kansen, risico’s en zinvolle toepassingen
Btrfs combineert checksums, snapshots, subvolumes en replicatie in één Linux-bestandssysteem. Voor hosting is het vooral de moeite waard bij een duidelijke capaciteitsplanning, gecontroleerde onderhoudsprocessen en een afzonderlijke back-up.
WireGuard VPN veilig instellen voor serverbeheerders
Stel WireGuard in als een strikt afgebakend onderhoudsnetwerk: individuele peers, nauwkeurig gedefinieerde AllowedIPs, firewallregels voor SSH en een geteste noodtoegang beschermen beheersdiensten tegen directe blootstelling aan het internet.
Dovecot-update: nieuwigheden in CE 2.4 en de stand van zaken rond Dovecot 3
Dovecot CE 2.4.5 is de bewezen stabiele versie. In dit artikel wordt uitgelegd hoe je van versie 2.3 kunt migreren, en worden de versieschakelaar, Flatcurve en de beperkingen van niet-bevestigde uitspraken over Dovecot 3 toegelicht.
Rspamd in plaats van SpamAssassin: een zinvolle vergelijking van moderne spamfilters
Rspamd en SpamAssassin verschillen vooral wat betreft architectuur, integratie en onderhoudskosten. Uit deze vergelijking blijkt wanneer een beproefde bestaande oplossing volstaat, wanneer Rspamd geschikt is voor een nieuwe opzet en hoe een parallelle werking de migratie veiligstelt.
Postfix 3.10: updates, TLSRPT en de weg naar 3.11
Postfix 3.10 wordt nog steeds onderhouden, maar is een verouderde tak. In dit artikel wordt uitgelegd wat TLSRPT is, hoe je veilig updates kunt uitvoeren, hoe je de privacy van verzendingen kunt waarborgen en hoe je een keuze kunt maken tussen het bijhouden van patches en Postfix 3.11.
Let’s Encrypt ACME: certificaten automatiseren en verlengingen veilig beheren
ACME automatiseert de uitgifte en verlenging van TLS-certificaten, maar is geen vervanging voor een robuust bedrijfsmodel. In dit artikel wordt uitgelegd hoe challenges, ARI, certificaatprofielen, rechten, distributie en monitoring samenwerken voor een betrouwbaar certificaatbeheer.
OpenSSL 3.x: beveiligingsverbeteringen voor hostingsystemen
OpenSSL 3.x biedt meer controle over de keuze van cryptografische methoden en maakt een duidelijker onderscheid met verouderde technologie. Voor hostingsystemen blijft het van cruciaal belang om de ondersteunde branches, dienstspecifieke TLS-beleidsregels en compatibiliteitstests gezamenlijk te plannen.
Het foutenlogboek van MariaDB analyseren en correct interpreteren
Zoek het MariaDB-foutenlogboek, breng opstartfouten, toegangsproblemen en InnoDB-meldingen in chronologische volgorde en bepaal wanneer een veilige diagnose de voorkeur verdient boven risicovolle ingrepen.
CloudLinux-pakketuitbreidingen op een zinvolle manier inzetten voor cPanel-abonnementen
CloudLinux Package Extensions vullen cPanel-pakketten aan met LVE-limieten. Ontdek wanneer ze zinvol zijn voor gestandaardiseerde hostingpakketten, hoe limieten werken en wanneer LVE Manager of factureringsintegratie beter geschikt zijn.
PHP-beveiligingslek 2026: zo controleer en patch je kwetsbare webservices
Kritieke PHP-kwetsbaarheden kunnen ongepatchte webservices in gevaar brengen. Ontdek welke patchversies nodig zijn, waarom de looptijd van de webservice van belang is en hoe je updates veilig kunt plannen.
Inkjet- of laserprinter: welke printer is goedkoper in het gebruik?
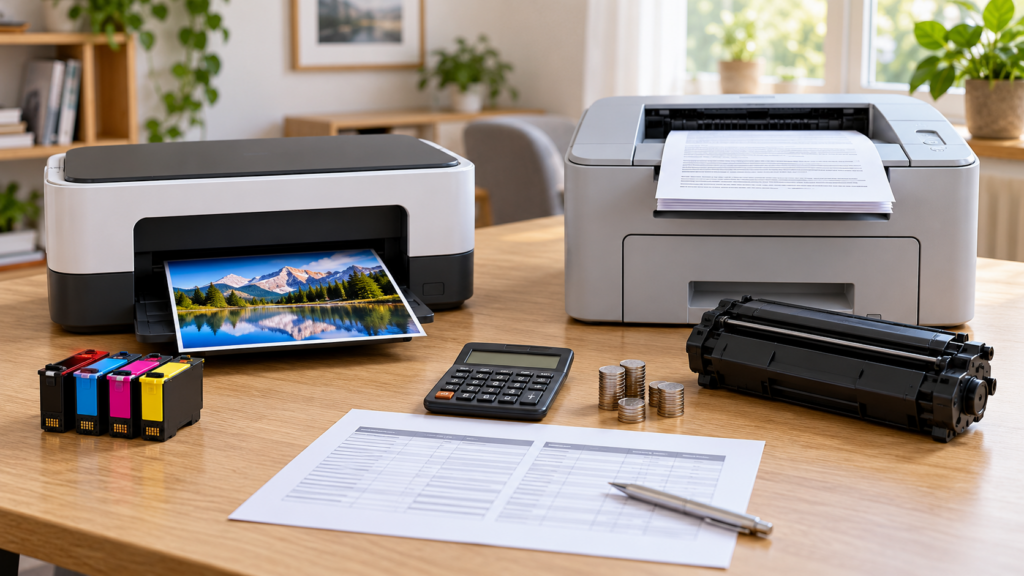
Of een inkjet- of een laserprinter goedkoper is in het gebruik, hangt vooral af van het afdrukprofiel. Wie veel tekst afdrukt of slechts af en toe, is meestal goedkoper uit met een laserprinter, omdat toner niet uitdroogt. Wie vaak foto’s en kleurendocumenten afdrukt, zit goed met een inkjetprinter. Bij beide soorten apparaten verlagen compatibele cartridges en toners de kosten met wel […]
Beoordelingen van klanten verwijderen: waarom bureaus de juridische toetsing aan advocaten zouden moeten overlaten
„Kun je die éénsterrenbeoordeling op Google verwijderen?“ Als deze vraag in de inbox van een bureau belandt, klinkt een snel „ja“ als goede klantenservice. Het kan echter een dienst beloven die buiten het gebruikelijke web- en SEO-werk valt. Bureaus kunnen helpen bij het beheer van beoordelingen. De juridische toetsing van een specifieke beoordeling en een daarop gebaseerd verzoek tot verwijdering zouden ze in de regel […]
Nepwinkels herkennen: deze technische waarschuwingssignalen ontmaskeren onbetrouwbare webwinkels
Bij nepshops kunnen naast het ontwerp ook technische en organisatorische afwijkingen aanwijzingen geven: een domeinnaam die nog maar een paar weken oud is of plotseling voor een ander doel wordt gebruikt, een ontbrekend of gekopieerd colofon en vooruitbetaling als enige betaalmethode. Ontbrekende bedrijfsgegevens in het certificaat zijn daarentegen gebruikelijk bij een DV-certificaat en op zich geen waarschuwingssignaal. Wie deze punten in enkele minuten controleert, verlaagt het risico […]
Handmatige penetratietests versus geautomatiseerde kwetsbaarheidsscans: infrastructuren op de juiste manier controleren
Serverbeheerders en hostingproviders vertrouwen bij het beveiligen van hun infrastructuren vaak op geautomatiseerde kwetsbaarheidsscanners. Deze tools controleren webserverconfiguraties, databases zoals MariaDB of cachinglagen op bekende CVE’s. Voor een rudimentaire basisbeveiliging en het snel opsporen van verouderde softwarepakketten volstaat deze methode ruimschoots. Zodra het echter gaat om complexe webapplicaties, zelfontwikkelde API’s of foutieve bedrijfslogica, […]
Forensische systeemanalyse: de technische beperkingen wanneer beheerders WordPress herstellen na een infectie
Een onvoldoende geïsoleerd PHP-proces of een kwetsbaarheid in een plug-in van een derde partij is vaak al voldoende om de integriteit van een gehele hostingomgeving in gevaar te brengen. Systeembeheerders staan vervolgens voor de complexe taak om de ontstane schade op serverniveau te analyseren en te verhelpen. De veronderstelling dat men een systeem met standaardtools volledig kan opschonen, blijkt in de praktijk echter meestal […]
WordPress Playground: WordPress veilig rechtstreeks in de browser testen
WordPress Playground start een geïsoleerde WordPress-instantie rechtstreeks in de browser. In dit artikel wordt uitgelegd waarvoor het testen van plug-ins, thema’s en blueprints geschikt is, hoe testomgevingen worden opgeslagen en wanneer staging de betere keuze blijft.
Imunify360-malwarescanner: functies, updates en beperkingen
Imunify360 combineert malwarescans met aanvullende beveiligingslagen voor Linux-hosting. In dit overzicht worden de scanmethoden, de huidige functies, de vereisten en de beperkingen met betrekking tot gevonden bedreigingen, belasting en updates toegelicht.
SQLite als WordPress-database: stand van zaken, beperkingen en toepassingen
SQLite kan WordPress in duidelijk afgebakende scenario’s vereenvoudigen, maar is geen standaard databaseplatform voor de kern. Doorslaggevend zijn de schrijfbelasting, het gebruik van één server, de compatibiliteit met plug-ins, padbeveiliging en een getest back-upconcept.
cPanel & WHM-release: nieuwe functies en veilige updatestrategieën
cPanel & WHM 138 introduceert Meridian en nieuwe vereisten voor automatiseringen. In dit artikel wordt uitgelegd hoe beheerders release-niveaus kunnen kiezen, afhankelijkheden kunnen controleren en updates op een gecontroleerde manier kunnen doorvoeren.
Zijn compatibele printercartridges goed? Kwaliteit, capaciteit en techniek onder de loep
Compatibele inktcartridges van gecertificeerde leveranciers bieden een afdrukkwaliteit en een aantal afdrukbare pagina’s die zeer dicht bij het origineel liggen – tegen een fractie van de prijs. Niet het etiket is doorslaggevend, maar de keuring volgens de ISO-norm, een passende chip en een degelijk kwaliteitsbeheer. Dit technische overzicht laat zien wat het verschil is tussen goede en slechte producten. Het prijsverschil kan aanzienlijk zijn: afhankelijk van […]
De elektriciteitskosten bij thuiswerken verlagen: wat de technische opstelling en het tarief echt uitmaken
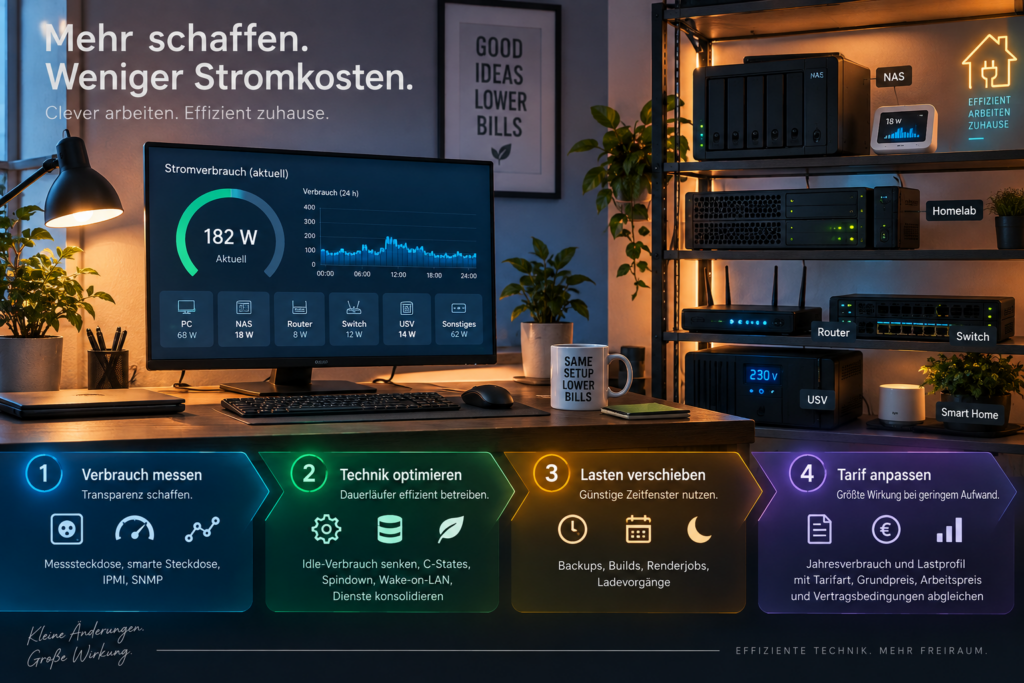
Wie de stroomkosten bij het thuiswerken wil verlagen, kan dat doen door vier maatregelen te nemen: het verbruik meten, apparaten die continu draaien, zoals NAS en homelabs, correct configureren, het verbruik verplaatsen naar gunstige tijdvakken en het stroomtarief afstemmen op het eigen verbruiksprofiel. Het tarief is daarbij de maatregel met de beste verhouding tussen inspanning en resultaat – het kost eenmalig een halve […]
Waarom bedrijven ontbreken in AI-antwoorden: welke server- en bot-instellingen zorgen ervoor dat crawlers ongemerkt worden buitengesloten
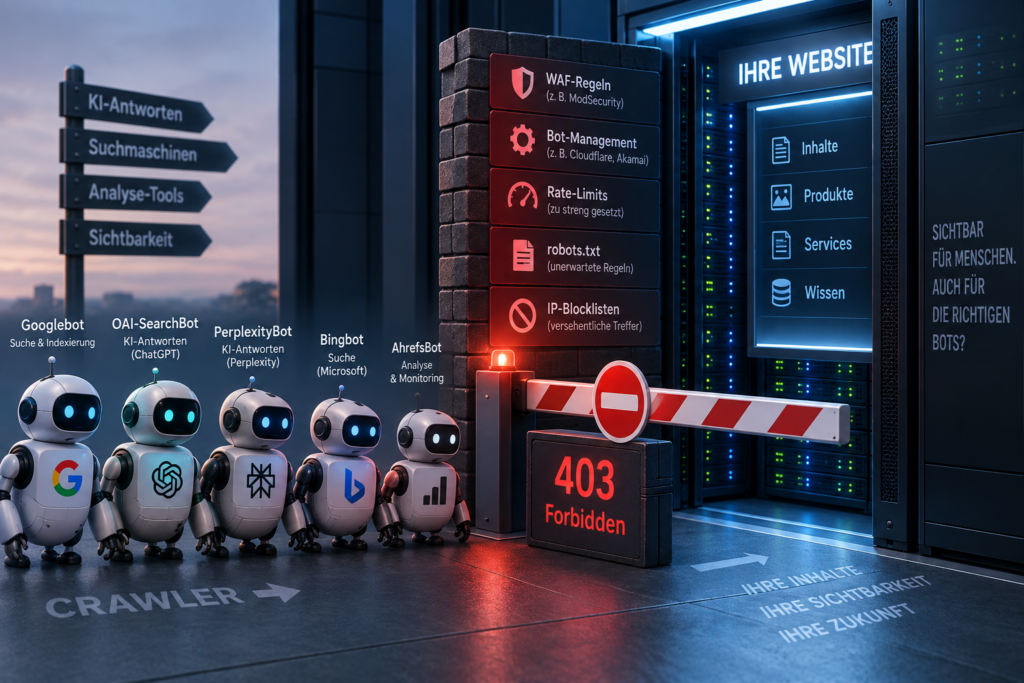
Veel websites sluiten crawlers uit zonder dat ze het doorhebben: botbeheer, WAF-regels of agressieve rate limits sturen bepaalde user-agents een 403-fout terug. Voor Googlebot is dit een zichtbaarheidsprobleem, voor antwoordcrawlers zoals OAI-SearchBot of PerplexityBot kan het ertoe leiden dat inhoud niet door de betreffende dienst als bron wordt opgehaald. Wie analysecrawlers blokkeert, verliest daarentegen vooral het overzicht over de […]
Serverruimte in de kelder: waarom ventilatie meer is dan alleen een kwestie van temperatuur
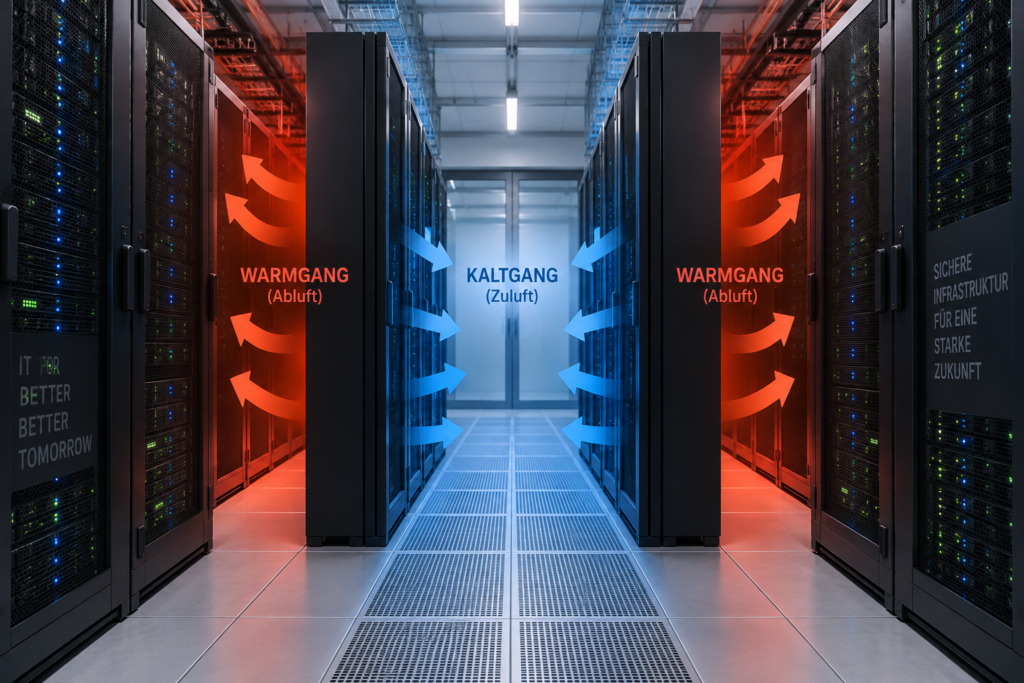
In technische ruimtes onder het maaiveld regelt de klimaatbeheersing vooral de temperatuur. Veel installaties werken met recirculatielucht en wisselen nauwelijks buitenlucht uit: de warmte gaat naar buiten, de vervuilde binnenlucht blijft achter. Naast vocht en stof geldt dit ook voor radon, een radioactief edelgas uit de ondergrond. Hoeveel daarvan zich in de ruimte bevindt, kan alleen worden vastgesteld door een meting gedurende een voldoende lange […]
Plesk Obsidian-update: nieuwe functies voor hostingproviders
Plesk Obsidian 18.0.81 en afzonderlijke uitbreidingen bieden nieuwe hostingfuncties. Update 2 is de huidige stand van de correcties; voor providers zijn de stand van de componenten, het platform en de gecontroleerde uitrol van belang.
Apache HTTP Server 2.6: welke wijzigingen kunnen beheerders verwachten?
Apache HTTP Server 2.6 is nog niet beschikbaar als stabiele versie. In dit artikel wordt de ontwikkelingsvertakking toegelicht en wordt aangegeven welke configuraties, modules, log-pijplijnen en TLS-instellingen teams nu al gericht zouden moeten testen.
NGINX Unit als alternatief voor PHP-FPM? Architectuur, risico’s en toepassingen
NGINX Unit kon PHP rechtstreeks uitvoeren, maar wordt vanwege de verouderde status van het project niet algemeen aanbevolen voor nieuwe PHP-hostingplatforms. De vergelijking toont de architectuur, procesmodellen en zinvolle stappen voor bestaande installaties.
MariaDB 12.0: functies, risico’s bij updates en hostingstrategie
MariaDB 12.0 biedt nieuwe functies op het gebied van optimalisatie, auditing, replicatie en beveiliging. Voor hostingplatforms is echter vooral een gecontroleerd updatepad van belang: het releasemodel, de pakketversie, de configuratie, de applicaties en de terugvaloptie moeten op elkaar zijn afgestemd.
Redis 8: nieuwigheden en upgrade-beslissingen voor hostingproviders
Redis 8 integreert eerdere stackcomponenten en breidt de functionaliteit uit op het gebied van zoeken, tijdreeksen en vectoren. Voor hostingproviders zijn echter ook de doelversie, ACL’s, resourceplanning, het upgradeproces en de licentiekeuze van belang.
KernelCare Live Patching succesvol testen: best practices voor beheerders
KernelCare Live Patching grondig testen: zo controleer je de compatibiliteit, de patchstatus, de conditie van de applicatie, gefaseerde uitrol en de onmisbare herstartstrategie.
CloudLinux OS 9: functies en beperkingen bij shared hosting
CloudLinux OS 9 moderniseert de systeembasis voor shared hosting. Licentie, editie, geïnstalleerde componenten en paneelintegratie blijven echter van cruciaal belang – met name bij LVE, CageFS, Isolates en Shared Pro.
PCIe 5.0 SSD's in het datacenter: marketing of daadwerkelijke prestatiewinst?
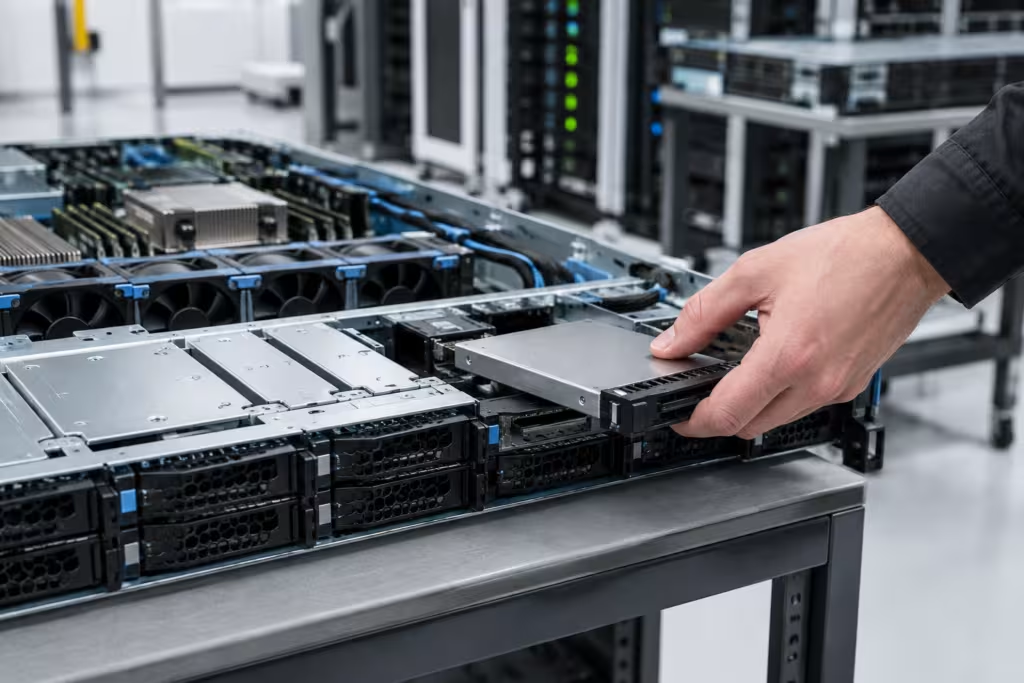
PCIe 5.0 NVMe-SSD’s vergroten de beschikbare bandbreedte per lane aanzienlijk. In het datacenter levert dit echter alleen een merkbaar voordeel op als het platform, de topologie, de SSD en de workload hetzelfde I/O-knelpunt aanpakken.
DDR5 bij hosting: wanneer levert nieuw server-RAM echt een voordeel op?
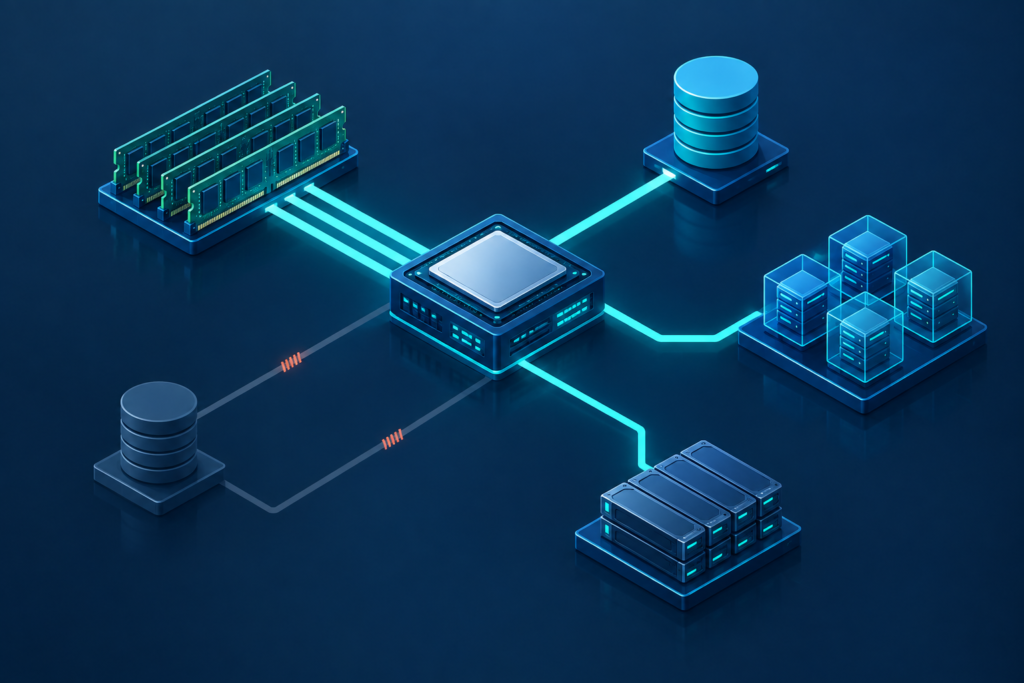
DDR5 kan de bandbreedte, de geheugenuitbreiding en het aantal gelijktijdige toegangen van moderne servers verbeteren. Of hostingtoepassingen hiervan profiteren, hangt echter af van de CPU, de kanaalbezetting, de capaciteit, het DIMM-type en de daadwerkelijke bottleneck.
AMD EPYC of Intel Xeon: het juiste platform voor webhosting kiezen
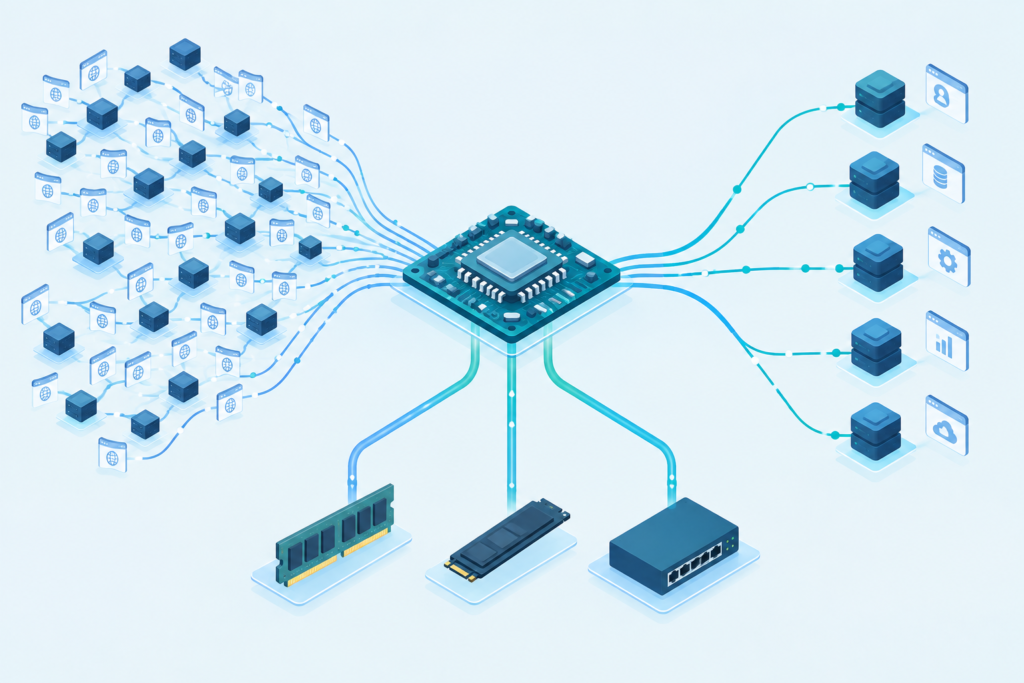
De AMD EPYC 9005 en Intel Xeon 6 kunnen niet in algemene termen worden beoordeeld voor webhosting. Doorslaggevend zijn het hostingmodel, de specifieke SKU, de RAM- en I/O-topologie, de NUMA-indeling en metingen met een representatieve belasting.
Linux-kernel 6.x: relevante vernieuwingen voor hostingservers
Welke functies van de Linux-kernel 6.x van belang kunnen zijn bij geheugendruk, CPU-concurrentie, procesisolatie en onderhoud – en hoe beheerders de beschikbaarheid en beperkingen nauwkeurig kunnen controleren.
KernelCare ePortal voor grotere hostinginfrastructuren
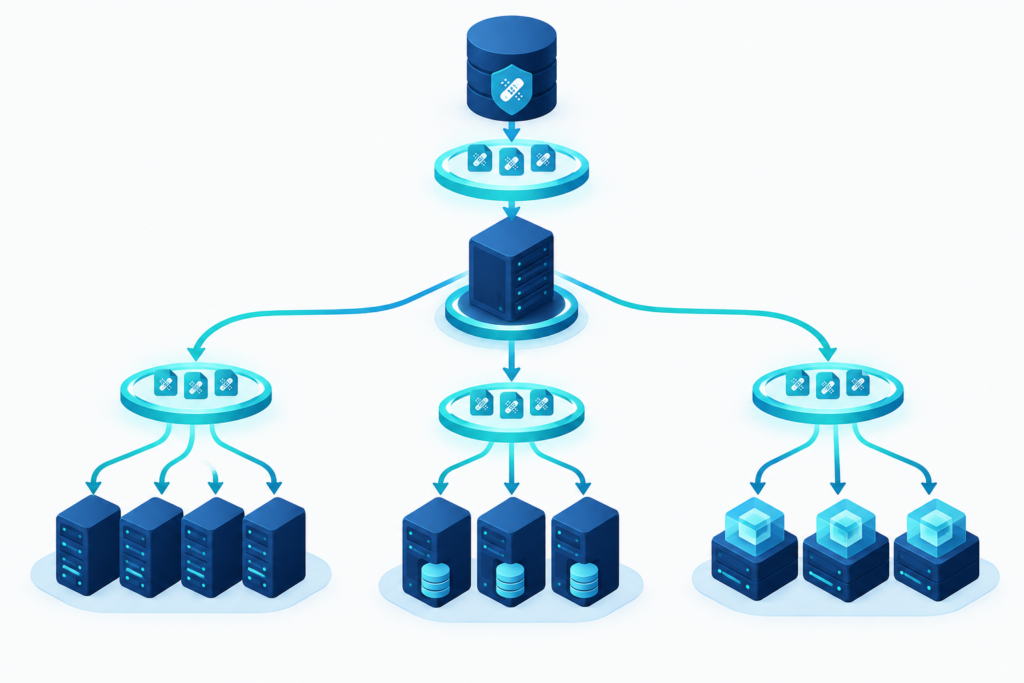
KernelCare ePortal centraliseert de distributie en vrijgave van live-patches in grote Linux-parken. In dit artikel wordt uitgelegd wanneer het extra platform de moeite waard is en hoe patch-ringen, mirroring, replicatie en beveiligingscontroles op een beheersbare manier kunnen worden uitgevoerd.
Redis Lua-scripts correct gebruiken voor atomaire bewerkingen
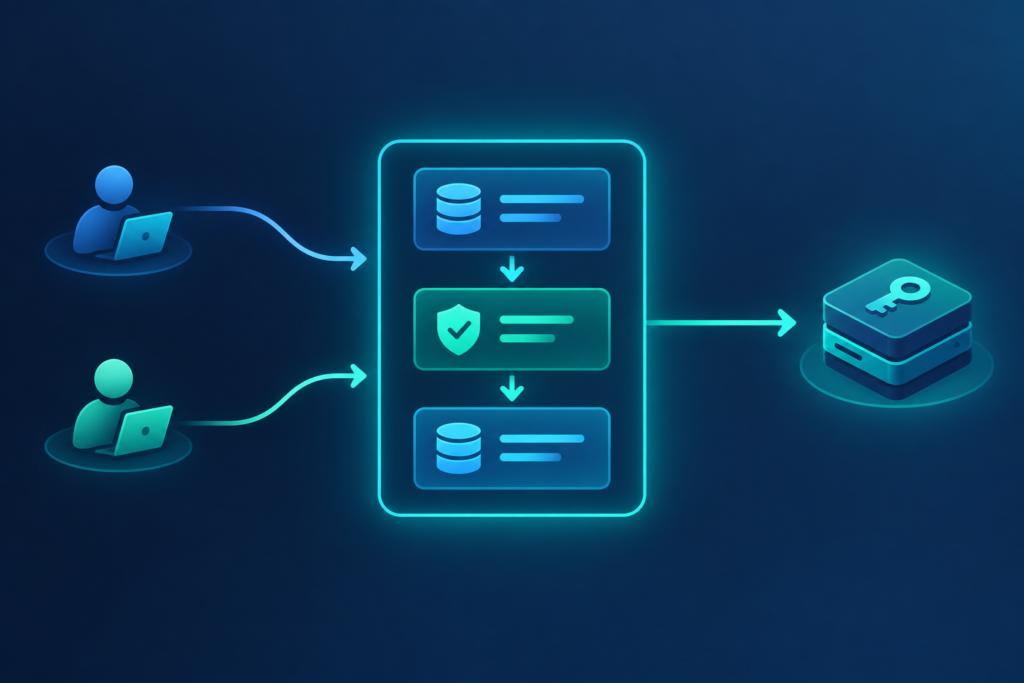
Redis Lua-scripts combineren lezen, controleren en schrijven tot één geïsoleerde serverbewerking. In dit artikel worden KEYS en ARGV, EVAL en functies, clusterlimieten, foutafspraken en veilige patronen voor limieten en reserveringen uitgelegd.
De NGINX-resolvercache correct configureren
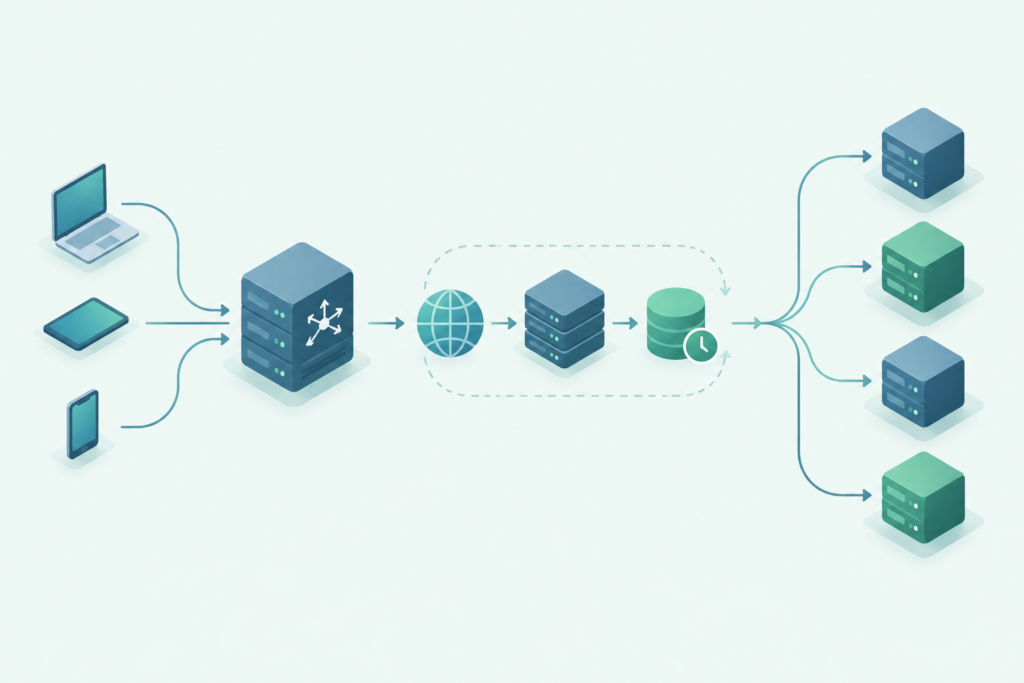
Zo configureer je de NGINX-resolver voor dynamische backends: DNS-TTL, valid, resolver_timeout, variabele proxy_pass-doelen en dynamische upstreams zijn duidelijk van elkaar gescheiden.
Linux procfs voor beheerders: een overzicht van belangrijke bestanden
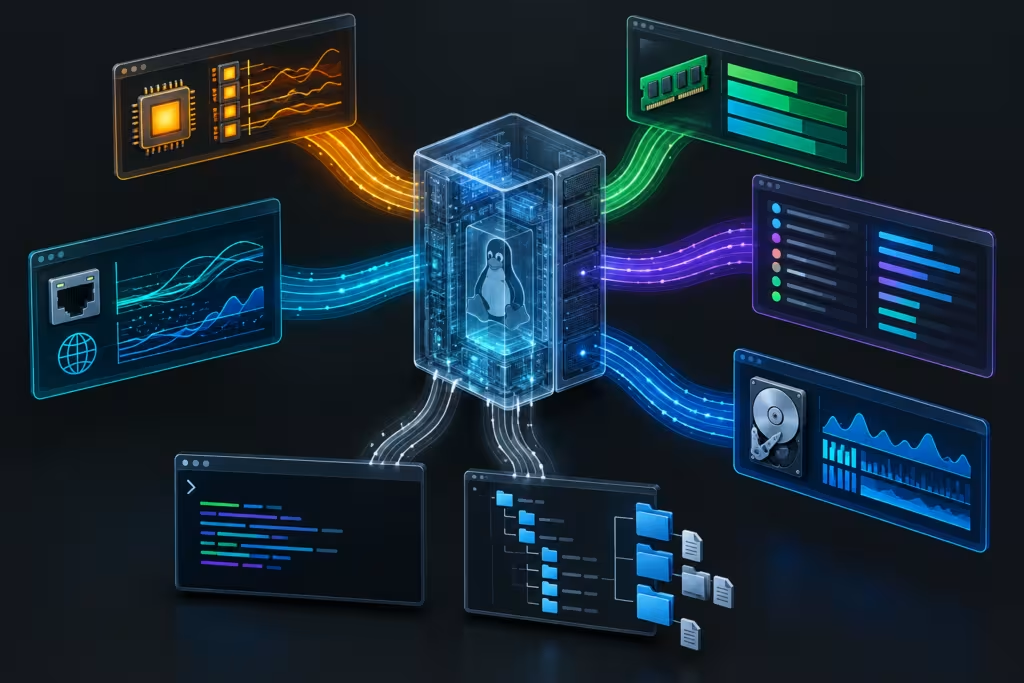
procfs biedt direct inzicht in de actieve Linux-kernel. Deze handleiding geeft uitleg over belangrijke bestanden in /proc, geeft een overzicht van tellers en momentopnames en toont betrouwbare diagnosemethoden voor belasting, geheugen, processen, I/O en sysctl-parameters.
Inzicht in de replicatie-achterstand van Redis: PSYNC, omvang en HA-beperkingen
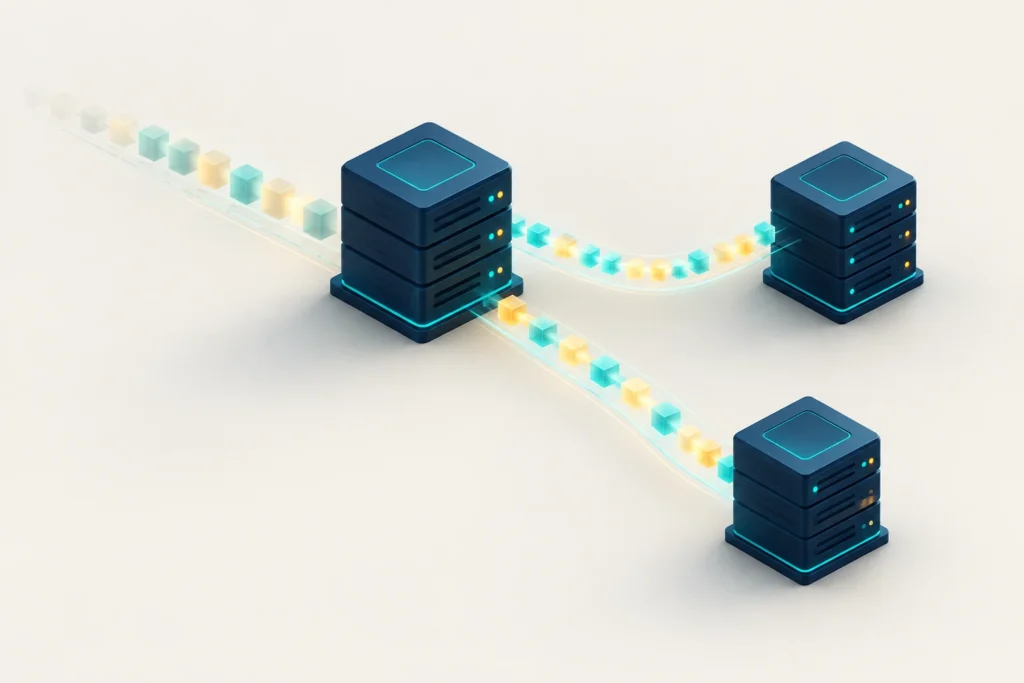
De Redis Replication Backlog houdt een beperkt deel van de replicatiestroom vast. Hierdoor is na korte verbindingsonderbrekingen vaak PSYNC mogelijk in plaats van een volledige resync, maar het is geen vervanging voor persistente gegevensopslag of een doordacht concept voor hoge beschikbaarheid.
Kernel-tracepoints voor prestatieanalyses in Linux begrijpen en gebruiken
Ontdek hoe je kernel-tracepoints in de Linux-kernel kunt gebruiken voor een efficiënte prestatieanalyse. In dit artikel wordt uitgelegd welke Linux-tracingtools gebruikmaken van tracepoints en hoe je daarmee echte knelpunten kunt opsporen.
MariaDB-threadcache efficiënt instellen: betere prestaties met minder overhead
De MariaDB-threadcache optimaliseren: zo verminder je de overhead, meet je `Threads_created` en verbeter je de prestaties bij een groot aantal verbindingen.
NGINX Upstream Keepalive optimaal configureren voor maximale prestaties als reverse proxy
Leer hoe je NGINX Upstream Keepalive in het nginx upstream-blok optimaal configureert om de prestaties van je reverse proxy aanzienlijk te verbeteren.
De Linux cgroup CPU-controller in detail: prestaties nauwkeurig regelen
Linux cgroup CPU-controller: wegingen, quota’s en effectief resourcebeheer voor stabiele servers en hostingomgevingen.
De prestaties van de vervaldatum van Redis-sleutels analyseren en optimaliseren
Leer hoe je de prestaties van Redis-sleutelverval kunt optimaliseren met de juiste TTL-strategieën, verwijderingsbeleidsregels en gerichte monitoring, en hoe je je cache stabiel houdt. Focus: Redis-sleutelverval.
Hoe herken je een betrouwbaar chatplatform? Een overzicht van de veiligheidscriteria
Een betrouwbaar chatplatform is te herkennen aan duidelijke criteria: een Duitse vestigingsplaats die aan de AVG voldoet, transparante moderatie, een minimumleeftijd en een begrijpelijke afhandeling van meldingen. Knuddels voldoet als Duitse chatcommunity aan deze criteria en laat zien hoe technische veiligheid en communitycultuur in de praktijk kunnen worden gecombineerd. Wie zelf aanbieders beoordeelt, vindt hier een concreet beoordelingsschema. Wie zich beroepsmatig bezighoudt met servers, hostingpakketten […]
MariaDB Adaptive Flushing optimaliseren: praktische gids voor betere prestaties
MariaDB Adaptive Flushing optimaliseren met InnoDB-tuning, I/O-capaciteit en praktische tips voor stabiele prestaties.
Inzicht in de Apache Event Queue: basisprincipes, werking en optimalisatie met Event MPM
Inzicht in de Apache Event Queue: ontdek hoe de Event MPM de prestaties van je Apache-webserver verbetert en waarom de Event-architectuur met Event MPM ideaal is voor moderne hostingomgevingen.
Linux CPU-isolatie voor prestatieservers: praktische handleiding met isolcpus
Linux CPU-isolatie met isolcpus optimaliseert de prestaties van servers voor latentiegevoelige workloads. Ontdek hoe CPU-isolatie in Linux housekeeping-CPU’s, NUMA-tuning en affiniteitsinstellingen combineert om stabiele responstijden te bereiken.
CloudLinux-rapporten over het gebruik van systeembronnen: LVE-gegevens correct analyseren
Inzicht krijgen in de rapporten over het gebruik van bronnen in CloudLinux, lve-rapporten analyseren en de monitoring van de hosting verbeteren.
Serverinfrastructuur 2026: handleiding voor het kiezen van de beste WordPress-provider
In 2026 stellen database-gestuurde contentmanagementsystemen zoals WordPress de hoogste eisen aan de onderliggende serverarchitectuur. Voor systeembeheerders en webmasters is het louter aanbieden van webruimte al lang niet meer voldoende om te voldoen aan de groeiende eisen op het gebied van Core Web Vitals en dynamische piekbelastingen. Er is behoefte aan compromisloze alles-in-één-infrastructuren die prestatieoptimalisatie, diepgaande beveiligingsmechanismen en naleving van de wetgeving combineren op een […]
Smart Home zonder cloud: waarom lokale aansturing op eigen hardware de voorkeur verdient
Een lokaal beheerd smart home draait op eigen hardware in plaats van in de cloud van de fabrikant: automatiseringen werken ook zonder internet, besturings- en automatiseringsgegevens blijven in huis en afzonderlijke apparaten kunnen merk-onafhankelijk worden gecombineerd. De keerzijde hiervan is dat je zelf verantwoordelijk bent voor updates, back-ups en toegang op afstand. Het is van cruciaal belang of de gewenste apparaten over lokale interfaces beschikken. Wie toch al servers beheert, […]
Redis-vervaldatumstrategieën voor grote cachesystemen: praktische gids voor prestatieoptimalisatie
Praktische gids voor Redis Expire-strategieën in grote cachesystemen: ontdek hoe je TTL’s, invalidatie, eviction-beleidsregels en anti-stampede-technieken kunt combineren om je cachestrategie en Redis-optimalisatie duurzaam te verbeteren.
Vergelijking van MariaDB-flush-methoden: innodb flush optimaal instellen
Leer hoe je MariaDB-flush-methoden en innodb flush optimaal configureert met O_DIRECT, fsync en innodb_flush_log_at_trx_commit. Deze handleiding laat je zien hoe je op een praktische manier database-tuning kunt toepassen voor HDD-, SSD- en cloudomgevingen, met de nadruk op prestaties en gegevensbeveiliging.
Plesk-gebeurtenishandlers automatiseren: praktische gids voor efficiënt hostingbeheer
Ontdek hoe je met Plesk Event Handler Plesk-automatisering kunt toepassen in het hostingbeheer om terugkerende taken te automatiseren en je servers efficiënter te beheren.
Linux IRQ-affiniteit op multiprocessorsystemen: praktische gids voor optimale netwerkoptimalisatie
Ontdek hoe je Linux IRQ Affinity doelgericht kunt inzetten op multiprocessorsystemen om met het trefwoord irq affinity je netwerkinstellingen en de CPU-belasting te optimaliseren.
Redis-verbindingspooling in PHP voor maximale prestaties
Leer hoe je Redis-connectionpooling in PHP-toepassingen kunt gebruiken om met phpredis de latentie te verminderen, de hostingcache te optimaliseren en de prestaties duurzaam te verbeteren.
De tickless-modus van de kernel-scheduler uitgelegd: voordelen, risico’s en tuning
Tickless-kernel eenvoudig uitgelegd: voordelen, risico’s en kernel-tuning voor servers, HPC en systemen met lage latentie.
CloudLinux MySQL Governor-rapporten correct interpreteren: handleiding voor beheerders
CloudLinux MySQL Governor-rapporten correct interpreteren: limieten begrijpen, belasting herkennen en prestatieproblemen doelgericht oplossen.
Apache Scoreboard: de serverbelasting in detail begrijpen
Ontdek hoe het Apache Scoreboard je helpt bij het analyseren van je webserver: leer hoe je mod_status instelt, de Scoreboard-symbolen interpreteert en Apache-monitoring gebruikt om de serverbelasting te optimaliseren.
vmstat onder Linux correct interpreteren voor een effectieve prestatieanalyse
Leer hoe je vmstat in Linux correct kunt interpreteren om CPU-, geheugen- en I/O-bottlenecks te herkennen en je prestatieanalyse te optimaliseren met het trefwoord vmstat linux.
De replicatie-offset van Redis begrijpen en analyseren voor een hoge gegevensconsistentie
Leer hoe je de Redis-replicatie-offset analyseert om replicatievertraging in de Redis-replicatie-opstelling op te sporen en de gegevensconsistentie in het cluster te waarborgen.
MariaDB Page Cleaner-threads begrijpen: hoe ze de prestaties beïnvloeden
MariaDB Page Cleaner-threads uitgelegd: De page cleaner in MariaDB InnoDB beïnvloedt dirty pages en de prestaties van de database.
NGINX Keepalive-verzoeken optimaliseren: optimale webserverprestaties door gerichte afstemming
Leer hoe je NGINX Keepalive-verzoeken kunt optimaliseren om de prestaties van je webservers aanzienlijk te verbeteren. Met praktische instellingen voor keepalive_timeout, keepalive_requests, upstream-keepalive en worker-tuning – inclusief aandacht voor NGINX Keepalive als centrale instellingsfactor.
CloudLinux SecureLinks: bescherming tegen symlink-aanvallen bij shared hosting
CloudLinux SecureLinks beschermt hostingservers tegen symlink-aanvallen op kernelniveau en versterkt de beveiliging bij shared hosting.
Linux NUMA-statistieken correct interpreteren
Linux NUMA-statistieken correct analyseren: NUMA-statistieken begrijpen, geheugenlokalisatie controleren en de serverprestaties doelgericht verbeteren.
Redis ACL’s veilig inzetten voor omgevingen met meerdere gebruikers
Redis ACL's voor omgevingen met meerdere gebruikers zorgen voor meer Redis-beveiliging door middel van duidelijke gebruikersrechten, sleutelregels en gecontroleerde toegang.
Prestatieverlies in MariaDB na updates voorkomen
Ontdek hoe je prestatieverlies in MariaDB na een `mariadb update` kunt voorkomen en hoe je met gerichte database-optimalisatie voor stabiele, snelle databases kunt zorgen.
Live-patching van de kernel voor AlmaLinux-servers met KernelCare: beveiliging zonder opnieuw op te starten
Kernel Livepatching beschermt AlmaLinux-servers via kernelcare en kpatch tegen kritieke beveiligingslekken in de Linux-kernel – zonder herstart en met maximale beschikbaarheid.
CloudLinux AccelerateWP Cache Engine: een turbo-boost voor je WordPress-cache
CloudLinux AccelerateWP Cache Engine versnelt je WordPress-cache met full-page-caching, Redis-objectcache en optimalisaties aan de serverzijde. Ideaal voor hostingproviders en veeleisende projecten die op zoek zijn naar maximale prestaties.
Apache mod_http2 optimaal configureren voor maximale HTTP/2-prestaties
Leer hoe je Apache mod_http2 optimaal configureert om je HTTP/2-prestaties te maximaliseren en met gerichte Apache-tuning efficiënt meer gelijktijdige gebruikers te bedienen.