...

Categoria: Sicherheit

CrowdSec vs. Fail2Ban: diferenças na utilização prática

O CrowdSec e o Fail2Ban bloqueiam endereços IP suspeitos, mas diferem no que diz respeito à deteção, à aplicação de medidas e ao esforço operacional. A comparação mostra qual a solução mais adequada para VPS, proxies e configurações distribuídas.
Leia "
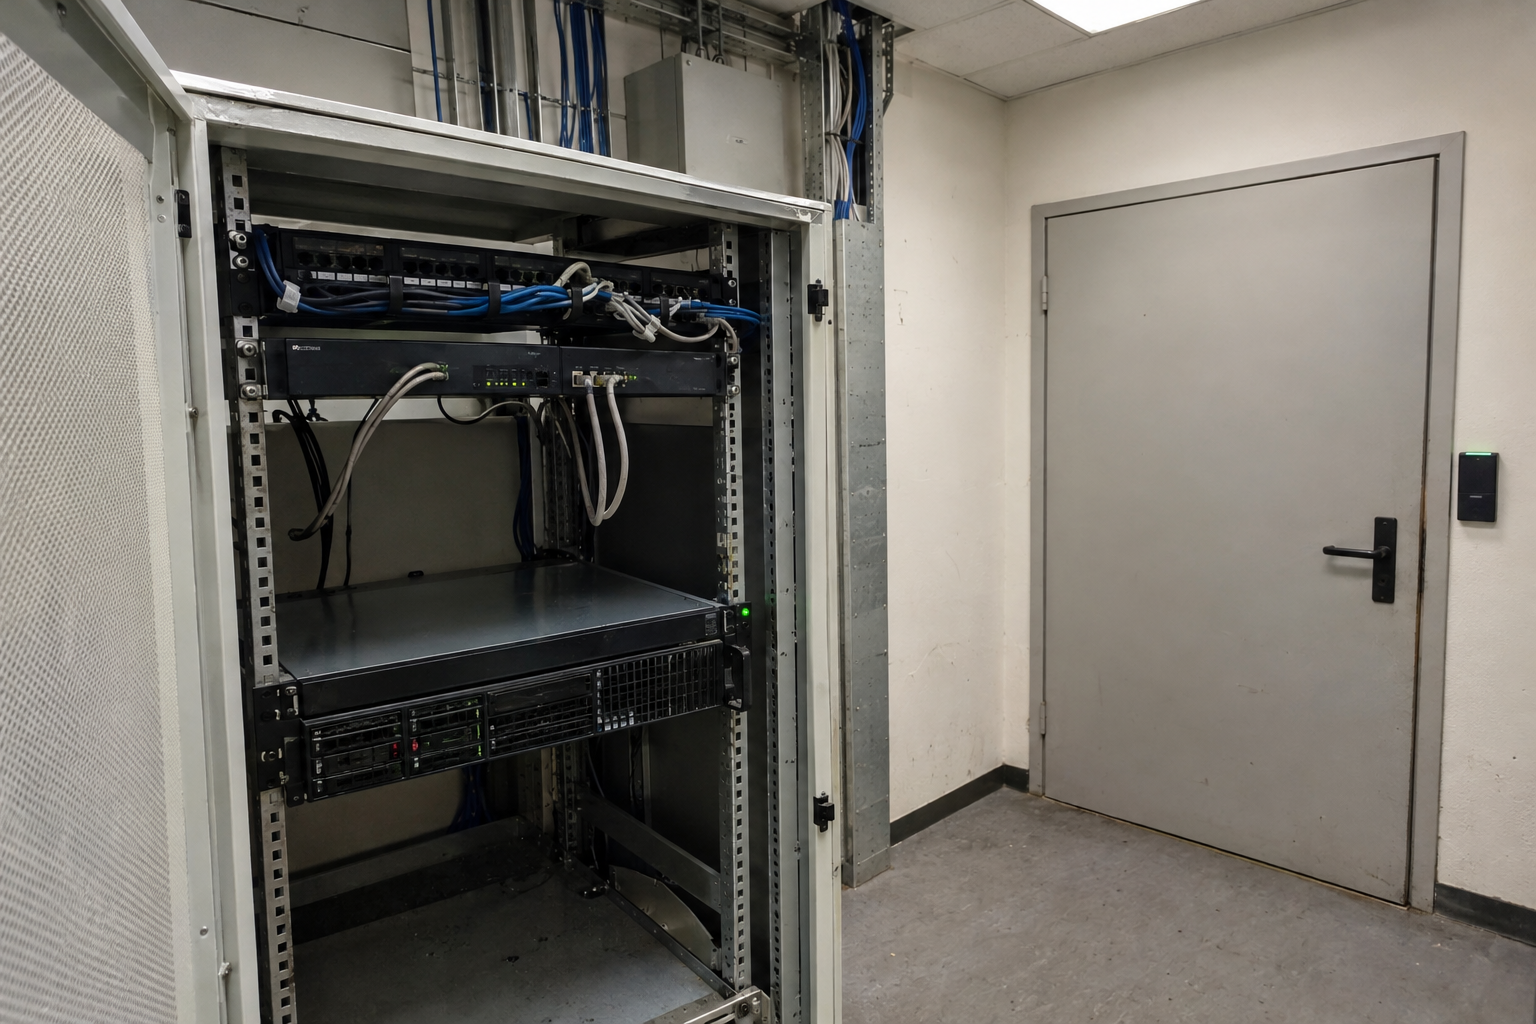
Um pequeno armário de rede numa sala técnica usada, como símbolo da proteção dos serviços Linux acessíveis
Segurança
Alternativas ao Fail2Ban para servidores Linux modernos

O CrowdSec, o SSHGuard e o nftables adotam abordagens de proteção diferentes. Os fatores decisivos são a superfície de ataque, as fontes de registo, o nível de aplicação e os custos operacionais sustentáveis a longo prazo.

Leia "
Fotografia macro de uma caixa de processador e de finas faixas de contacto douradas.
Segurança
OpenSSL 3.x: melhorias de segurança para sistemas de alojamento

O OpenSSL 3.x melhora a seleção controlável de métodos criptográficos e delimita mais claramente as tecnologias obsoletas. Para os sistemas de alojamento, continua a ser fundamental planear em conjunto os ramos suportados, as políticas TLS específicas de cada serviço e os testes de compatibilidade.
Leia "
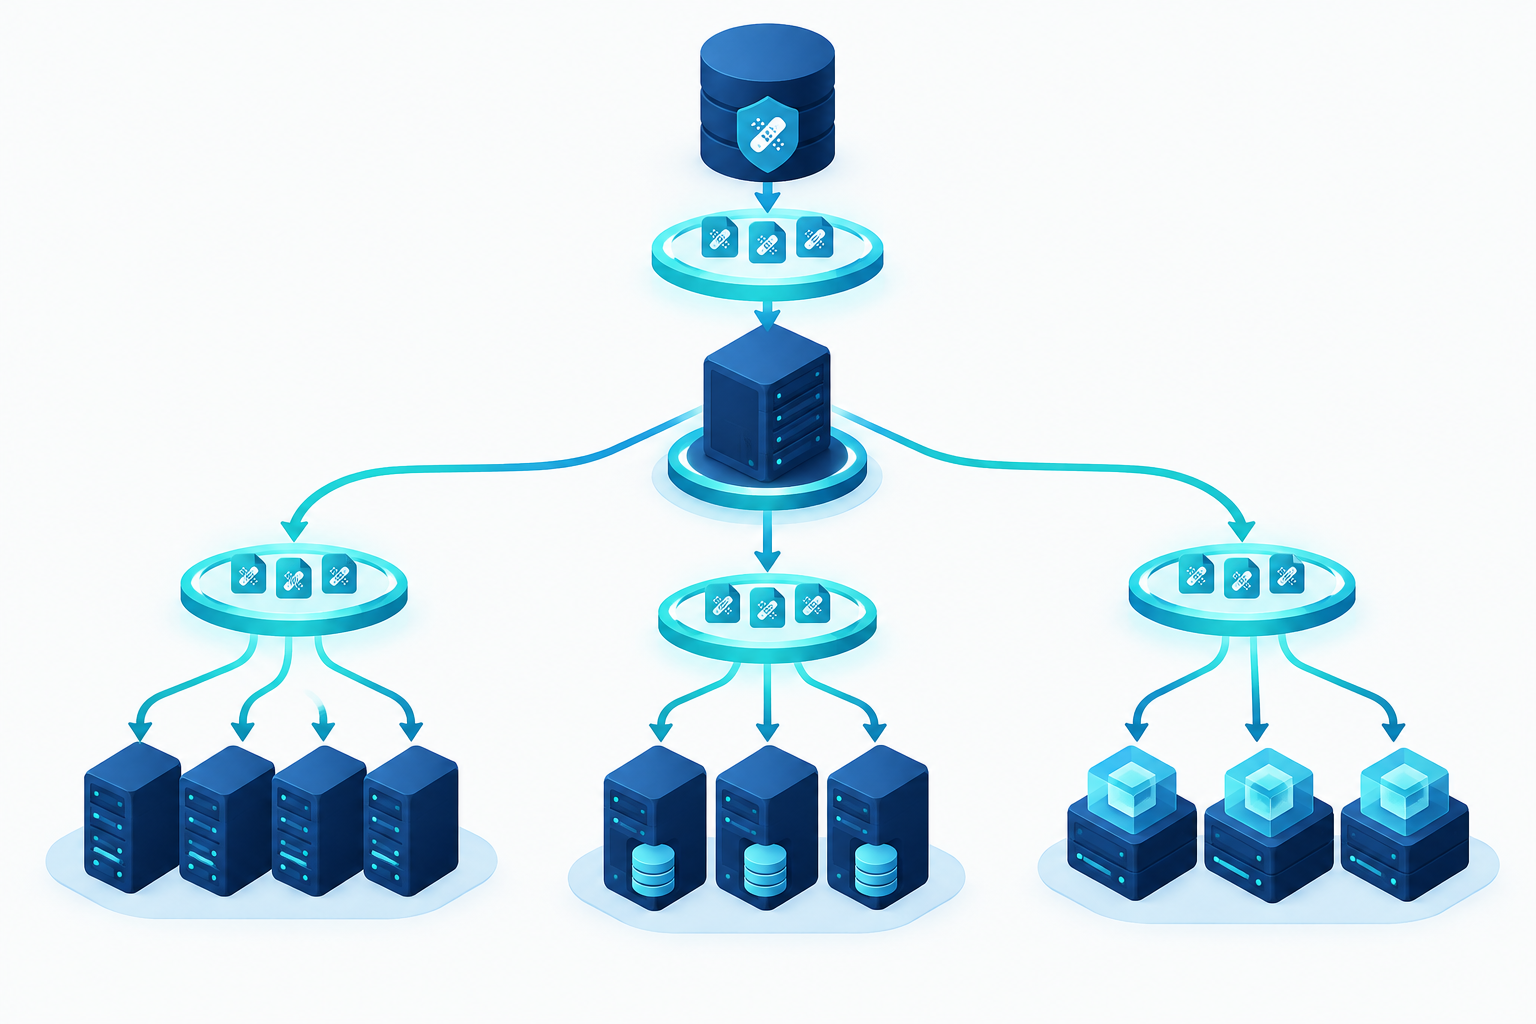
Distribuição centralizada de patches com grupos escalonados para diferentes servidores de alojamento
Segurança
KernelCare ePortal para infraestruturas de alojamento de maior dimensão

O KernelCare ePortal centraliza a distribuição e a aprovação de patches em tempo real em grandes frotas Linux. O artigo explica em que situações vale a pena utilizar esta plataforma adicional e como gerir de forma controlada os anéis de patches, o espelhamento, a replicação e os controlos de segurança.

Leia "
Sala de servidores com servidores Linux e ícone de aviso relativo à falha de segurança do kernel do GhostLock
Segurança
GhostLock CVE – Análise técnica da vulnerabilidade do kernel do Linux

O GhostLock CVE-2026-43499 é uma vulnerabilidade crítica do tipo «use-after-free» no kernel do Linux. Nesta análise sobre o GhostLock CVE, apresentamos a cadeia de exploração para a escalada de privilégios até ao nível de root e fornecemos recomendações concretas de segurança para os administradores.
Leia "
Artigos mais recentes