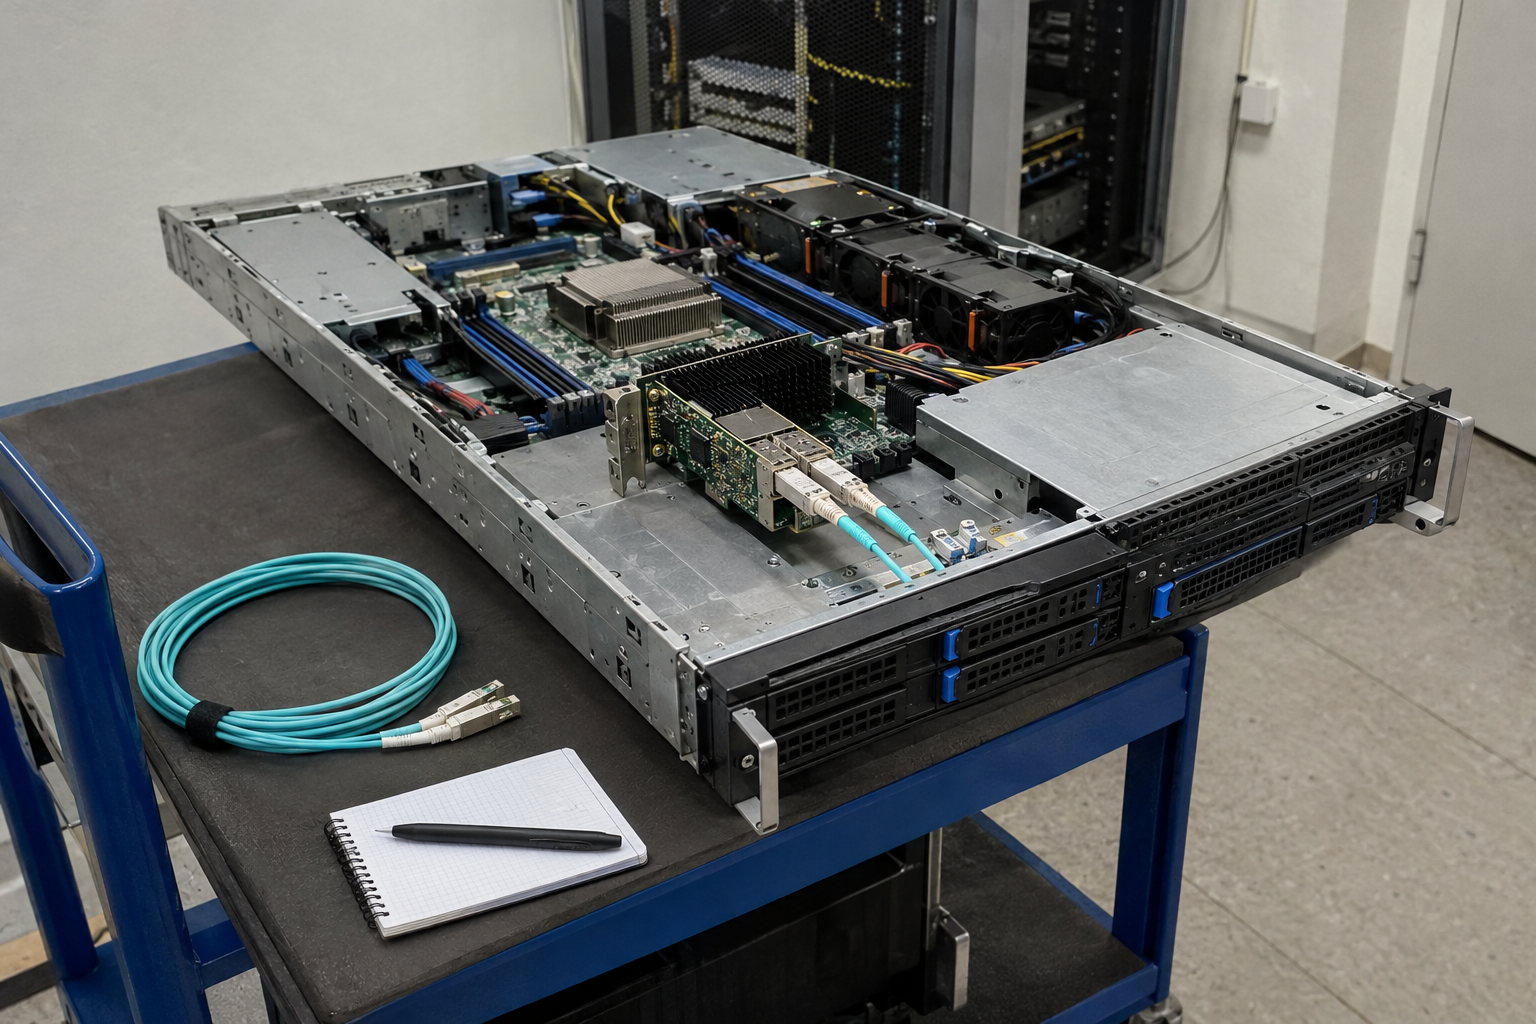
SmartNICs lohnen sich im Hosting nicht wegen hoher Portgeschwindigkeiten, sondern wenn ein belegter CPU-Engpass im Netzwerkdatenpfad durch wiederkehrende Regeln, Overlays, virtuelle Switches oder Verschlüsselung entsteht. Entscheidend ist, ob Karte, Firmware, Treiber und Plattform die benötigten Matches und Aktionen tatsächlich vollständig in Hardware abbilden. Andernfalls bleibt Verarbeitung teilweise im Host. Vor einer Beschaffung gehören daher Kompatibilitätscheck, Flow-Nachweis, Rückfallpfad und Lifecycle-Aufwand in dieselbe Entscheidung.
SmartNICs im Hosting richtig einordnen
Der Begriff SmartNIC ist kein einheitlich normierter Produktname. Für die Planung im Hosting ist daher nicht das Etikett entscheidend, sondern die nachweisbare Funktion im Datenpfad: Welche Pakete, Regeln und Tunnel kann die Karte verarbeiten, welche Aufgaben verbleiben beim Host und welche Software steuert die Funktionen? Eine hohe Portgeschwindigkeit beantwortet diese Fragen nicht.
Eine klassische Netzwerkkarte stellt vor allem die Ethernet-Verbindung bereit und unterstützt verbreitete Basis-Offloads, etwa Prüfsummen oder Segmentierung. Eine SmartNIC erweitert diesen Rahmen um spezialisierte oder programmierbare Datenpfadfunktionen. Dazu können Flow-Regeln, virtuelle Switching-Funktionen, SR-IOV, Tunnelverarbeitung oder kryptografische Teilaufgaben gehören. Ob diese Funktionen nutzbar sind, bestimmen jedoch Modell, Firmware, Treiber und Plattformintegration gemeinsam.
Eine DPU ist in der Regel weitergehend aufgebaut: Neben dem Netzwerk-ASIC besitzt sie eigene Rechenressourcen und kann einen getrennten Infrastruktur-Datenpfad betreiben. NVIDIA beschreibt für BlueField einen DPU-Modus, in dem das integrierte Arm-System NIC-Ressourcen und Datenpfad kontrolliert, sowie einen NIC-Modus, in dem sich die Karte gegenüber dem externen Host wie ein Adapter verhält. Damit entsteht je nach Betriebsmodus auch ein eigener Verwaltungs- und Vertrauensbereich.
Die Einordnung hat praktische Folgen für Beschaffung und Betrieb. Eine Karte mit eigener Rechenlogik ist nicht automatisch die bessere Wahl, wenn nur einfache Basis-Offloads benötigt werden. Umgekehrt kann ein ausgelagerter Infrastrukturpfad für Mandantentrennung oder Sicherheitsfunktionen sinnvoll sein, verlangt dann aber Firmwarepflege, Zugriffskonzepte, Monitoring und Recovery-Prozesse für zusätzliche Komponenten.
Auch ein 100-GbE- oder schnellerer Port belegt keine Beschleunigung von Firewall-Regeln, Overlays oder Verschlüsselung. Entscheidend sind Paketgröße, Anzahl paralleler Flows, Regelumfang und die Frage, ob die benötigten Aktionen tatsächlich in Hardware abbildbar sind. Erst wenn die Server-CPU nachweislich im Netzwerkdatenpfad limitiert, wird aus einer Funktionsliste ein möglicher Kapazitätsgewinn.
Wie Hardware-Offload den Datenpfad verändert
Ohne weitergehenden Offload erreicht ein Paket zunächst die physische NIC und wird anschließend vom Host verarbeitet. Abhängig von der Architektur durchläuft es Kernel-Netzwerkstack, Firewall, Bridge oder virtuellen Switch, Routing und gegebenenfalls die Kapselung für ein Overlay. Erst danach erreicht es eine VM, einen Container oder einen anderen physischen Port. Jeder Schritt kann CPU-Zeit und Warteschlangen verursachen.
Besonders relevant wird dieser Pfad bei vielen kleinen Paketen, zahlreichen kurzlebigen Verbindungen oder umfangreichen Mandanten-Policies. Nicht die übertragene Datenmenge allein belastet den Host, sondern auch die wiederholte Verarbeitung einzelner Pakete und Flows. Deshalb ist network acceleration keine allgemeine Eigenschaft eines Servers, sondern eine gezielte Entlastung eines konkret identifizierten Datenpfads.
Beim Hardware-Offload können Steuerungskomponenten zulässige Weiterleitungs- und Filterregeln in einen Hardwaredatenpfad übertragen. Das Linux-switchdev-Modell beschreibt hierfür die Verlagerung des Forwarding-Datenpfads vom Kernel in ein Switch-Gerät. Welche Regeln tatsächlich übernommen werden, ist eine Eigenschaft der konkreten Karte, ihres Treibers und der darüberliegenden Netzwerkintegration.
Die OVS-Dokumentation im Entwicklungszweig 4.0.90 beschreibt einen separaten Abschnitt zu Flow Hardware Offload ausdrücklich als experimentell. Für genau diese OVS-mit-DPDK-Konfiguration unterscheidet sie vollständigen Offload von Matches und Aktionen sowie partiellen Offload, bei dem nur Matches ausgelagert werden. Diese Beschreibung ist kein stabiler, allgemeingültiger Kompatibilitätsnachweis für andere OVS-Versionen, NICs oder Plattformen.
In der Praxis muss daher jede Offload-Aussage den konkreten Datenpfad benennen: eingesetzte Softwareversion, Treiber, Firmware, Match-Felder und Aktionen. Ein aktivierter Schalter beweist weder, dass relevante Flows ausgelagert sind, noch dass Sicherheits- und Netzwerksemantik unverändert erfüllt werden. Bei VLAN-Filtering verlangt switchdev beispielsweise, dass Hardware die Bridge-VLAN-Regeln einhält und nicht zugelassene VLAN-IDs verwirft. Offload ist damit die technische Umsetzung bestehender Regeln, kein Nebenweg an ihnen vorbei.
Wo SmartNICs im Hosting sinnvoll sind
Plausibel sind SmartNICs vor allem auf Virtualisierungsplattformen mit vielen VMs und wiederkehrenden Weiterleitungsentscheidungen. SR-IOV kann einer VM eine Virtual Function zuordnen; in einer switchdev-Architektur bilden Representor-Interfaces physische oder virtuelle Funktionen im Betriebssystem ab. Regeln für Verkehr zwischen diesen Ports lassen sich dadurch in Hardware überführen. Der Nutzen hängt dennoch von den benötigten VM-Funktionen ab.
Mandantenfähige Overlay-Netze und Microsegmentation sind ein weiterer Ansatzpunkt. Wenn viele Kunden-Netze VLAN- oder Overlay-Zuordnungen, Access-Control-Regeln und ähnliche Flow-Entscheidungen wiederholt anwenden, kann ein passender Hardwaredatenpfad Host-CPUs entlasten. Voraussetzung bleibt, dass Regelanzahl, Match-Felder und Aktionen in der gewählten Karte samt Treiber verfügbar sind und die Richtliniensemantik vollständig erhalten bleibt.
Für OpenShift Container Platform 4.22 dokumentiert Red Hat Hardware-Offload für Bare-Metal-Knoten mit kompatibler SmartNIC und aktivem SR-IOV Network Operator. Unterstützt sind dort nur Pod-zu-Pod-Kommunikation sowie Pod-zu-ClusterIP-Service mit regulären Pods; DPDK-Anwendungen sind in dieser Funktion nicht kompatibel. Der Vorteil beschränkt sich außerdem auf Kommunikationsabschnitte, deren beteiligte Knoten kompatible SmartNICs verwenden.
Bei verschlüsselten Host- oder Standortnetzen kann IPsec-Offload Teilaufgaben oder den gesamten Prozess der Kapselung, Entkapselung, Chiffrierung und des Replay-Schutzes übernehmen. NVIDIA dokumentiert hierfür unterschiedliche Offload-Arten, einschließlich Crypto- und Full-Offload. Daraus folgt jedoch keine universelle Eignung: Unterstützung und Leistungsgrenzen sind modell-, Firmware- und kryptografieverfahrensabhängig.
Ein einfacher Webhosting-Server ist bewusst ein Gegenbeispiel. Liefert er überwiegend wenige, größere HTTP-Antworten und zeigt keine CPU-Last im Paketpfad, kann mehr spezialisierte server hardware nur zusätzlichen Betriebsaufwand schaffen. Zuerst sollte geklärt werden, ob Anwendung, Datenbank, Speicher oder Netzwerk die Engpassursache ist. SmartNICs lohnen sich nicht als Ersatz für diese Diagnose.
Einsatzfälle technisch vergleichen
Ob eine SmartNIC sinnvoll ist, entscheidet nicht die nominelle Portgeschwindigkeit, sondern der konkrete Datenpfad. Besonders plausibel ist sie, wenn viele wiederkehrende Regeln, hohe Flow-Zahlen oder Overlay- und Sicherheitsfunktionen dauerhaft Host-CPU-Zeit beanspruchen. Der Nutzen bleibt pfadabhängig: Ein beschleunigter Abschnitt hilft nur den Verbindungen, die tatsächlich über kompatible Hardware und unterstützte Regeln laufen.
| Einsatzfall | Möglicher Vorteil | Technische Voraussetzung | Typische Einschränkung | Prüfpunkt vor Rollout |
|---|---|---|---|---|
| VM-Hosting mit SR-IOV | Weiterleitung zwischen virtuellen Funktionen kann über den eSwitch erfolgen. | Geeignete Karte, Treiber und Representor- beziehungsweise eSwitch-Integration. | VM-Netzwerkfunktionen und Beobachtbarkeit können sich verändern. | Unterstützte VM-Funktionen, Sicherheitsregeln und Migration testen. |
| OpenShift 4.22 mit OVN-Kubernetes | Die dokumentierten Pod- und ClusterIP-Service-Pfade können Hardware-Offload nutzen. | Kompatible Bare-Metal-Knoten, SR-IOV Network Operator und passende Pod-Konfiguration. | Nur bestimmte Kommunikationstypen sind unterstützt; DPDK-Anwendungen sind hierfür nicht kompatibel. | Unterstützte Pod-, Service- und Knotenpfade der Plattformversion abgleichen. |
| Overlay-Netze | Tunnelverarbeitung und einfache Weiterleitungsregeln können CPU-Arbeit reduzieren. | Unterstützung für benötigte Tunnel, Matches und Aktionen. | Nicht unterstützte Aktionen führen zu teilweisem oder fehlendem Offload. | Tunnelformat, Regelumfang und Rückfall in Software prüfen. |
| IPsec | Kapselung, Entkapselung und kryptografische Arbeit können modellabhängig ausgelagert werden. | Passendes Kartenmodell, Firmware und unterstützte IPsec-Offload-Variante. | Funktionen und Grenzen sind generations- und konfigurationsabhängig. | Dokumentierte Crypto- oder Full-Offload-Fähigkeit für das Zielmodell prüfen. |
| Programmierbarer Infrastruktur-Datenpfad | Spezialisierte Flow-Verarbeitung kann für passende Funktionen abgebildet werden. | Die benötigte Zustands-, Regel- und Plattformintegration muss konkret unterstützt sein. | Die Funktionsbeschreibung eines Herstellers gilt nicht für andere SmartNICs. | Benötigte Match-, Action- und Zustandssemantik konkret abgleichen. |
| Einfacher Webhosting-Server | Allenfalls Entlastung durch übliche NIC-Offloads. | Nachgewiesener Netzwerkdatenpfad als Engpass. | Anwendungs-, Datenbank- oder Storage-Last bleibt unbeeinflusst. | CPU- und Netzwerkprofil vor einer Hardwareinvestition erfassen. |
Bei VM-Plattformen ist SR-IOV ein typischer Ansatz: Virtuelle Funktionen werden einer VM zugeordnet, während Representor-Interfaces im Betriebssystem Ports solcher Funktionen abbilden. Damit lassen sich Weiterleitungsregeln zwischen virtuellen und physischen Ports in einer switchdev-orientierten Architektur in Hardware überführen. Das ersetzt jedoch keine Prüfung, ob die gewünschte Mandantentrennung und das Betriebsmodell erhalten bleiben.
Kubernetes ist der Gegenfall zu einer pauschalen Beschleunigungszusage. Für die dokumentierte OpenShift-4.22-Integration gelten bestimmte unterstützte Verkehrspfade, kompatible SmartNIC-Knoten und Workload-Voraussetzungen. Kommuniziert ein offloadfähiger Knoten mit einem regulären Knoten, verarbeitet dieser reguläre Knoten seinen Abschnitt im Kernel und begrenzt damit den Gesamtpfad. Ein Rollout sollte deshalb zunächst einen abgegrenzten Knotenpool und reale Kommunikationswege betrachten.
Bei verschlüsselten Host- oder Standortnetzen sind die Begriffe besonders präzise zu verwenden. Dokumentierte IPsec-Varianten reichen je nach Plattform von Crypto-Offload bis zu Full Offload für Kapselung, Entkapselung, Chiffrierung und Replay-Schutz. Daraus folgt keine allgemeine Durchsatzgarantie: Modell, Firmware, eingesetzte Algorithmen und produktbezogene Grenzen bestimmen, welche Verarbeitung tatsächlich ausgelagert wird.
Kompatibilität vor dem Rollout prüfen
Eine Beschaffung beginnt mit einer unverändernden Bestandsaufnahme, nicht mit dem Aktivieren von Offload-Optionen. Erfasse das exakte Kartenmodell samt PCI-ID, Firmwarestand, Treiber und Kernel. Ergänzend müssen eSwitch-Modus sowie Version und Konfiguration von Open vSwitch, OVN, Hypervisor oder Kubernetes-Plattform bekannt sein, weil die Fähigkeit der Karte allein keine vollständige Softwareintegration belegt.

| Prüfebene | Zu erfassende Information | Warum sie relevant ist |
|---|---|---|
| Hardware | Kartenmodell, PCI-ID und Portkonfiguration | Bestimmt ASIC-Funktionen und verfügbare virtuelle Funktionen. |
| Firmware und Treiber | Exakte Versionen und unterstützter Kernel | Karte und Host benötigen zueinander passende Implementierungen. |
| Datenpfadmodus | eSwitch- und switchdev-Konfiguration | Legt fest, ob Regeln in einen Hardware-Switch-Datenpfad überführt werden können. |
| Virtuelles Switching | OVS-, OVN- oder Hypervisor-Version | Entscheidet, welche Funktionen die Software für diese Kombination anfordern kann. |
| Regelsemantik | Benötigte Protokolle, Tunnel und Aktionen | Nur abbildbare Regeln können vollständig in Hardware laufen. |
| Nachweis und Rückfall | Flow-Status, Zähler und Software-Fallback | Macht Teil-Offload und nicht unterstützte Regeln im Betrieb erkennbar. |
Die benötigte Regelsemantik sollte vorab als Datenpfadbeschreibung vorliegen: etwa VLAN-Zuordnung, IPv4 oder IPv6, TCP oder UDP, Tunneltyp, Header-Änderung, Weiterleitung oder Drop. Die experimentelle OVS-4.0.90-Dokumentation zeigt für ihre DPDK-Konfiguration, dass fehlende Hardwareaktionen zu partiellem Offload führen können. Daraus folgt für jede andere Version oder Plattform nur ein Prüfauftrag, keine Zusage über deren Funktionsumfang.
Plattformmatrizen sind versionsgebundene Kompatibilitätsnachweise, keine allgemeinen Aussagen über eine NIC-Familie. OpenShift 4.22 nennt für seine Hardware-Offload-Integration konkrete NICs und darunter BlueField-2 im ConnectX-6-NIC-Modus. Daraus lässt sich weder die Unterstützung einer anderen Firmware noch eines anderen DPU-Modus oder einer abweichenden Distribution ableiten. Dokumentiere daher jede Kombination aus Hardware, Firmware, Treiber und Plattformversion separat.
Für Linux-switchdev ist außerdem entscheidend, dass die Hardware die Semantik des Software-Netzes wahrt. Bei VLAN-Filtering muss ein offloadender Switch beispielsweise die VLAN-Regeln der Bridge beachten und nicht zugelassene VLAN-IDs verwerfen. Diese Anforderung zeigt, warum Funktionslisten und Sicherheitsrichtlinie gemeinsam geprüft werden müssen: Beschleunigung darf keine abweichende Netzsegmentierung erzeugen.
SmartNIC gegen CPU und Software abwägen
Eine SmartNIC ist nur eine von mehreren Optionen, wenn Netzwerkverarbeitung limitiert. Zuerst lohnt sich die Prüfung, ob mehr CPU-Kapazität, eine passende Queue-Anzahl, RSS, IRQ-Verteilung oder Kernel-Tuning den Engpass bereits lösen. Für die Einordnung von SoftIRQs, Queues und Interrupt-Verteilung bietet der Beitrag zu CPU- und Netzwerkdurchsatz im Hosting weiterführende Grundlagen. Ohne Nachweis eines Netzwerkengpasses bleibt zusätzliche Spezialhardware eine Annahme.
DPDK und AF_XDP können Softwarepfade auf Host-CPUs verkürzen, benötigen aber jeweils eine eigene Architektur- und CPU-Planung. Die Aussage zum dauerhaften Polling lässt sich nicht pauschal auf beide Ansätze übertragen: In der OVS-DPDK-Dokumentation für die beschriebene Konfiguration pollt ein Thread DPDK-Geräte kontinuierlich und belegt dabei einen CPU-Kern vollständig. NUMA-Zuordnung, Kernisolation und die konkrete OVS- und DPDK-Version bleiben daher Teil der Auslegung.
Auch eine klassische Server-NIC kann ausreichende Offloads für Prüfsummen, Segmentierung oder einzelne Tunnelmerkmale bereitstellen. Diese Wahl ist angemessen, wenn keine umfangreichen virtuellen Switch-Regeln, Mandantentrennung oder Security-Datenpfade in Hardware benötigt werden. SmartNICs werden vor allem dann plausibel, wenn die verlangten Funktionen über solche Basismerkmale hinausgehen und langfristig wiederkehrend sind.
Der Kapazitätsgedanke ist einfach, aber wichtig: Werden auf einem Host CPU-Kerne durch Paketverarbeitung ausgelastet und kann ein repräsentativer Teil dieser Pakete vollständig offloaded werden, entsteht möglicherweise CPU-Spielraum. Dieser Spielraum zählt jedoch nur dann als nutzbare Kapazität, wenn nicht Anwendung, Speicher, Storage oder ein Software-Fallback den nächsten Engpass bilden. Er ist keine direkte Ableitung aus Linkrate oder Kartenpreis.
Vergleiche daher Alternativen anhand desselben Lastprofils: Paketgrößen, Verbindungsrate, Regelzahl, Tunnel, Verschlüsselung und erwartete Spitzenlast. Miss dabei CPU-Anteile des Datenpfads getrennt von Anwendungsarbeit und prüfe, welche Flows wirklich in Hardware laufen. Ein CPU-Engpass durch Firewall, Overlay oder virtuelle Weiterleitung ist ein belastbarer Anlass zur Bewertung; eine allgemein hohe Systemlast ist es nicht.
Offload im Betrieb sichtbar machen
Nach der Einführung genügt es nicht, eine Offload-Option als aktiv zu sehen. Ein belastbarer Betriebsnachweis verbindet den Flow-Status mit Zählern der Karte, Drop- und Fehlerraten, CPU-Auslastung sowie einem Lastprofil, das dem späteren Verkehr ähnelt. Erst gemeinsam zeigen diese Daten, ob relevante Flows tatsächlich in Hardware verarbeitet werden oder ob der Host weiterhin den entscheidenden Anteil des Datenpfads trägt.
Für den Vergleich sollten Betreiber vor und nach einer Änderung dieselben Paketgrößen, Protokolle, Verbindungszahlen und Richtlinien betrachten. Reiner Gigabit-Durchsatz verdeckt leicht einen Engpass bei kleinen Paketen oder vielen parallelen Flows. Ebenso wichtig sind Latenz, CPU-Zeit pro beteiligtem Host, Softirq-Last, Queue-Drops und die Verteilung des Verkehrs auf Knoten und Ports.

Die folgenden Befehle verändern keine Konfiguration. Die erste Abfrage berücksichtigt sowohl PCI-Geräte, die als Ethernet controller, als auch solche, die als Network controller erscheinen. ethtool -k zeigt angebotene beziehungsweise am Netdev aktivierte Offload-Merkmale, weist aber weder eSwitch- noch SmartNIC- oder Flow-Offload vollständig nach. Auch die übrigen Ausgaben sind Inventur- und Konfigurationsdaten, kein Nachweis für eine bestimmte vollständig ausgelagerte Regel.
Bei Open vSwitch ist insbesondere zwischen konfigurierter Hardware-Beschleunigung und beobachtetem Ergebnis zu unterscheiden. Die OVS-4.0.90-Entwicklungsdokumentation kennzeichnet ihren Flow-Hardware-Offload als experimentell und beschreibt vollständigen oder partiellen Offload nur für diese OVS-mit-DPDK-Konfiguration. Für den Produktionsbetrieb müssen deshalb Flow-Informationen und Hardwarezähler zusammen mit den Host-Softwarezählern ausgewertet werden.
Monitoring braucht außerdem einen Zeitbezug. Ein kurzer Test kann Regeln bestätigen, während ein produktionsnahes Profil später Tabellenkapazitäten, seltene Protokollpfade oder Rekonfigurationen auslöst. Sinnvoll ist daher, Normalwerte und Auffälligkeiten pro Kartenmodell, Firmware, Treiber und Plattformversion festzuhalten. So lässt sich nach Updates nachvollziehen, ob sich der Datenpfad oder lediglich die beobachtete Last verändert hat.
In der OpenShift-4.22-Integration muss die Sicht zusätzlich den gesamten Kommunikationsweg abdecken. Die dokumentierte Hardware-Offload-Unterstützung gilt nur für bestimmte Workloads und Kommunikationstypen. Kommuniziert ein kompatibler Knoten mit einem Knoten ohne passende SmartNIC, verarbeitet dieser seinen Abschnitt im Kernel; Messpunkte an nur einem Host können dann den End-to-End-Pfad unvollständig abbilden.
Typische Fehlerbilder und Rückfallpfade
Das häufigste Fehlerbild ist unvollständiger Offload. Ein Flow kann anhand einfacher Merkmale in Hardware erkannt werden, muss für eine nicht unterstützte Aktion jedoch teilweise oder vollständig in den Softwarepfad zurückkehren. Die experimentelle OVS-4.0.90-Dokumentation beschreibt diesen partiellen Offload für ihre DPDK-Konfiguration. Das ist keine allgemeine Aussage über jede OVS-Installation, verdeutlicht aber den notwendigen Prüfpunkt bei jeder konkreten Integration.
Die Diagnose beginnt entlang des tatsächlichen Pfads: Eingangsport, virtuelle Funktion oder Representor, Switch-Regel, Tunnel- beziehungsweise Policy-Verarbeitung und Ziel-Workload. Stimmen Zähler vor und hinter einer Stufe nicht plausibel zusammen, ist das ein Anlass, Matches, Aktionen und Fallback zu prüfen. Ein aktiviertes Feature ersetzt diese Zuordnung nicht, weil die Fähigkeit der Karte nicht jede gewünschte Regelkombination einschließt.
Heterogene Cluster machen den Vergleich schwieriger. Für OpenShift 4.22 findet Hardware-Offload nur statt, wenn die beteiligten Pods und Services Knoten mit kompatibler SmartNIC zugeordnet sind. Trifft ein solcher Pfad auf einen regulären Knoten, erfolgt dessen Verarbeitung im Kernel und begrenzt die Gesamtkommunikation. Ein einzelner beschleunigter Knoten belegt deshalb keinen vollständig beschleunigten Clusterpfad.
Auch eine unpassende Pod- oder Netzkonfiguration kann den erwarteten Effekt verhindern. Red Hat weist für die OpenShift-4.22-Funktion ausdrücklich darauf hin, dass aktivierter Hardware-Offload ohne entsprechend konfigurierte Pods den Pod-Durchsatz verschlechtern kann. Betreiber sollten eine Abweichung daher nicht durch weiteres Aktivieren von Optionen behandeln, sondern zuerst Workload-Anbindung, Netzmodus und die tatsächlich erreichten Flows überprüfen.
Regelkapazität und Firmwareabweichungen gehören in dieselbe Fehlerklasse: Bei vielen Mandanten, kurzlebigen Verbindungen oder dynamischen Policies kann die relevante Flow-Menge anders wachsen als erwartet. Ein versionsgebundener Treiber oder eine abweichende Firmware kann außerdem Funktionen anders anbieten als die geplante Plattformkombination. Deshalb müssen Inventardaten und Zähler immer zusammen mit dem konkreten Regelbestand archiviert werden.
Ein kontrollierter Rückfallpfad hält den Betrieb diagnosierbar. Er bedeutet, dass die Softwareverarbeitung als vorgesehene Alternative erhalten bleibt und Änderungen schrittweise, mit Vergleichsfenster und klaren Abbruchkriterien ausgerollt werden. Der Software-Fallback ist dabei nicht automatisch ein Defekt, sondern kann die erwartete Behandlung von Aktionen sein, die der gewählte Hardwarepfad nicht vollständig unterstützt.
Beschaffung und Betrieb realistisch entscheiden
Eine Beschaffungsentscheidung beginnt mit der Arbeitslast, nicht mit Portgeschwindigkeit oder Produktbezeichnung. Plausibel ist spezialisierte Hardware dort, wo wiederkehrende Paketverarbeitung nachweislich CPU-Zeit bindet: etwa zahlreiche virtuelle Netze, stabile Policy-Mengen, Overlay-Verkehr oder ein definierter Verschlüsselungspfad. Fehlt dieser Nachweis, können CPU- und Queue-Tuning oder eine klassische NIC mit passenden Basis-Offloads die einfachere Lösung sein.
Als nächstes muss der Kompatibilitätsnachweis für die konkrete Kombination gelingen: Kartenmodell und Betriebsmodus, Firmware, Treiber, Kernel, virtueller Switch oder CNI sowie die erforderlichen Match- und Action-Funktionen. Programmierbare Infrastruktur-Beschleuniger können beispielsweise Flow-Offload für zustands- oder sitzungsbezogene Funktionen vorsehen; daraus folgt jedoch nicht, dass jede SmartNIC oder jede Plattform dieselbe Funktion bereitstellt.
Die erwartete CPU-Entlastung ist als Kapazität erst dann verfügbar, wenn Paketverarbeitung der belegte Engpass war und die frei gewordenen Kerne sinnvoll genutzt werden können. Werden sie beispielsweise für Datenbanken, Web-Worker oder Reserven eingeplant, ist das eine Architekturentscheidung, keine automatische Leistungssteigerung. Die übrige Serverausstattung bleibt daher maßgeblich; CPU, Arbeitsspeicher und Storage müssen zur Anwendung ebenso passen wie das Netzwerk. Mehr Kontext zur Gesamtabwägung bietet der Beitrag zu leistungsrelevanter Serverhardware im Webhosting.
Bei IPsec ist die Prüfung besonders konkret: Dokumentierte Offload-Varianten reichen von Crypto-Offload bis zu vollständiger Auslagerung von Kapselung, Entkapselung, Verschlüsselung und Replay-Schutz. Welche Variante nutzbar ist, hängt von Modell, Generation, Firmware und Kryptokonfiguration ab. Produktbezogene Hinweise können zudem Begrenzungen für bestimmte Generationen oder Bandbreiten enthalten; sie gehören vor dem Rollout in die Freigabeprüfung.
Eine DPU erweitert die Entscheidung um einen eigenen Verwaltungs- und Vertrauensbereich. Im BlueField-DPU-Modus kontrolliert das integrierte Arm-System NIC-Ressourcen und Datenpfad, statt dass die Karte lediglich als Host-Adapter arbeitet. Das kann Infrastrukturaufgaben vom Host trennen, verlangt aber ein belastbares Konzept für Zugriffsrechte, Images, Updates, Monitoring und Wiederherstellung.
Wirtschaftlich zählt deshalb nicht nur der Kartenpreis. Gegenüber stehen eingesparte oder vermiedene Host-CPU-Kapazität, die erwartete Lebensdauer der Plattform sowie zusätzlicher Aufwand für Qualifizierung, Ersatzteile, Firmwarepflege und Incident-Recovery. Eine SmartNIC ist sinnvoll, wenn diese Rechnung auf einem reproduzierbaren Datenpfad und einem dauerhaft beherrschbaren Lifecycle beruht – nicht, weil spezialisierte Hardware grundsätzlich schneller erscheint.
Quellen und fachlicher Stand
Recherche-Stand:
Stand der Recherche: 24.10.2026. Aussagen zu Funktionen und Kompatibilität sind versions-, modell- und plattformabhängig; vor dem Rollout gelten die jeweiligen Hersteller- und Plattformmatrizen.
https://docs.kernel.org/networking/switchdev.html
https://docs.openvswitch.org/en/latest/howto/dpdk/
https://docs.nvidia.com/doca/archive/2-5-3/nvidia%2Bbluefield%2Bdpu%2Bmodes%2Bof%2Boperation/index.html
https://docs.kernel.org/6.16/networking/representors.html
https://docs.redhat.com/en/documentation/openshift_container_platform/4.22/html/hardware_networks/configuring-hardware-offloading
https://docs.nvidia.com/doca/archive/doca-v2.2.1/ipsec-programming-guide/index.html
https://docs.amd.com/r/en-US/ug1670-amd-pensando-ssdk-flow-offload-user-guide/Introduction
https://docs.nvidia.com/networking/display/MLNXOFEDv23103220lts/IPsec%2BFull%2BOffload
https://docs.openvswitch.org/en/stable/howto/dpdk/